

在万物互联的时代,摄像头、智能手表、平板等IoT设备已广泛融入日常生活与商业场景,但这类设备的普及也带来了个人数据泄露、滥用的风险。欧盟《通用数据保护条例》(GDPR)作为全球最严格的数据保护法规之一,对个人数据的收集、处理、存储、传输提出了强制性要求,任何涉及欧盟用户的IoT设备,都必须严格遵循GDPR规范。
一、GDPR合规核心原则:IoT设备的通用遵循标准
GDPR的核心是“以数据主体为中心”,所有IoT设备的数据处理活动,都必须围绕以下六大原则展开,这也是合规落地的基础,适用于摄像头、智能手表、平板等设备:
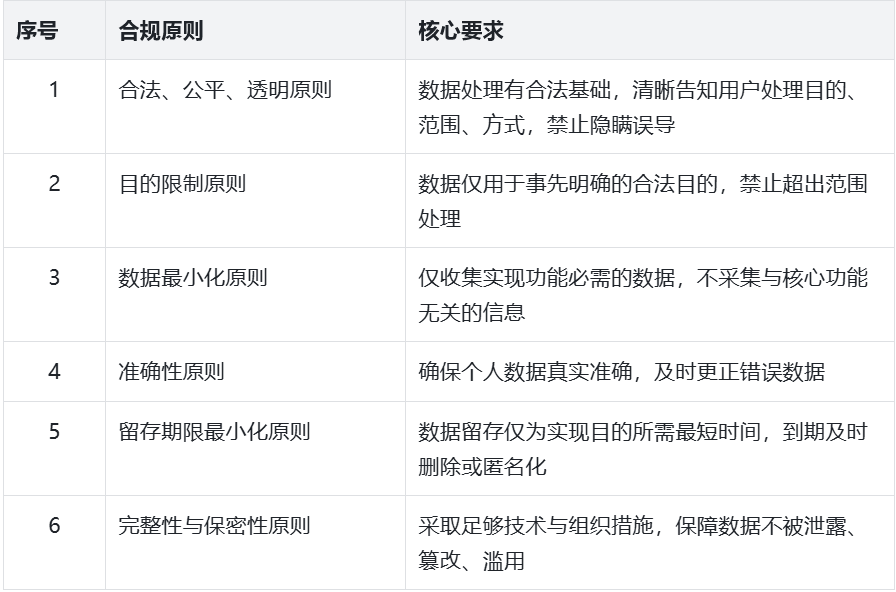
其中,“隐私由设计(PbD)”是IoT设备合规的关键理念——即从产品设计阶段就融入隐私保护,而非事后补充,这也是GDPR对IoT设备的核心要求之一。
二、产品端合规行动:精准规避核心风险
(一)摄像头(家用/商用):聚焦视频与人脸数据保护
摄像头的核心风险的是视频/图像数据(含人脸等特殊类别数据)的滥用与泄露,这类数据属于GDPR严格管控的范畴,合规重点集中在以下方面:
合法基础方面,家用摄像头优先采用“用户明确同意”作为合法基础,需在用户首次使用时,明确告知监控范围、数据用途、留存期限,获取用户主动授权,且授权可随时撤回;商用摄像头可采用“合法利益”作为基础,但需进行平衡测试,证明监控行为未损害用户的隐私权与其他合法权利。
数据处理方面,需严格限定监控范围,禁止覆盖公共区域外的私人空间);若开启人脸识别功能,需单独获取用户授权,明确告知人脸识别的用途,且人脸数据需单独存储、加密处理,禁止用于无关场景。
留存与安全方面,视频数据留存期限建议不超过30天,商用场景可延长至90天,禁止无限期存储;数据传输采用TLS 1.2+加密,存储采用AES-256加密,开启访问权限分级管理,仅授权人员可查看视频数据;定期进行安全更新,修复漏洞,防止数据泄露。
(二)智能手表(健康/运动类):重点管控健康与生物识别数据
智能手表多涉及心率、睡眠、步数等健康数据,以及指纹、面容等生物识别数据,这类数据属于GDPR第9条规定的“特殊类别个人数据”,管控更为严格,合规要点如下:
合法基础方面,健康数据、生物识别数据必须以“用户明确同意”为前提,需单独列出授权条款,明确告知数据收集的具体内容、用途、共享对象,禁止默认勾选授权;手表的基础功能(如时间、闹钟)可采用“合同履行”作为合法基础,无需额外授权。
数据处理方面,实行健康数据与普通数据分离存储,健康数据需采用更高等级的加密措施;禁止向第三方共享健康数据,若确需共享,需再次获取用户授权,明确共享范围与用途;支持用户随时导出、删除健康数据,实现数据可携带权。
留存与安全方面,健康数据留存期限建议为1-3年,运动数据留存6个月,设备日志留存90天;设备需开启生物识别权限管控,仅用于设备解锁,禁止用于其他用途;定期推送安全固件更新,采用防回滚机制,防止固件被篡改。
三、企业端合规变革:搭建 “全流程保障体系”
GDPR合规并非一次性工作,而是贯穿设备设计、生产、运维、淘汰全生命周期的持续管理过程。GDPR 合规四步简化:一是梳理设备数据流程,完成 RoPA 报告、DPIA 评估及数据泄露预案;二是落实接入、传输存储、固件更新、权限管控等技术安全措施;三是通过 APP 透明告知用户,规范同意管理并保障用户各项权利;四是定期审计自查、更新合规文档,完成相关认证。GDPR合规不仅是欧盟市场准入的前提,更是企业建立用户信任、规避法律风险的核心举措。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前