

在跨境业务与数据流转日益频繁的今天,GDPR(欧盟《通用数据保护条例》)早已不是 “欧盟企业专属”,而是所有涉及欧盟居民个人数据处理活动的 “通用准则”。很多人误以为 GDPR 针对单一产品或某家企业,其实核心规制的是个人数据从收集、存储、传输、使用到销毁的全流程处理行为—— 无论企业是否在欧盟境内,只要你的产品或服务会接触、处理欧盟居民的个人信息,就必须合规;而合规落地,更需要产品设计与企业体系双向变革、深度协同。
一、GDPR 核心合规要点:守住数据处理的 “三条红线”
合规不是模糊的口号,而是明确的行动准则,核心要守住这三大关键:
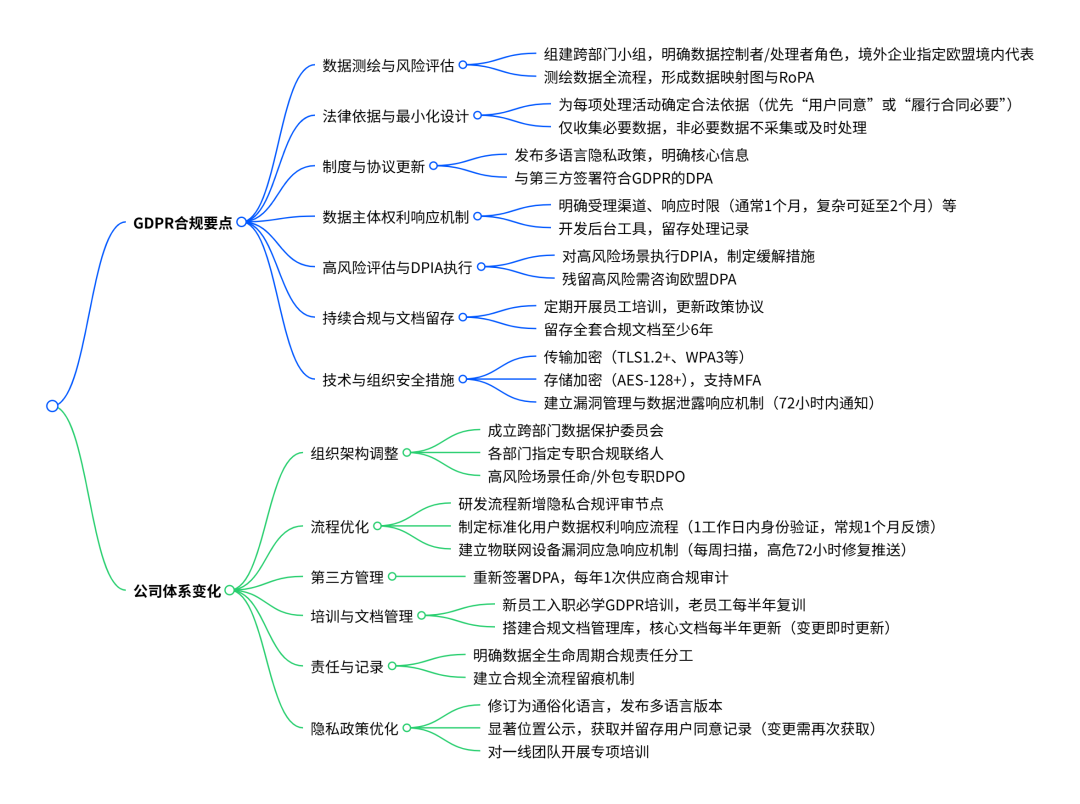
「合法与极简」是底线:每一项数据收集都必须有合法依据(优先 “用户明确同意” 或 “履行合同必要”),坚决不做 “过度索取”。比如 Wi-Fi 配网密码仅用于联网,使用后立即删除或加密存储;仅收集账户登录、设备运行必需的信息,拒绝采集家庭摄像头联动、社交关系等非必要数据。
「风险与防护」是核心:针对 WiFi 配网、远程控制、云端存储等高风险场景,必须做 DPIA(数据保护影响评估),提前排查漏洞、劫持等隐患;同时搭建 “硬核防护”—— 传输用 TLS1.2 + 加密、存储用 AES-128 + 加密,支持多因素认证,每周做漏洞扫描,高危漏洞 72 小时内修复推送。
「用户权利」是根本:用户有权查询、更正、删除自己的个人数据,也能要求导出数据(支持 CSV/JSON 格式)。企业必须开通 APP 内入口、专属邮箱等受理渠道,1 个工作日内完成身份验证,常规请求 1 个月内反馈结果,全程留痕可追溯。
二、产品端合规行动:让合规成为 “原生属性”
产品是数据处理的直接载体,合规不能等上线后补救,要从设计之初就嵌入基因:
研发前置评审:新功能、新版本开发前,必须先过 “隐私合规关”,明确数据采集范围、加密方式,评估不通过绝不启动开发;
交互透明化:在产品包装、APP 首屏显著位置公示多语言隐私政策,用通俗语言说清数据用途、存储期限、用户权利;首次使用需用户 “主动点击同意”(不搞默认勾选),政策变更时弹窗 / 推送通知,再次获取明确授权;
技术硬支撑:设备与 APP、服务器之间全程加密传输,禁用明文;强制用户修改默认密码,支持多因素认证(MFA);搭建固件 OTA 安全更新机制,确保漏洞修复能快速触达用户设备。
三、企业端合规变革:搭建 “全流程保障体系”
产品合规需要企业体系托底,从组织、流程、制度上筑牢防线:
组织专业化:成立跨部门数据保护委员会,配备专职合规联络人,高风险场景需任命独立 DPO(数据保护官),直接向高层汇报,不参与业务运营,确保监督客观权威;
流程标准化:与云服务商、支付机构等所有第三方,重新签署符合 GDPR 要求的《数据处理协议》(DPA),每年做 1 次供应商合规审计;建立数据泄露应急机制,72 小时内必须通知监管机构与受影响用户;
培训与文档:新员工入职必学 GDPR 培训,考核通过才能上岗;老员工每半年复训,用真实违规案例强化意识;搭建合规文档管理库,RoPA(处理活动记录)、DPIA 报告、用户请求台账等资料至少留存 6 年,核心文档每半年更新 1 次。
合规不是负担,而是对用户信任的珍视。当产品设计守住 “数据极简” 的底线,企业体系筑牢 “全流程防护” 的屏障,才能真正满足 GDPR 的要求,也才能在跨境业务中走得更稳、更远。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前