

在互联网通信的时代,HTTPS 浏览网页、在线支付转账、APP 同步用户数据等场景已成为生活日常,无数敏感数据正通过无形的网络信号在客户端与服务器间高速流转。然而,这看似便捷的加密连接背后,实则暗藏危机:当你输入银行卡密码完成支付时,可能有不怀好意者正在窃听你的加密流量;使用网银登录账户时,或许中间人正悄然篡改你的传输数据。这些安全隐患随时可能引发隐私泄露、财产损失等严重后果。因此,探寻并应用符合标准的安全通信机制,成为保障互联网数据传输安全的关键。接下来,我们将深入解析 TLS 各版本在通信安全机制上的迭代与演进。
TLS 从 SSL 3.0 到 TLS 1.3 版本在安全机制上的演进主要体现在加密算法、握手协议、密钥交换及抗攻击能力等方面。
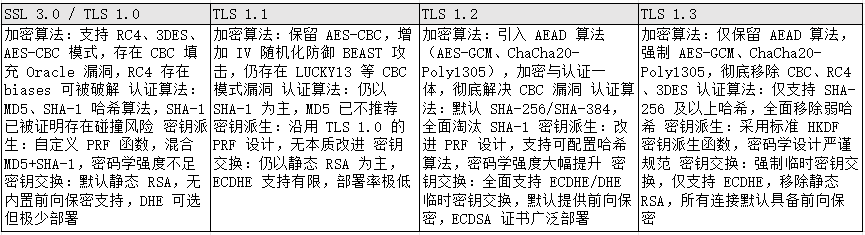
一、加密算法与密钥管理
对比 SSL 3.0、TLS 1.0、TLS 1.1、TLS 1.2、TLS 1.3 版本在加密算法和密钥管理机制上的差异与升级。具体内容包括不同版本所采用的加密算法、认证算法、密钥派生函数,以及密钥生成、交换和管理方式的改进,分析不同 TLS 版本之间的变化。
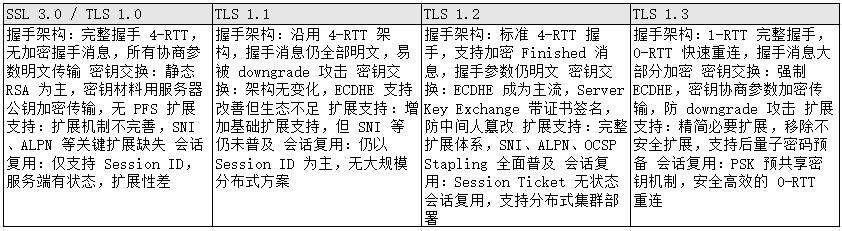
二、握手协议与密钥交换
各版本 TLS 的握手流程设计、密钥交换方式、安全扩展支持。分析不同握手架构在防止中间人攻击、密钥传输安全性等方面的表现,以及握手流程的改进如何降低密钥泄露风险、提升连接性能和安全性。
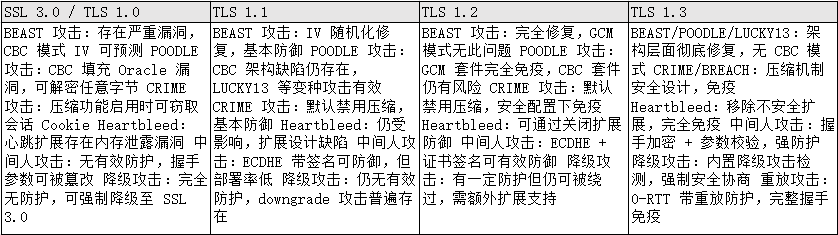
三、抗攻击能力
TLS 从 SSL 3.0 到 TLS 1.3 版本在抵御各类安全攻击方面的能力提升。内容包括各版本对中间人攻击(MITM)、降级攻击、各类密码学攻击、重放攻击等攻击手段的防护措施,如加密算法的强化、密钥交换过程的优化、握手消息加密等。通过对比不同版本的抗攻击能力,说明 TLS 技术在保障通信安全、保护用户隐私方面的进步。
总体而言,TLS 技术的安全机制在版本迭代中持续升级:从 SSL 3.0 到 TLS 1.3,安全体系不断完善,为整个互联网打造了更可靠、更安全的数据传输环境。目前,TLS 1.2 仍作为兼容遗留系统的主流选择,而 TLS 1.3 已凭借其卓越的性能与安全设计,成为所有新建系统的首选标准,为在线支付、医疗数据、政务系统等对安全要求极高的场景,提供了最前沿的技术支撑。随着后量子密码时代的临近,TLS 协议也将持续演进,为量子计算时代的互联网安全保驾护航。
更多文章:
实力认证!领世达实验室顺利通过 EN 18031-1 能力验证,软件安全测试技术获国家级认可!
高效开案!PSTI测试开案全流程指南
高效开案!EN 18031测试开案全流程指南
欧盟CRA漏洞披露,2026年强制生效
公司简介
深圳市领世达检测技术有限公司专注第三方检测认证与技术咨询,主营各国的产品网络安全、国际市场准入及产品可靠性测试服务。核心覆盖 EN 18031、PSTI、CRA、CE、FCC、UKCA 、JC-Star、CSA 2024、SB-327、NIST 8259A等认证,提供网络安全测试、无线产品RF测试、以及环境可靠性检测等一站式解决方案。公司依托集团技术实力,遵循 ISO/IEC 17025 体系,为消费电子、物联网、通讯电子等企业提供专业高效的合规入市服务,助力客户突破全球贸易技术壁垒。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前