

一.初步认识TLS
TLS(Transport Layer Security)即传输层安全协议,前身是 SSL(Secure Sockets Layer)。SSL/TLS经常一起出现,是工作在TCP 之上、应用层之下的加密通信标准,用于互联网数据传输加密、身份认证、防篡改。如常见的HTTPS可以理解为HTTP+SSL/TLS,为HTTP协议的明文传输进行加密,HTTP常工作在80端口,而HTTPS常工作在443端口。同样的MQTTS也可以理解为MQTT+SSL/TLS,
前者工作在1883端口,后者工作在8883端口。上述便是SSL/TLS常见的工作场景。
二.对称加密
要想深入了解SSL/TLS的工作原理,首先应该了解什么是对称加密,对称加密的流程如下图:
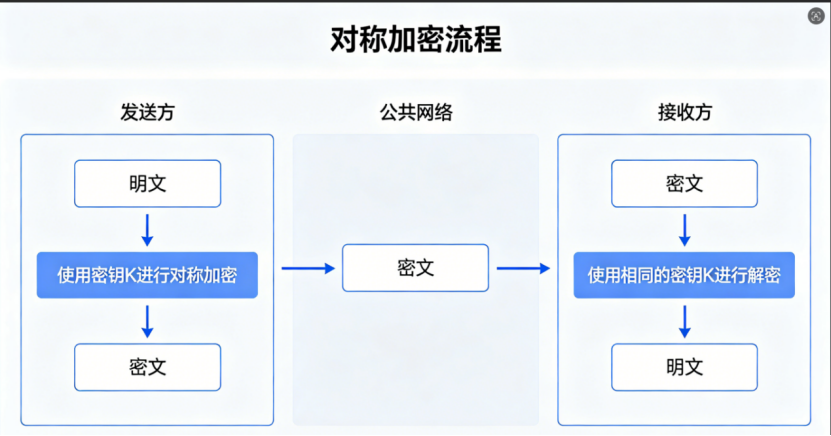
对称加密也叫单密钥加密,核心特点是加密和解密操作会使用完全相同的密钥,这一点从流程图中能够直观体现。在数据传输场景里,发送方手中持有原始可读的明文数据,会提前约定好共享密钥 K,通过对称加密算法结合密钥 K 对明文执行加密运算,把可读的明文转换成无法直接看懂的密文,这份密文会经由不受信任的公共网络传输给接收方。
公共网络仅负责传递密文内容,全程不会携带密钥,即便传输过程中密文被第三方截获,在没有密钥 K 的情况下,攻击者也无法还原出原始明文,以此保障传输数据的保密性。接收方收到网络传来的密文后,需要使用和发送方完全一致的密钥 K,搭配对应的解密算法对密文反向运算,最终就能还原出和发送方原始内容一致的明文,完成完整的数据安全传输流程。
这类算法加密、解密运算速度快、资源消耗低,非常适合大批量数据的加密处理,像 AES、DES、3DES 都是典型的对称加密算法。
三.非对称加密
SSL/TLS不仅使用了对称加密也使用了非对称加密,其流程如下:
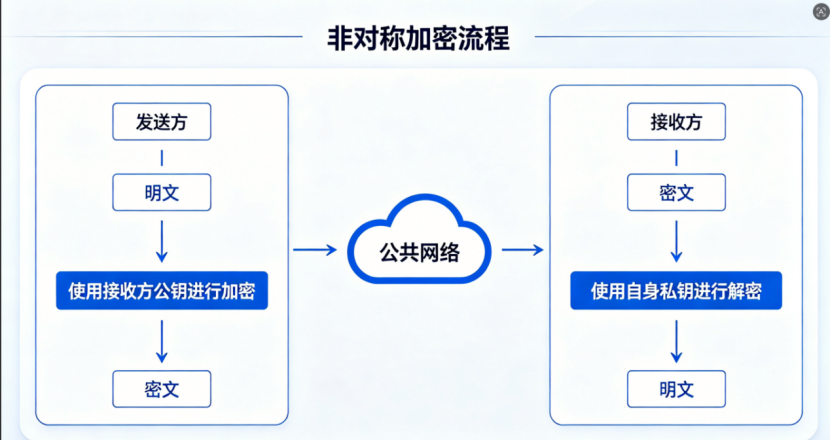
非对称加密又被称为公钥加密,和对称加密最核心的区别在于它会生成一对相互匹配、功能不同的密钥,分别是对外公开的公钥与仅由持有者保管的私钥,从这张流程图中就能清晰看到完整的数据传输逻辑。通信开始前接收方会自行生成一套公私密钥,其中公钥可以随意对外公开,发送方获取这份公钥之后,就可以用接收方的公钥对自身持有的原始明文完成加密运算,转换为无法直接读取的密文,这份密文再通过不受安全保障的公共网络发送给接收方。
在整个传输过程里,网络中只会流通密文与公开的公钥,具备解密能力的私钥始终保存在接收方本地,不会经过公共网络传递,就算密文或公钥被第三方拦截窃取,攻击者手中没有对应的私钥,就无法还原出原始明文,从根源上解决了对称加密存在的密钥分发泄露风险。当接收方从网络中收到密文后,会使用只有自己持有的私钥执行解密操作,反向运算后就能恢复出完整的原始明文,完成一次安全的数据交互。
常见的 RSA、ECC 都属于非对称加密算法,它的优势在于密钥分发安全、能够实现身份验签。
四.数字签名和数字证书
SSL/TLS通过对称加密和非对称加密保证了消息的机密性,并且通过数字证书和数字签名保证了消息的完整性,具体工作流程如下图所示
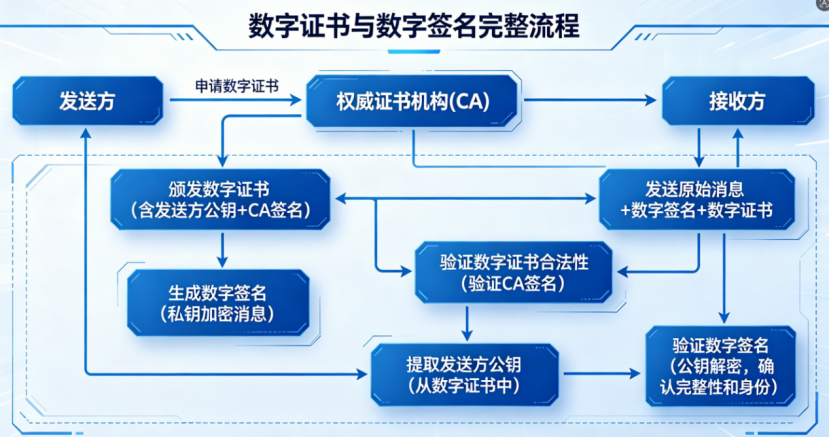
数字签名依托非对称加密技术实现,核心作用是确认消息发送者真实身份、校验传输数据完整未被篡改,数字证书则由权威 CA 机构签发,用来解决公钥归属可信性的问题,二者配合能够弥补单纯非对称加密中公钥伪造、身份无法核验的安全缺陷,整张流程图完整展现了从证书申领到消息验签的全链路逻辑。通信交互开始前,发送方首先向权威证书机构 CA 提交申请,CA 完成身份审核后会向发送方颁发一份数字证书,这份证书内封装了发送方对应的公钥,同时附带 CA 自身私钥生成的签名,以此绑定公钥与发送方真实身份,杜绝第三方伪造虚假公钥冒充通信主体,证书会交由发送方本地留存使用。
当发送方需要向外传递消息时,会把原始消息进行哈希运行生成摘要,然后使用自身唯一持有的私钥对摘要做加密运算,生成专属这条消息的数字签名,之后将原始消息、刚生成的数字签名以及 CA 颁发的数字证书三者打包,一同发送给接收方,数据包经由公共网络完成传输。接收方收到整套传输内容后,第一步会先开展数字证书合法性校验,利用公开可信的 CA 公钥验证证书内附带的 CA 签名,确认这份数字证书确实由权威机构颁发、没有被篡改或伪造,证书核验通过后,接收方就能从合法证书中安全提取出绑定的发送方公钥。
拿到可信的发送方公钥后,接收方会开展数字签名验证操作,使用提取到的公钥解密传输过来的数字签名,将解密结果和本地对收到的原始消息重新哈希计算得到的摘要进行比对,如果二者完全匹配,就可以同时确认两件关键信息:一是这条消息确实由对应私钥持有者也就是发送方发出,不存在他人冒充的情况,实现身份认证;二是消息在传输全程没有被第三方修改、删减,保障了数据完整性,一旦比对结果不一致,就说明消息被篡改或是签名来源不可信,接收方可直接丢弃数据终止通信。
更多文章:
实力认证!领世达实验室顺利通过 EN 18031-1 能力验证,软件安全测试技术获国家级认可!
高效开案!PSTI测试开案全流程指南
高效开案!EN 18031测试开案全流程指南
欧盟CRA漏洞披露,2026年强制生效
公司简介
深圳市领世达检测技术有限公司专注第三方检测认证与技术咨询,主营各国的产品网络安全、国际市场准入及产品可靠性测试服务。核心覆盖 EN 18031、PSTI、CRA、CE、FCC、UKCA 、JC-Star、CSA 2024、SB-327、NIST 8259A等认证,提供网络安全测试、无线产品RF测试、以及环境可靠性检测等一站式解决方案。公司依托集团技术实力,遵循 ISO/IEC 17025 体系,为消费电子、物联网、通讯电子等企业提供专业高效的合规入市服务,助力客户突破全球贸易技术壁垒。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前