

欧盟于2024年12月10日颁布并生效的《网络韧性法》将适用于大部分直接或间接连接到其他设备或网络的产品,对制造商和零售商在相关产品的不同阶段均规定了强制性网络安全义务,并要求制造商在其产品的生命周期内提供维护服务,对于一些关键产品还需要在进入欧盟前通过第三方机构对产品进行评估。
漏洞识别与记录
全面排查组件漏洞:制造商应被要求系统地识别并记录设备中包含的所有组件及其漏洞情况。这意味着从设备的核心芯片、各类传感器等硬件组件,到操作系统、应用程序等软件组件,都要进行详细梳理。在一款智能手环中,制造商需要明确记录其采用的心率传感器芯片是否存在已知漏洞,以及运行的运动监测软件是否有安全隐患。同时,需编制软件物料清单(SBOM),采用常用且机器可读的格式,至少涵盖产品的依赖项,以清晰呈现设备所包含的软件组件信息,方便监管机构和用户了解产品构成及潜在风险。
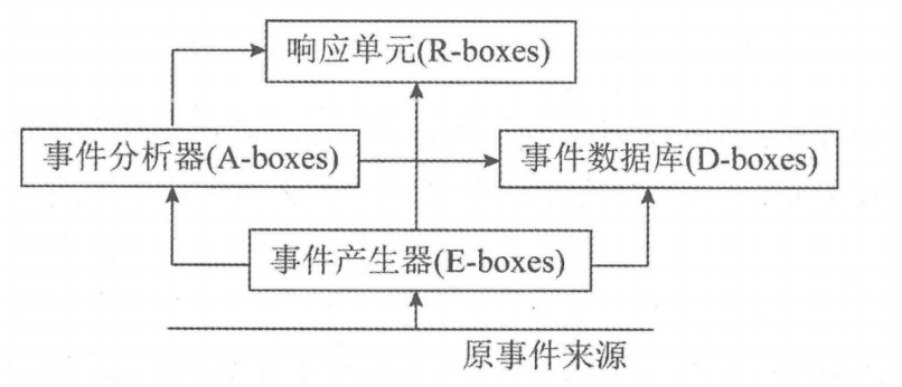
持续跟踪更新记录:漏洞的发现与防护并非一次性的工作。随着技术发展,新的网络威胁不断涌现,智能设备面临的漏洞风险也在动态变化。因此,制造商必须持续跟踪设备组件的漏洞情况,通过建立实时的事件数据库及时更新记录,避免已知和未知的漏洞攻击对设备组件进行破坏。
漏洞处理与修复
及时响应与资源投入:一旦发现智能设备存在安全漏洞,制造商必须迅速做出响应。对于严重影响设备安全,可能导致用户数据泄露、设备被远程控制等重大风险的漏洞,需优先投入人力、物力和财力资源进行修复。
免费安全更新机制:为确保用户设备能及时获得漏洞修复,制造商要建立免费的安全更新机制。智能设备应具备自动检测更新的功能,在后台自动搜索制造商发布的安全补丁,并在合适的时机提示用户下载安装。像智能电视,可在用户观看节目间隙,在不影响正常使用的前提下,悄然下载安全更新,待用户下次关机或待机时自动完成安装,保障设备安全。
漏洞修复信息披露:在安全更新发布后,制造商有义务向公众公开披露关于修复漏洞的详细信息。这包括清晰描述漏洞的具体情况,如漏洞是如何被利用的、影响范围有多大;提供允许用户识别受影响产品的信息,比如设备型号、软件版本号等;明确说明漏洞的影响程度,是轻微的功能异常还是严重的安全威胁;以及给出帮助用户修复漏洞的具体操作指南,如更新的具体步骤、更新后可能出现的问题及解决方法等。
定期测试与审查
模拟攻击检测漏洞:制造商需定期对智能设备进行安全性测试,可采用渗透测试等方式模拟黑客攻击。通过设计的攻击场景,检测设备是否能够有效抵御常见的网络攻击手段,如SQL 注入攻击、DDoS攻击、恶意软件入侵等。
审查安全策略适应性:同步对整体的审计安全策略进行动态调整适应,通过获取安全威胁态势和技术发展趋势,及时调整和完善安全策略。
漏洞报告与信息共享
向监管机构报告:若智能设备发生安全事件,尤其是发现设备中存在被恶意行为者利用的漏洞,制造商必须在规定时间内向指定的欧盟成员国计算机安全事故响应小组(CSIRT)报告。具体而言,需在24小时内提交初始警报,简要说明漏洞发现的时间、初步判断的影响范围等关键信息;72小时内提交总体跟进报告,进一步阐述漏洞的详细情况、已采取的临时应对措施等;并在缓解措施出台后14天内提交详细报告,涵盖漏洞的根本原因分析、完整的修复方案以及对未来类似情况的预防措施等。对于严重安全事件,同样需在24小时内报告初步警报,72小时内报告详细信息,并在一个月内提交全面的最终报告。
通知用户安全风险:在向监管机构报告的同时,制造商必须将事故及时通知其用户,让用户了解设备所面临的安全风险,并告知用户为减轻该漏洞或事件的影响可以采取的措施。比如,通过设备内置的通知系统、官方网站发布公告、向用户注册邮箱发送邮件等多种渠道,清晰地向用户说明漏洞的危害、已采取的修复措施以及用户自身可以采取的临时防范手段,如暂时断开设备网络连接等。
设立报告平台与政策:制造商应设立或加入专门的漏洞报告平台,方便第三方和用户向其报告发现的漏洞。同时,制定明确的漏洞披露政策,详细说明在发现漏洞后,如何与相关方进行沟通和协调,包括何时向公众披露漏洞信息、以何种方式披露等,以平衡安全修复和避免引起不必要恐慌的关系。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前