

当智能家居、工业控制器、医疗终端等物联网设备深度渗透至生产生活各场景,设备入侵、数据泄露、系统宕机等网络安全风险呈激增态势。如何为异构化物联网设备建立统一的安全基准?美国国家标准与技术研究院(NIST)于2020年5月发布的《物联网设备网络安全能力核心基线》(NISTIR 8259A),提供了行业公认的技术解决方案。
作为NIST物联网安全体系的核心技术指南,NISTIR 8259A虽属自愿性技术文件,却被美国《2020年物联网网络安全改进法案》援引,成为联邦政府物联网设备采购的强制性技术依据,更被全球产业界奉为物联网设备安全设计的“黄金准则”。其核心价值在于界定了六大类通用网络安全能力,覆盖设备全生命周期安全管控,为设备制造商、系统集成商、采购方及监管机构提供了统一的技术评估标尺。
一、六大核心能力:筑牢物联网设备安全根基
NISTIR 8259A界定的六大核心能力并非孤立存在,而是构建形成“标识-配置-防护-管控-更新-感知”的闭环安全体系,每项能力均针对性化解物联网设备的核心安全痛点,具备可测试、可验证的技术特性。
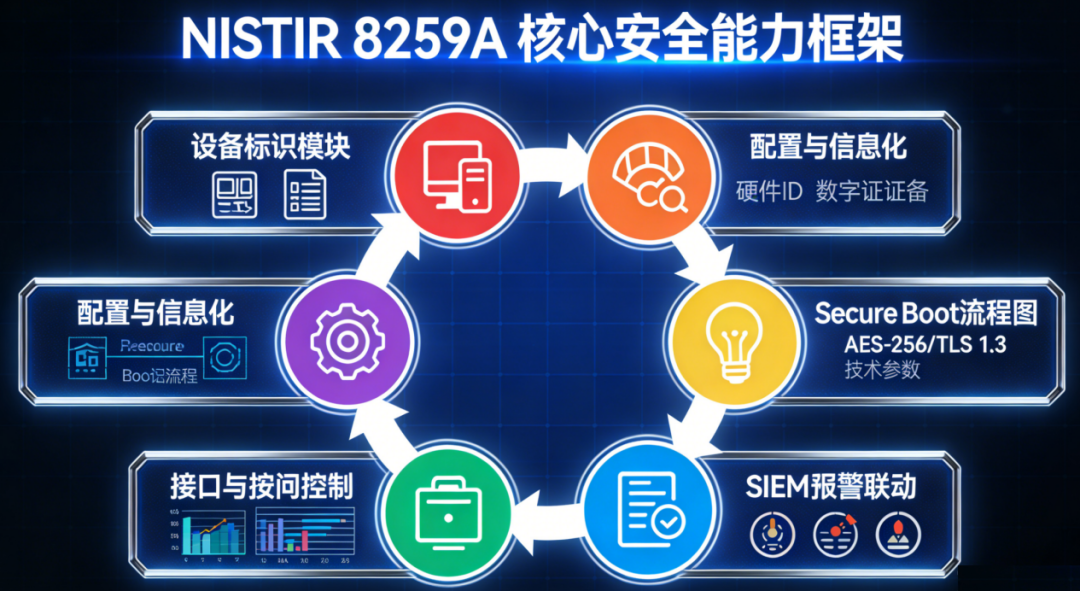
1. 设备标识:给每台设备一个“不可伪造的身份证”
设备标识是物联网安全管理的基石,要求设备具备唯一逻辑标识符(如数字证书、硬件根信任ID)与物理标识符(如唯一序列号),且标识信息需依托安全存储介质留存并通过密码学机制验证。唯一标识不仅为资产清点、漏洞闭环管理提供支撑,更能在设备部署上线、故障排查及退役销毁等全生命周期节点实现精准身份溯源。例如在工业控制系统(ICS)场景中,依托唯一标识可快速定位被入侵节点,阻断攻击链路横向扩散。
2. 配置与初始化:从源头堵住“默认漏洞”
多数物联网设备安全事件的根源在于默认配置缺陷,如硬编码凭证、冗余开放端口及服务。该能力要求设备出厂默认配置符合最小安全原则,支持首次上电强制重置管理员凭证、启用安全引导(Secure Boot)机制,同时仅向授权主体开放配置修改权限,并提供安全配置回滚能力。涂鸦智能Zigbee通信模组在通过NISTIR 8259A合规评估过程中,即通过基于角色的配置权限管控及操作审计机制,彻底规避未授权配置篡改风险。
3. 数据保护:全链路守护数据安全
针对数据静态存储、动态传输及使用过程的全链路安全,该能力要求采用AES-256等对称加密算法保障数据机密性,通过TLS 1.3及以上版本构建传输层安全通道,同步配套哈希校验、数字签名等机制确保数据完整性,并具备数据安全擦除(Sanitization)及脱敏处理能力。无论是儿童智能终端的位置数据,还是医疗物联网设备的患者健康信息(PHI),均可依托该能力满足GDPR、HIPAA等跨境合规要求,有效防范数据泄露、篡改及滥用风险。
4. 接口与访问控制:缩小攻击面,守住“入口关”
设备接口是网络攻击的主要入口,该能力核心遵循最小权限原则,要求禁用非必要通信协议及服务,基于角色的访问控制(RBAC)或基于属性的访问控制(ABAC)机制分配权限,并对所有接口操作行为进行安全日志审计。例如消费级智能摄像头设备,通过限制远程管理接口暴露面、启用多因素认证(MFA)及会话超时管控,可有效抵御未授权访问、视频流窃取等攻击行为,这也是NISTIR 8259A对消费级物联网设备的核心合规要求。
5. 软件更新:给设备“安全升级通道”
漏洞修复的时效性直接决定设备安全生命周期,该能力要求软件更新包采用加密传输、数字签名验证机制,防范更新包被篡改、伪造,同时支持更新失败回滚及版本回溯能力,并明确固件更新周期与安全支持生命周期(EOL)。Rolling Wireless的5G车载物联网模组通过该能力合规认证后,依托安全OTA(空中下载)更新机制实现漏洞快速修补,保障车载终端在全生命周期内的持续安全。
6. 安全状态感知与事件响应:让设备具备“自我预警能力”
该能力要求设备具备安全状态监测、异常行为识别、安全日志记录及告警上报能力,部分场景下可配套自动化应急响应及自愈能力。在工业控制物联网场景中,设备可通过实时监测固件完整性、进程运行状态及通信流量特征,精准识别固件篡改、未授权接入等异常事件,立即触发告警并上报至安全管理平台(SIEM),同步执行重启至安全模式等应急处置动作,最大限度降低安全事件造成的损失。
二、落地价值:跨越行业的安全适配指南
NISTIR 8259A的通用性使其可适配消费级、工业级、医疗级等多场景物联网设备,覆盖产业链各角色需求。对设备制造商而言,可将其作为安全设计基线(SDL)嵌入产品研发流程,降低安全研发成本,提升产品核心竞争力,缩短CE-RED、FDA等行业合规认证周期;对采购方及系统集成商而言,可将其作为设备安全选型的量化评估依据,快速识别安全能力缺口;对监管机构而言,其为行业安全监管提供了标准化技术参照,助力推动物联网行业安全水平规范化提升。
值得注意的是,该技术文件支持分级落地实施:基础层需实现设备标识、安全配置等核心能力,满足最小安全需求;增强层补充数据加密、安全更新等进阶能力,适配中高风险场景;高级层可实现自动化威胁响应、威胁情报联动及自愈能力,满足金融、医疗等关键信息基础设施场景需求,企业可结合自身业务场景灵活规划落地路径。
三、总结:物联网安全的“通用语言”
在物联网生态异构化、规模化发展的当下,NISTIR 8259A以技术为核心导向,通过六大核心能力搭建起跨行业、跨设备类型的统一安全基准,打破了不同领域物联网设备的安全技术壁垒。从涂鸦智能的通信模组到Rolling Wireless的车载终端,越来越多企业将其作为安全合规标杆,印证了该技术文件的行业普适性与权威性。
对于物联网行业从业者而言,NISTIR 8259A不仅是一份技术指南,更是构建物联网安全生态的“通用技术语言”。无论是产品安全设计、设备选型评估,还是合规认证与安全审计,严格遵循其核心技术要求,方能在万物互联的产业浪潮中筑牢安全防线,保障业务持续稳定运行。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前