

在欧盟《网络弹性法案》(CRA)框架下,产品安全更新的义务以产品预期使用周期(expected product lifetime)为时间边界。制造商应当在其产品技术文件中声明并论证的预期使用周期内,为用户持续提供安全更新。
一、设备预期使用周期的三个节点
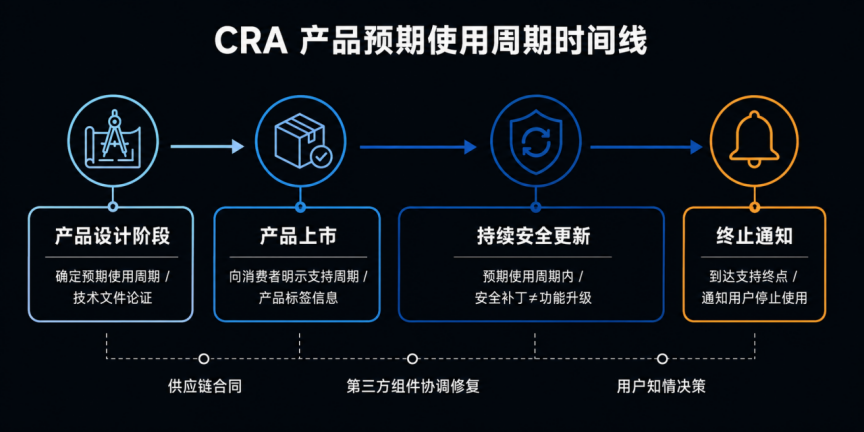
第一,上市前论证:制造商在产品上市前须完成预期使用周期的论证并写入技术文件,不是拍脑袋填一个数字,而是基于硬件寿命、使用场景、技术迭代节奏等客观因素给出有说服力的依据,并留存备查。
第二,销售环节明示:制造商须向消费者明示预期使用周期,使购买决策包含安全支持期限的考量,CRA 将支持周期作为产品标签信息的一部分。
第三,到达终点通知:当产品到达预期使用周期终点时,制造商须通知用户支持已终止,让用户知情决策是否继续使用已无安全更新的设备。
二、安全更新与功能更新的边界
CRA 明确区分了两类更新的法律义务。制造商在预期使用周期内必须提供安全漏洞修复。若安全漏洞根因在第三方组件(操作系统、开源库、通信协议栈等),制造商有义务协调供应链完成修复, CRA 将安全责任锚定在制造商端而非组件供应商端的核心设计。
换言之,即使漏洞出自 Qualcomm 芯片固件或开源 TLS 库,向监管机构和用户负责的始终是产品制造商。对依赖外部芯片厂商和第三方协议栈的 IoT 产品而言,这一条款意味着供应链合同中必须纳入安全维护条款,并在选型阶段就将供应商的安全响应能力纳入评估。
三、企业的现实权衡:产品支持周期多长才算合理?
对于正在规划欧盟市场的企业,建议在产品立项阶段即明确预期使用周期并评估与之匹配的维护成本。若一个低利润消费设备声明十年支持周期,维护成本可能侵蚀全部利润。反之,若将支持周期设定得过短以规避维护成本,则须承担市场竞争力下降的风险—消费者完全可能因支持周期过短而转向竞品。
一个值得参考的实践是分层策略:硬件平台承诺较长的基础支持周期(如 5-7 年),而具体产品型号在此基础上叠加自身生命周期声明,形成"平台保底、产品细化"的梯次结构,既控制成本又保留弹性。制造商需要在法规合规与市场竞争之间找到真实的平衡点。
CRA 的合规逻辑不是"过关",而是"持续合规"——制造商需要维护的不是一份证书,而是一个贯穿产品生命周期的安全运维体系。一旦产品上市,支持周期就进入倒计时,提前规划比事后补救成本低得多。
更多文章:
实力认证!领世达实验室顺利通过 EN 18031-1 能力验证,软件安全测试技术获国家级认可!
高效开案!PSTI测试开案全流程指南
高效开案!EN 18031测试开案全流程指南
欧盟CRA漏洞披露,2026年强制生效
公司简介
深圳市领世达检测技术有限公司专注第三方检测认证与技术咨询,主营各国的产品网络安全、国际市场准入及产品可靠性测试服务。核心覆盖 EN 18031、PSTI、CRA、CE、FCC、UKCA 、JC-Star、CSA 2024、SB-327、NIST 8259A等认证,提供网络安全测试、无线产品RF测试、以及环境可靠性检测等一站式解决方案。公司依托集团技术实力,遵循 ISO/IEC 17025 体系,为消费电子、物联网、通讯电子等企业提供专业高效的合规入市服务,助力客户突破全球贸易技术壁垒。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前