

在数字经济飞速发展的今天,数据安全与价值释放的平衡成为全球治理难题。韩国通过构建 “数据三法” 体系,形成了覆盖个人信息、金融信用、网络安全的全方位数据治理框架。韩国“数据三法” 体系既筑牢了个人信息保护的防线,又为数据产业创新扫清了合规障碍,更成为韩国争取欧盟 GDPR “充分性认定” 的核心支撑,彰显其在全球数字治理中的战略野心。
“数据三法” 并非孤立存在的法律条文,而是由《个人信息保护法》《信用信息利用和保护法》《信息通信网络利用和信息保护法》构成的有机整体。三者各有侧重又相互协同,分别从权益保护、行业规范、技术保障三个维度构建起数据治理的 “铁三角”,通过整合此前分散的监管规则,实现了数据治理的统一性与有效性。
韩国 “数据三法” 核心要素对比表
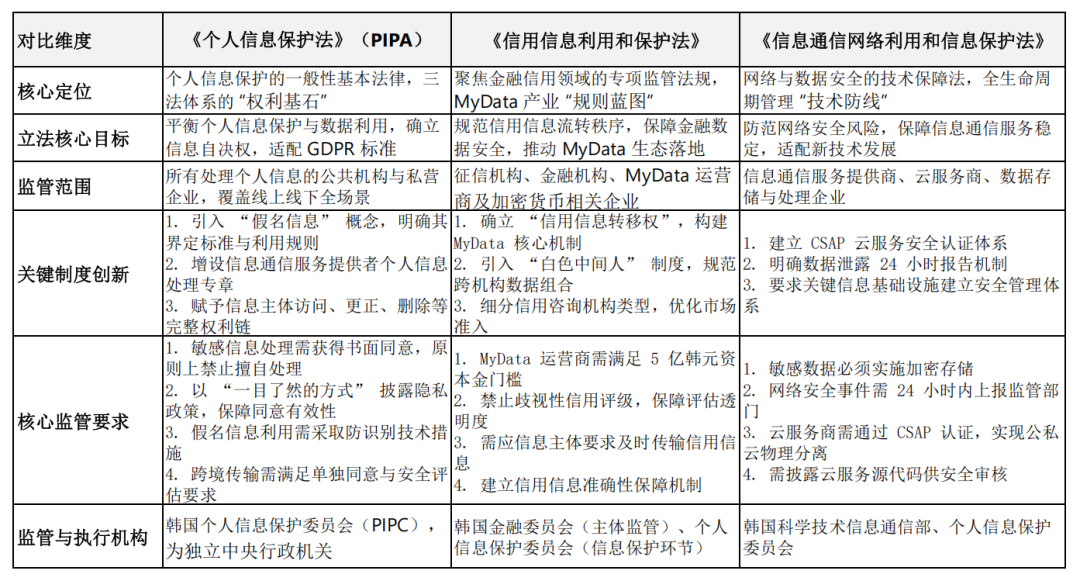
从制度协同逻辑来看,“数据三法” 形成了层次分明的治理体系:《个人信息保护法》作为一般法确立普适性规则,为所有数据处理活动划定底线,其升级的独立监管机构 PIPC 更是满足了 GDPR 对监管独立性的要求;《信用信息利用和保护法》作为特别法,针对金融这一高敏感领域细化标准,通过 MyData 制度实现个人信用数据的可控共享,防范金融领域系统性风险;《信息通信网络利用和信息保护法》则从技术层面提供保障,通过 CSAP 认证等制度确保规则落地执行,尤其适配云计算等新技术场景。这种架构既避免了重复监管,又实现了全领域、全流程覆盖。
对于企业而言,“数据三法” 既是合规红线也是发展指南。处理个人信息需严格遵循 “目的限制”“数据最小化” 等原则,采用假名化技术挖掘数据价值时需符合 PIPC 的管理规范;涉足金融领域的企业需满足 MyData 运营商资质要求,按标准建立信用信息传输与保护机制;开展云计算业务则必须提前通过 CSAP 认证,确保技术架构符合本地安全标准。而对于普通用户,这些法律构建了全链条权利保障体系,从信息收集的同意权到数据流转的控制权,再到权益受损时的救济权,都得到了明确的制度支撑。
在全球数据治理竞争中,韩国 “数据三法” 的实践极具参考价值。它通过 “一般法 + 特别法 + 技术保障法” 的架构精准划分监管边界,通过动态修订机制响应技术变革,通过权利与义务平衡实现安全与发展的双赢。这一体系不仅让韩国在个人信息保护领域获得国际认可,更为本土数字产业提供了安全稳定的发展环境。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前