

在数字化浪潮下,网络安全早已不是企业的“加分项”,而是“生存底线”。尤其是对于涉足欧盟市场、生产带数字元素产品的企业而言,《网络韧性法案》(Cyber Resilience Act,简称CRA)的法规,正重塑全球网络安全合规的规则。
今天,我们就聚焦CRA法案的核心,拆解漏洞披露的关键要求、实操细节,帮企业避开合规陷阱。
先明白CRA法案管辖范围
首先要明确,法案的适用范围极广,几乎覆盖所有“带数字元素的产品”——无论是硬件(如智能家电、工业设备、医疗设备),还是软件(如办公软件、APP、嵌入式软件),只要在欧盟市场销售、流通,其制造商、进口商、分销商都必须遵守CRA的要求,无例外豁免(个人或社区非商品类开源产品除外)。
CRA的核心逻辑是“全生命周期监管”,从产品设计、研发、生产,到投放市场后的维护、漏洞处理,再到产品退市,全程提出明确的安全要求。而漏洞披露政策,正是“市场后维护”环节的核心,也是法案中最具实操性、最考验企业执行能力的部分。
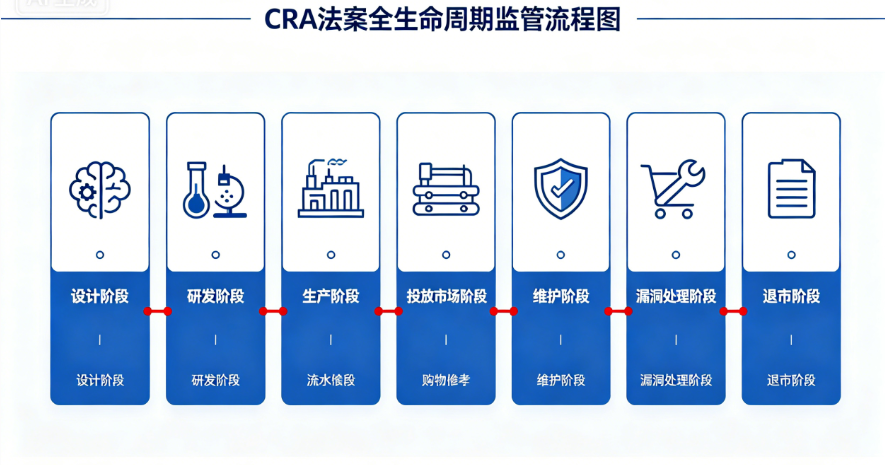
关键点1:主动披露为原则,24小时紧急上报是底线
CRA明确规定,制造商在“知晓”产品存在“被主动利用的漏洞”(即已被攻击者用于实际攻击的漏洞)后,必须在24小时内提交早期预警通知,这不是建议,而是法定义务(依据法案第11条),且无任何模糊空间。
这里的“知晓”场景的界定的非常宽泛,不止是企业内部安全团队发现漏洞,还包括3种常见情况:
内部检测:企业自身的监控系统、安全运营中心(SOC)发现产品漏洞被利用,比如智能设备后台出现异常入侵痕迹;
公共报告:可信安全研究者、行业媒体发布漏洞被利用的证明(如PoC代码),或曝光相关攻击事件;
合作方通知:客户、供应链伙伴告知,其系统因企业产品的漏洞遭遇 breach(数据泄露、入侵等)。
除了24小时早期预警,企业还需在72小时内提交完整通知,在 corrective measure(修复措施)出台后14天内提交最终报告;若涉及严重安全事件,最终报告需在1个月内提交。所有上报均需通过CRA单一报告平台(SRP)提交,该平台由欧盟网络安全局(ENISA)搭建,将于2026年9月11日正式投入使用,同步开启漏洞上报义务的强制执行。
关键点2:漏洞修复无“一刀切”,风险评估决定处置方式
很多企业误以为,CRA要求“所有发现的漏洞都必须补丁修复”,其实这是误解。法案的核心是“风险导向”,而非“全面修复”。
根据CRA附件I第II部分的要求,制造商发现漏洞后,无需盲目补丁,而是要先对漏洞进行风险评估,根据风险等级采取不同的处置措施,主要分为3种情况:
高风险漏洞:如可远程执行代码、可导致设备被控制的漏洞,需立即提供补丁,并同步向用户发布安全指引,告知风险及修复方法;
低风险漏洞:如无法被利用的缓冲区溢出漏洞、需物理拆解设备才能利用的调试接口漏洞,可仅进行文档记录,或在后续常规更新中优化,无需专门发布补丁;
中等风险漏洞:可通过临时规避方案(如关闭相关功能)缓解风险,后续再通过软件更新彻底修复,并及时告知用户规避方法。
简单来说,CRA不追求“无漏洞”,但要求企业“对漏洞有认知、有处置、有反馈”,全程留存风险评估记录,以备监管核查。
关键点3:披露主体全覆盖,责任链条无死角
CRA的漏洞披露义务,并非仅针对制造商,而是覆盖整个供应链,形成“制造商→进口商→分销商”的全链条责任体系,任何一个环节发现漏洞,都有义务及时上报并配合处置。
制造商:核心责任方,负责漏洞的检测、评估、修复、上报,以及向用户和监管机构披露相关信息;
进口商/分销商:若发现所销售产品存在漏洞,需立即通知制造商,并协助制造商向用户传达修复指引,同时配合监管机构的调查;
监管机构:ENISA及各成员国的计算机安全事件响应团队(CSIRT),负责接收漏洞上报、协调处置,特殊情况下可延迟漏洞信息的跨区域传播(基于 cybersecurity 合理理由)。
此外,法案还要求企业建立专门的漏洞协调机制,明确专人负责漏洞的接收、评估、上报和修复跟进,确保整个流程高效衔接,避免因流程混乱导致违规。
必看提醒:违规代价极高
CRA的处罚力度堪称严苛,一旦违反漏洞披露相关要求,企业将面临沉重的经济处罚,具体分为3个等级:
最高处罚:违反附件I(基本网络安全要求)或第14条(报告义务,含漏洞上报),罚款最高1500万欧元,或企业上一财年全球营业额的2.5%,取两者较高值;
中等处罚:违反制造商、进口商、分销商相关义务(如未配合漏洞处置),罚款最高1000万欧元,或企业上一财年全球营业额的2%,取两者较高值;
轻微处罚:公告机构提供误导性信息、未履行核查义务,罚款最高500万欧元,或企业上一财年全球营业额的1%,取两者较高值。
同时,这些常见误区一定要避开,否则极易踩线:
误区1:“漏洞不严重,不用上报”——只要是“被主动利用的漏洞”,无论严重程度,都需在24小时内上报;
误区2:“小微企业可以豁免”——CRA仅对小微企业的“报告延迟”有条件豁免,并非豁免全部漏洞披露义务;
误区3:“修复后就不用披露”——漏洞修复后,需按要求提交最终报告,告知修复情况,才算完成合规流程;
误区4:“仅在欧盟本土销售才需合规”——只要产品进入欧盟市场(包括线上销售、跨境流通),无论企业所在地,都需遵守CRA。
CRA漏洞披露,本质是“主动合规+风险可控”
对于企业而言,CRA的漏洞披露政策,看似是“额外的合规负担”,实则是倒逼企业提升网络安全能力的契机。法案的核心不是“惩罚漏洞”,而是“规范漏洞处置”,通过明确的上报、修复、披露流程,减少漏洞被恶意利用的风险,保护用户权益,同时提升整个行业的网络韧性。
需要特别注意的是,CRA漏洞披露的强制执行时间为2026年9月11日,目前距离正式生效还有一段时间,正是企业查漏补缺、完善合规体系的黄金期。
对于涉足欧盟市场的企业,建议尽快梳理自身产品体系,建立漏洞检测、评估、上报、修复的全流程机制,明确责任分工,熟悉单一报告平台(SRP)的操作规范;对于暂时未进入欧盟市场的企业,也可提前布局——毕竟,CRA的漏洞披露标准,正在成为全球网络安全合规的“风向标”。
网络安全无小事,合规之路无捷径。读懂CRA漏洞披露新规,提前做好准备,才能在数字化竞争中稳步前行,避免因合规缺失错失市场机遇。
更多文章:
实力认证!领世达实验室顺利通过 EN 18031-1 能力验证,软件安全测试技术获国家级认可!
高效开案!PSTI测试开案全流程指南
高效开案!EN 18031测试开案全流程指南
欧盟 AI 法案解读
公司简介
深圳市领世达检测技术有限公司专注第三方检测认证与技术咨询,主营各国的产品网络安全、国际市场准入及产品可靠性测试服务。核心覆盖 EN 18031、PSTI、CRA、CE、FCC、UKCA 、JC-Star、CSA 2024、SB-327、NIST 8259A等认证,提供网络安全测试、无线产品RF测试、以及环境可靠性检测等一站式解决方案。公司依托集团技术实力,遵循 ISO/IEC 17025 体系,为消费电子、物联网、通讯电子等企业提供专业高效的合规入市服务,助力客户突破全球贸易技术壁垒。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前