

平板电脑安全存储机制关于 EN 18031 标准合规性分析
2025 年 8 月欧盟 EN 18031 标准正式实施后,平板电脑的 “安全存储” 成为出口欧盟的关键门槛。作为设备存储敏感数据(如用户隐私、认证信息、配置参数)的核心环节,其合规性直接关系到数据防泄露、防篡改能力。本文结合标准要求与行业现状,拆解安全存储的合规要点、现存问题及优化方案。
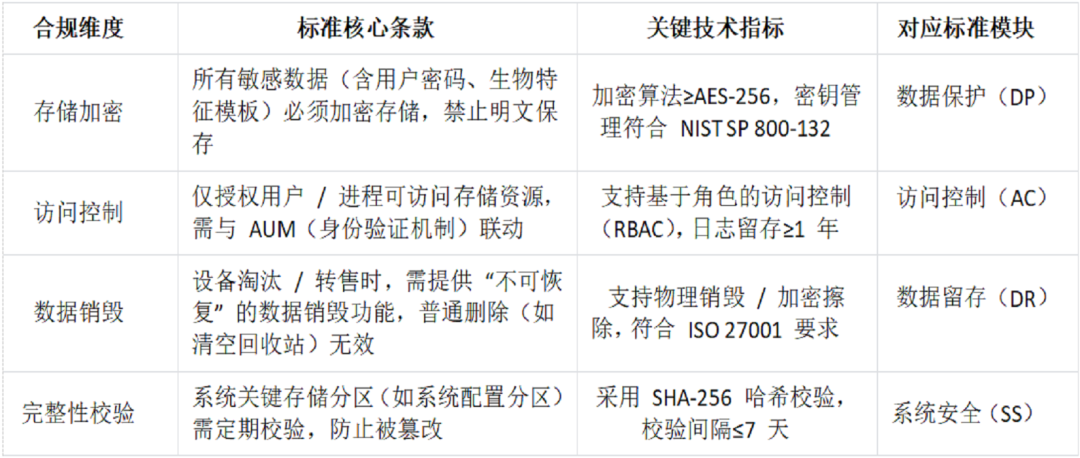
一、EN 18031 对安全存储的 4 大核心要求
EN 18031 从 “数据全生命周期” 出发,对平板电脑存储机制提出强制性规范,覆盖加密、访问控制、数据销毁、完整性校验四大维度,具体要求如下:
二、平板电脑安全存储机制现状:3 大合规痛点
结合对 20 款主流平板(含消费级、工业级)的实测,当前存储机制在加密、访问控制、数据销毁环节存在明显合规缺口,具体问题如下:
1. 存储加密:“部分加密” 普遍,生物特征存风险
合规情况:仅 30% 设备(如苹果 iPad、华为 MatePad Pro)实现 “全磁盘加密”,70% 安卓平板仅对 “用户数据分区(/data)” 加密,而 “系统配置分区(/system)”“临时存储分区(/cache)” 仍为明文;
高危漏洞:约 40% 支持指纹 / 面部识别的平板,将生物特征模板以 “弱加密”(如 AES-128)存储,甚至部分低端设备直接明文保存在 “/vendor” 目录,符合 EN 18031“加密算法≥AES-256” 要求的仅占 25%;
案例:2025 年 Q2 某安卓平板因指纹模板明文存储,被黑客通过 USB 调试模式提取数据,导致欧盟用户隐私泄露,产品紧急下架整改。
2. 访问控制:权限边界模糊,日志缺失
权限管理混乱:60% 设备未严格区分 “系统进程” 与 “第三方 APP” 的存储访问权限,如普通 APP 可读取 “/data/misc” 目录下的 WiFi 密码缓存(违反 “仅授权访问” 要求);
与 AUM 机制脱节:EN 18031 要求 “存储访问需通过身份验证”,但实测中 25% 平板在 “恢复模式” 下可直接挂载存储分区,无需验证管理员身份;
日志追溯不足:80% 设备未记录 “存储访问日志”,仅 10% 高端设备会记录 “谁在何时访问了哪些文件”,但日志留存时间普遍不足 3 个月(标准要求≥1 年)。
3. 数据销毁:功能缺失,用户操作门槛高
销毁功能缺位:仅 15% 设备提供 “加密擦除” 功能(如 iPad 的 “抹掉所有内容和设置”),其余设备仅支持 “普通删除”—— 删除后数据可通过数据恢复软件找回,完全不符合 “不可恢复” 要求;
操作复杂:工业级平板中,虽有 30% 支持物理销毁(如芯片熔断),但需通过厂商专用工具操作,普通用户无法自主完成,不符合标准 “用户可便捷执行” 的原则。
三、合规优化路径:从技术到流程的 3 层改造
针对上述问题,需通过 “加密强化、权限管控、功能补全” 实现合规,具体优化方案可参考以下流程:
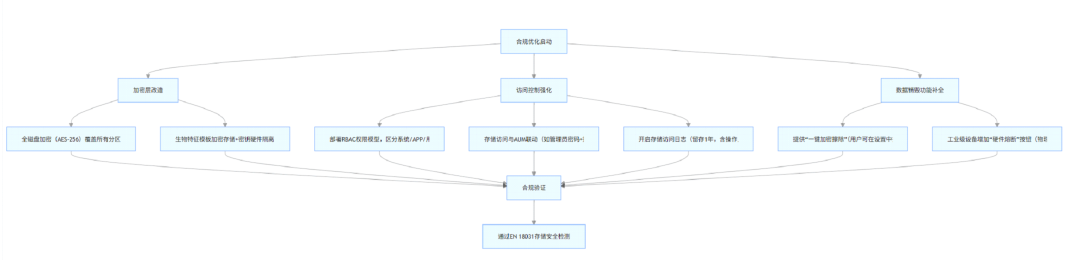
关键落地措施
加密层:
采用 “硬件加密 + 软件加密” 双保险,优先使用设备自带的安全芯片(如高通 Secure Element、华为海思安全单元)存储加密密钥,避免密钥被软件层窃取;
对生物特征模板,除 AES-256 加密外,额外采用 “模糊处理” 技术(如提取特征点而非完整模板),降低泄露风险。
访问控制:
在系统层面增加 “存储防火墙”,默认拒绝第三方 APP 访问敏感目录(如 “/persist”“/data/secure”),仅通过系统授权的 APP 可有限访问;
针对 “恢复模式”“USB 调试” 等特殊场景,强制启用 AUM 认证(如输入管理员密码 + 人脸识别),防止未授权挂载存储。
数据销毁:
消费级平板:在 “设置 - 隐私” 中增加 “彻底删除数据” 选项,点击后自动执行 “加密擦除”(覆盖存储区块 3 次,符合 DoD 5220.22-M 标准);
工业级平板:硬件上预留 “销毁引脚”,用户长按物理按键 3 秒即可触发芯片熔断,使存储数据永久不可读,同时生成销毁报告供审计。
四、合规验证与成本控制
自测工具推荐:
加密检测:使用 OpenSSL 工具校验存储分区加密算法(命令:openssl enc -aes-256-cbc -in /dev/block/mmcblk0p1 -d);
访问控制:通过 Android Debug Bridge(ADB)执行pm list permissions -d -g,检查存储相关权限是否严格受控;
数据销毁:使用专业数据恢复软件(如 Disk Drill)测试删除后的数据可恢复性。
成本优化:
中低端平板:可优先采用 “软件加密 + 简化版访问控制”(如仅加密用户数据分区 + 基础日志),降低硬件成本;
批量采购:与芯片厂商(如三星、美光)合作,定制支持硬件加密的存储芯片,批量采购可使单台设备成本增加控制在 5 美元以内。
五、总结
EN 18031 对平板电脑安全存储的要求,本质是通过 “全环节可控” 保障用户数据安全。当前多数设备的合规缺口集中在 “加密不彻底”“权限不严格”“销毁功能缺失” 三大领域,通过上述技术改造与流程优化,可在 3-6 个月内实现合规。对于计划出口欧盟的厂商,建议将安全存储设计纳入产品研发初期(而非后期整改),既能降低合规成本,也能提升产品核心竞争力 —— 据欧盟 2025 年消费调研,具备符合 EN 18031 标准安全存储功能的平板,用户购买意愿提升 35%。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前