
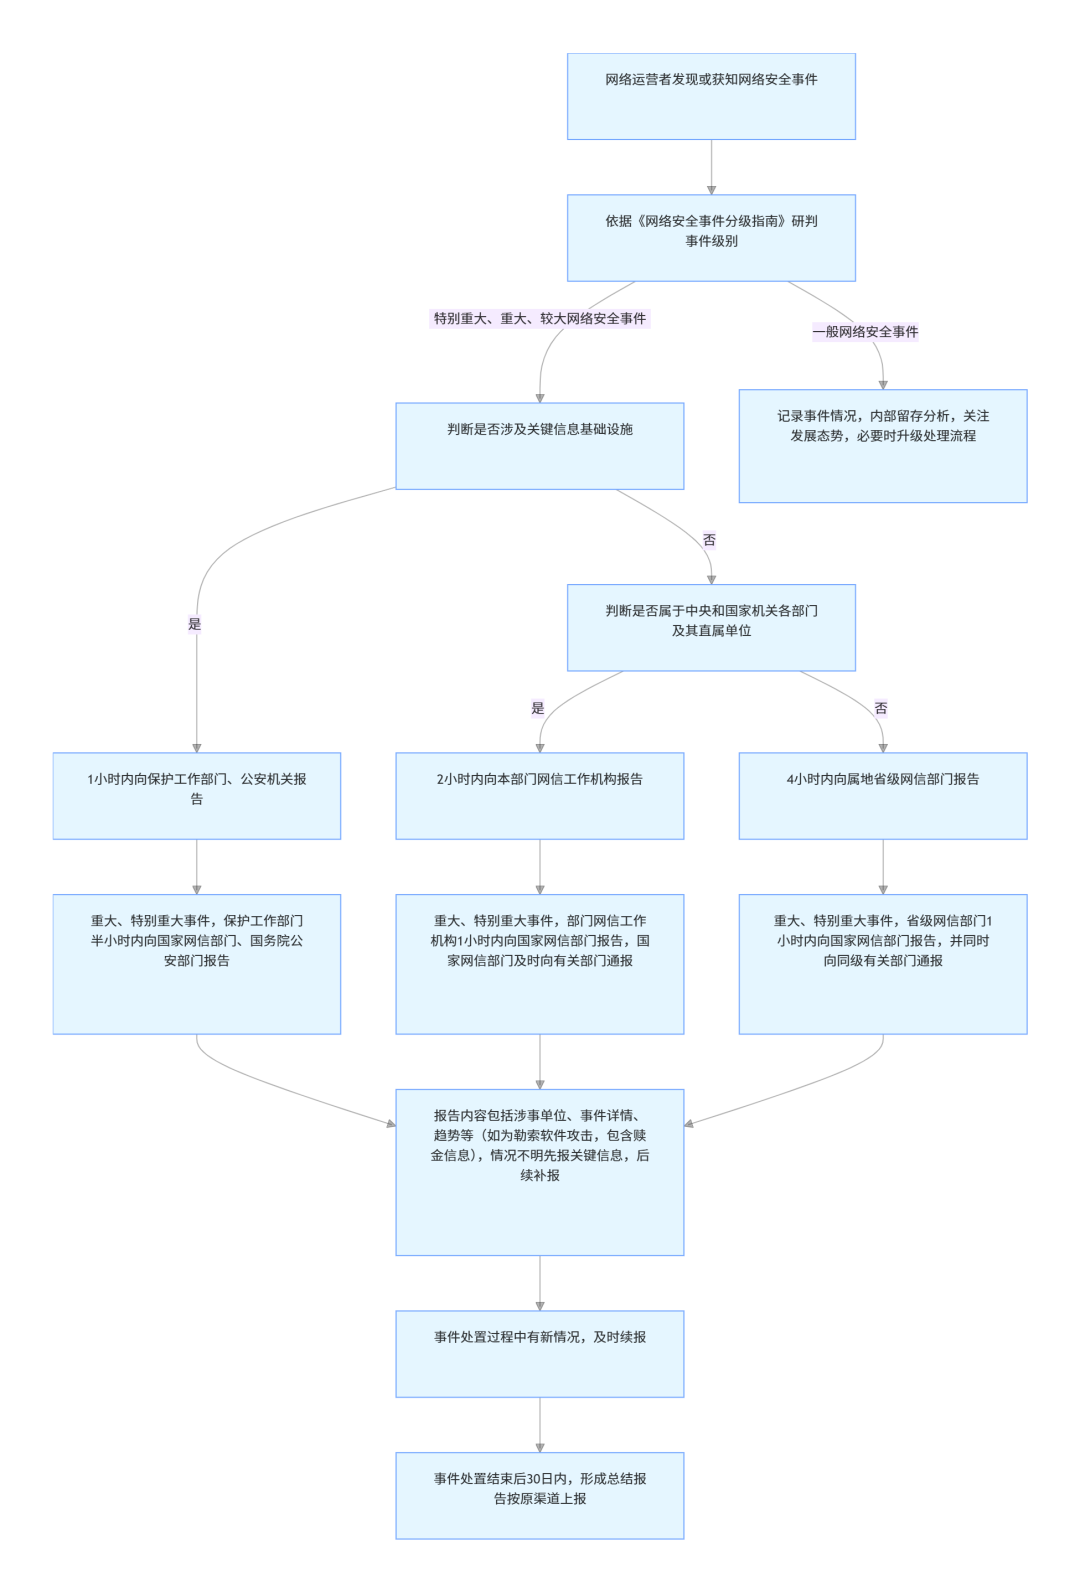
2025年9月11日,国家互联网信息办公室发布了《国家网络安全事件报告管理办法》,并将于2025年11月1日正式施行。这是一份所有网络运营者都必须高度重视的 “行动指南”,明确了 “什么事要报、向谁报、何时报、报什么” 四大核心问题。
一、核心要点速览
适用范围:在中国境内建设、运营网络或提供网络服务的所有组织和个人。
报告渠道:统一通过12387网络安全事件报告热线、网站、邮箱、传真等方式。
分级标准:网络安全事件分为四级:特别重大、重大、较大、一般
报告时限:
关键信息基础设施:发生较大及以上事件,1小时内报告。
中央和国家机关单位:发生较大及以上事件,2小时内报告。
其他网络运营者:发生较大及以上事件,4小时内报告。
二、事件分级标准(关键指标)
新规对事件分级给出了非常具体的量化指标,以下是需要重点关注的几个方面:
事件级别
核心判定标准(满足其一即可)
特别重大
关键信息基础设施中断运行6小时以上
泄露1亿人以上个人信息
造成1亿元以上直接经济损失
重大
关键信息基础设施中断运行1小时以上
泄露1000万人以上个人信息
造成2000万元以上直接经济损失
较大
关键信息基础设施中断运行10分钟以上
泄露100万人以上个人信息
造成500万元以上直接经济损失
一般
除上述情况外,造成一定威胁和影响的事件。
注意:报告时限从“发现或获知”事件时开始计算。
三、报告内容清单
报告时,信息越完整越有利于后续处置。核心内容包括:
1. 本情况:单位名称、涉事系统/设施情况。
2. 事件详情:发生时间、地点、类型、级别、影响、已采取措施。
3. 发展趋势:事态走向及可能的进一步影响。
4. 初步原因:对事件原因的初步分析。
5. 溯源线索:可能的攻击路径、漏洞等。
6. 后续计划:拟采取的措施及需要的支援
当如果情况紧急,可先报告前两项关键信息,其他内容后续补充。
这份《国家网络安全事件报告管理办法》是网络安全领域的 “强制报告制度”,标志着网络安全治理进入了更精细化、更可追溯的阶段。对于企业而言,建立健全的报告机制,不仅是合规要求,更是提升自身网络安全应急响应能力的关键一步。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前