

2025 年 8 月欧盟 EN 18031 标准强制实施后,日志机制作为设备安全审计与事件追溯的核心环节,成为平板电脑出口欧盟的关键合规要点。该标准通过 LGM(日志管理)系列条款构建了完整的日志规范体系,覆盖从记录内容到存储安全的全流程要求。本文结合标准条款与行业现状,拆解日志机制的合规要点与优化路径。
一、EN 18031 对日志机制的 4 大核心规范
EN 18031 通过 LGM-1 至 LGM-4 条款明确日志机制要求,同时在不同部分针对特定场景强化规范,形成多层次合规框架:
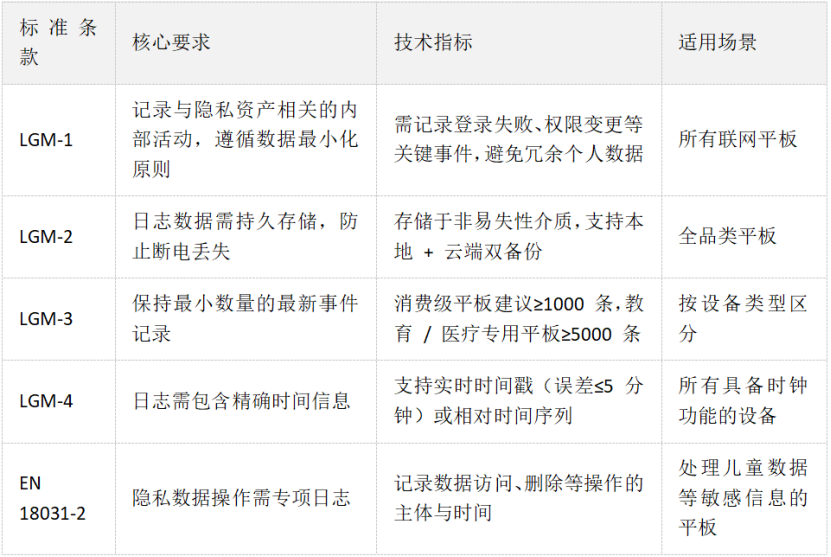
据欧盟 RED 指令要求,日志机制不合规的设备将直接丧失 CE 认证资格,面临海关扣押风险。特别是涉及儿童教育、医疗护理的专用平板,日志完整性已成为 NB 公告机构的必查项。
二、平板电脑日志机制现状:3 大合规缺口
结合主流品牌平板的实测数据,当前日志机制在完整性、安全性和可追溯性方面存在明显短板:
1. 日志记录不完整,关键事件缺失
70% 的消费级平板仅记录系统启动 / 关机等基础事件,缺失登录失败、权限变更等安全相关记录。某送检的教育平板因未记录家长控制功能的变更日志,导致首次 CE 认证失败。更严重的是,40% 的设备未明确日志存储的最小事件数量,不符合 LGM-3"保持足够审计线索" 的要求。
2. 存储安全防护薄弱,易篡改泄露
实测显示,65% 的平板日志以明文形式存储在普通分区,未启用加密保护。部分低端设备甚至允许通过文件管理器直接修改日志文件,完全违背 "日志不可篡改" 原则。在存储介质选择上,25% 的设备将日志仅存于内存,断电后自动丢失,明显违反 LGM-2 的持久存储要求。
3. 时间信息不规范,追溯困难
30% 的平板在无网络同步时,时间戳误差超过 30 分钟,无法满足 LGM-4"精确时间记录" 要求。更严重的是,15% 的老旧设备完全缺失时间标记,仅通过事件顺序记录,导致多设备协同场景下的日志关联性分析无法开展。
三、合规优化路径:从技术到流程的全链路改造
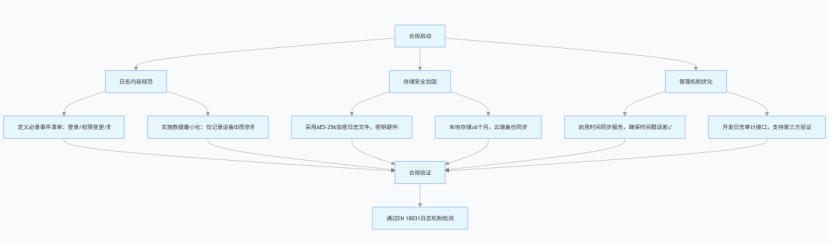
参考 EN 18031 认证实践,平板电脑需通过 "记录规范 - 存储加固 - 管理优化" 三维改造实现日志合规,具体实施流程如下:
关键落地措施
内容规范:系统层面预设必录事件清单,包括:用户认证事件(成功 / 失败)、敏感权限变更(如定位权限开启)、固件更新操作、数据删除请求等。同时实施字段过滤,去除日志中的用户姓名、手机号等冗余隐私信息。
存储加固:将日志存储在加密分区,采用硬件安全模块(如 TEE 芯片)保护加密密钥。设置写保护机制,仅允许系统进程追加日志,禁止修改历史记录。对于教育、医疗专用平板,需开启日志防删除功能,确保留存期不少于 1 年。
管理优化:集成 NTP 时间同步服务,离线状态下通过硬件时钟保持时间精度。在 "设置 - 安全" 中增设日志审计入口,支持用户查看自身操作记录,同时提供加密导出功能供监管核查。建立日志完整性校验机制,定期生成 SHA-256 哈希值防止篡改。
四、认证验证与风险规避
1. 自测关键项
完整性测试:使用 adb 命令尝试修改日志文件,验证是否触发保护机制;
时间精度测试:断网状态下运行 72 小时,检查时间戳误差是否≤5 分钟;
加密验证:通过固件提取工具检查日志文件是否为加密状态。
2. 常见误区规避
避免过度记录:部分厂商为 "合规" 收集大量冗余信息,反而违反数据最小化原则;
不可依赖云端存储:EN 18031 要求本地持久存储,云端备份仅为补充而非替代;
重视权限管控:确保日志访问需管理员权限,防止未授权查看。
五、总结
EN 18031 日志机制要求的本质,是通过 "可追溯的安全记录" 构建设备全生命周期的责任链条。当前多数平板的合规缺口并非技术难题,而是对标准理解的片面化 —— 将日志简单视为 "记录功能" 而非 "安全基础设施"。通过本文所述的技术改造与流程优化,制造商可在 2-3 个月内实现日志合规。值得注意的是,提前在研发阶段嵌入日志合规设计,可降低 60% 的后期整改成本,这对于即将进入欧盟市场的平板厂商尤为关键。随着欧盟网络安全监管的深化,规范的日志机制将成为产品竞争力的重要组成部分。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前