

欧盟《网络韧性法案》(Cyber Resilience Act, CRA)是针对含数字元素产品的横向网络安全法规,旨在通过设定统一的基本网络安全要求(涵盖产品设计、开发、生产及全生命周期漏洞处理)、明确经济运营商义务(制造商、进口商、分销商等)、建立分级合规评估程序(按产品重要性 / 关键性分不同评估模块)、完善市场监督与执法机制(含单一报告平台、行政罚款等),解决当前含数字元素产品安全漏洞多、安全更新不足等问题,同时为小微企业、开源软件领域提供适配性支持,最终强化欧盟内部市场网络安全韧性,该法案自生效后 36 个月全面适用,报告义务和合格评定机构通知条款分别提前至 21 个月和 18 个月适用。
CRA于2024年12月10日正式生效,各项具体义务的生效时间如下:
•合格评估机构的通知义务于2026年6月11日生效。
•制造商的安全事件报告义务于2026年9月11日起实施。
•其他所有规定自 2027年12月11日起开始执行。
法案概述
立法核心
◦立法主体:欧洲议会与欧盟理事会,依据《欧盟运作条约》第 114 条制定,属于欧盟层面横向网络安全法规。
◦核心目标:解决含数字元素产品(如智能设备、软件)普遍存在的安全漏洞多、安全更新不足、用户信息获取不畅等问题,通过统一法律框架强化欧盟内部市场网络安全,提升产品全生命周期韧性。
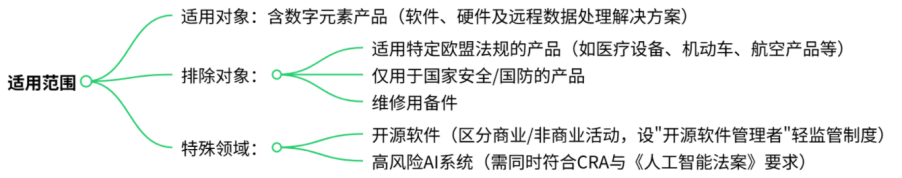
适用范围
◦适用产品:含数字元素的软件、硬件及远程数据处理解决方案(需直接 / 间接连接设备或网络)。
消费电子产品:如智能手机、笔记本电脑、智能手表、智能电视、联网家用电器等。
物联网(IoT)设备:智能手表、联网家电、智能门锁、智能摄像头、工业物联网设备等各种连接到网络的物联网设备。
物网络设备:路由器、调制解调器、网络交换机等网络基础设施设备。
软件产品:包括操作系统、应用程序、工业控制软件等各种软件,无论其是独立销售还是与硬件产品捆绑销售。
◦排除产品(明确不适用场景):
▪已受特定欧盟法规监管的产品:如医疗设备(Regulation (EU) 2017/745)、机动车(Regulation (EU) 2019/2144)、航空产品(Regulation (EU) 2018/1139)等。
▪特殊用途产品:仅用于国家安全 / 国防的产品、专门处理涉密信息的产品。
▪维修备件:用于替换旧产品相同组件且符合原规格的备件。
◦特殊领域适配:
▪开源软件:区分商业与非商业活动,非商业分发的开源软件不纳入监管;"开源软件管理者"(如基金会)适用轻量级监管,无需承担制造商同等义务,也不可使用 CE 标识。
▪高风险 AI 系统:需同时符合 CRA 与《人工智能法案》(Regulation (EU) 2024/1689),CRA 合规可视为满足《人工智能法案》中对应的网络安全要求。
核心技术与管理要求
基本网络安全要求
◦产品属性要求:含数字元素产品需在设计、开发、生产阶段满足安全默认配置(用户可重置)、无已知可利用漏洞、数据加密(存储 / 传输)、访问控制、攻击面最小化等,确保产品使用中能保护数据机密性、完整性与可用性。
◦漏洞处理要求(共 8 项):制造商需生成机器可读的软件物料清单(SBOM) (至少涵盖顶层依赖)、及时修复漏洞并提供安全更新(安全更新需与功能更新分离,免费提供)、制定协同漏洞披露政策、建立漏洞上报渠道等。
支持周期要求
◦最低标准:制造商需为产品提供至少5 年的漏洞处理支持(含安全更新);若产品预期使用期短于 5 年(如疫情期间的接触追踪应用),则支持周期需与预期使用期一致。
◦特殊情况:硬件组件(如主板、微处理器)、工业控制系统等预期使用期超过 5 年的产品,需提供更长支持周期;欧盟行政合作组(ADCO)将发布产品类别平均支持周期统计数据,指导制造商设定合理期限。
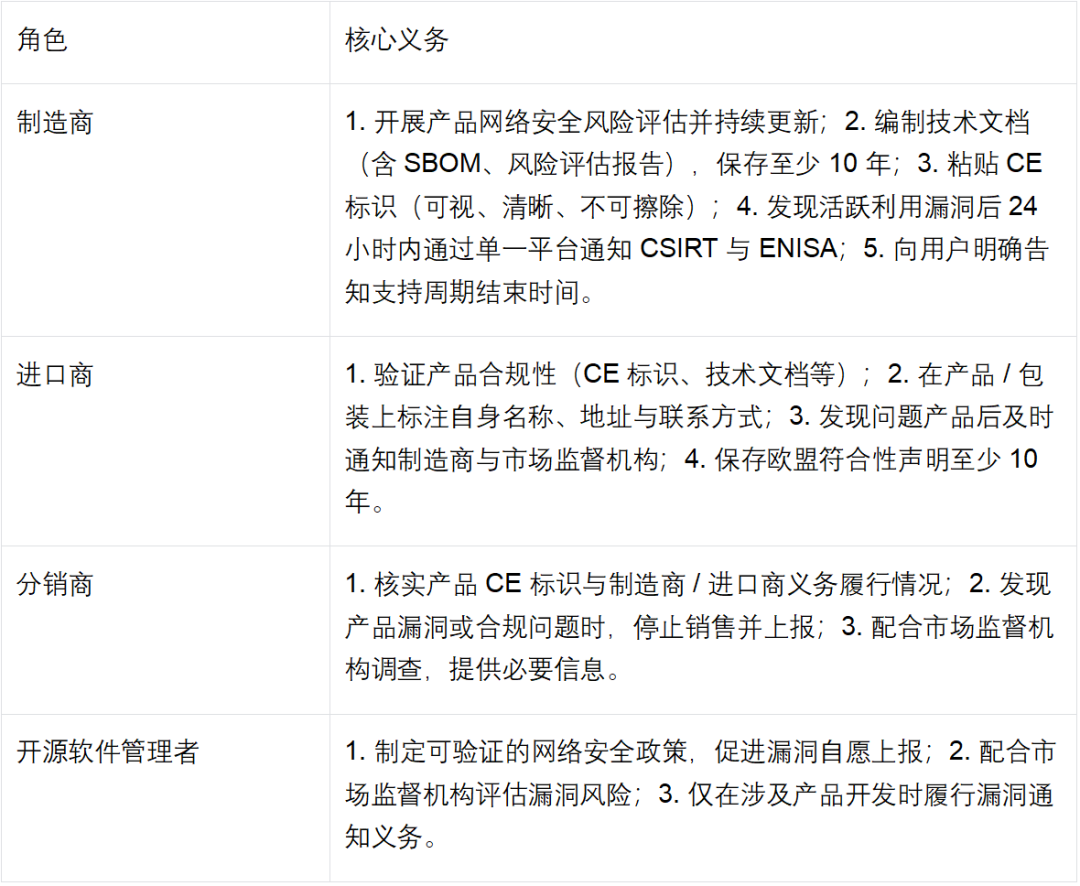
经济运营商义务
按角色划分义务,明确责任边界:
市场监督与执法机制
监管协作架构
◦报告平台:由欧盟网络安全局(ENISA)建立并管理,用于制造商上报活跃利用漏洞与严重安全事件,平台需保证信息机密性,支持成员国 CSIRT(计算机安全事件响应团队)与 ENISA 实时共享信息。
◦行政合作组(ADCO):由各成员国市场监督机构代表组成,负责协调跨境市场监督行动、开展欧盟层面软件依赖评估、发布产品支持周期指导等。
执法措施
◦产品管控:市场监督机构发现产品存在重大网络安全风险时,可要求制造商召回、撤回产品,或限制其上市;若风险跨成员国,欧盟委员会可要求 ENISA 评估并采取欧盟层面限制措施(如紧急情况下强制下架)。
◦豁免情况:小微企业未按时(24 小时内)上报漏洞不罚款;开源软件管理者违规不适用行政罚款。
法案通过认定不同部门的安全职责来保障和提高设备的网络安全能力,确保对于不同企业都有法律约束,完善市场监督和执法机制,推动市场中设备网络安全能力的提升。
文章来源:原创(23)
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前