
在上篇文章中,我们详细介绍了EN 18031标准中AUM身份认证机制的AUM - 1、AUM - 2和AUM - 3条款。今天,我们将继续深入探讨AUM - 4到AUM - 6的相关内容,进一步了解该标准如何保障无线电设备的身份认证安全。
一、AUM - 4:更改认证器
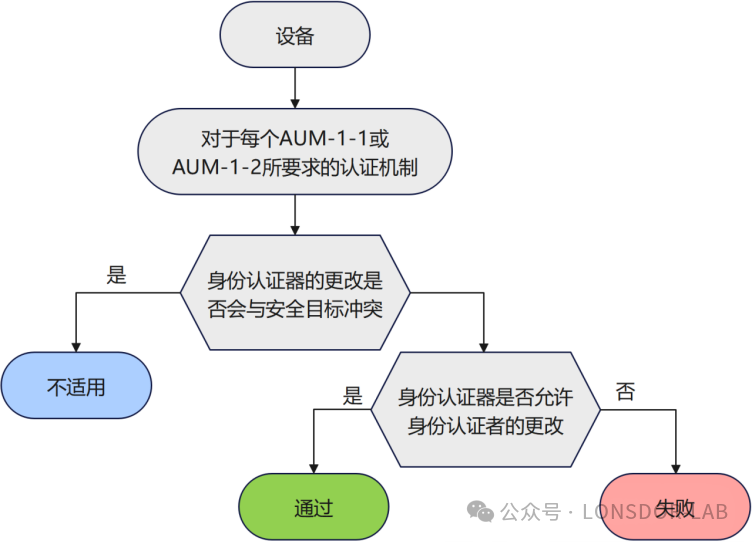
AUM - 4规定,基于AUM - 1或AUM - 2要求的认证机制,通常应允许更改认证器,但存在一些特殊情况,即当更改认证器会导致相互冲突的安全目标时,可不进行更改。这一要求旨在平衡设备的安全性与用户对认证器变更的需求,避免因静态认证器带来的安全风险。
静态认证器可能会使设备面临安全风险,比如更容易遭受暴力破解和窃听攻击。想象一下,如果用户长期使用同一个密码作为认证器,攻击者就有更多机会通过暴力尝试来获取访问权限。因此,允许更改认证器可以有效降低这种风险,增强设备的安全性。
二、AUM - 5:密码强度
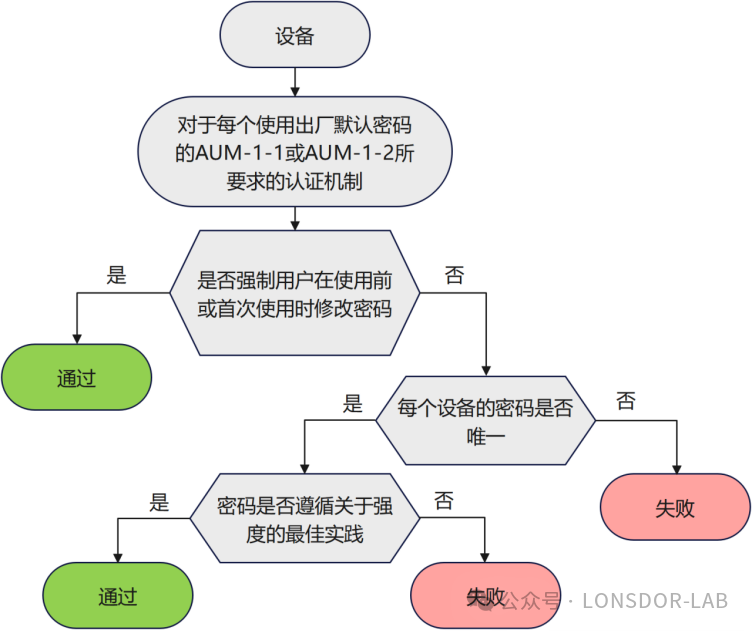
(一)出厂默认密码要求
对于出厂默认密码,AUM - 5 - 1规定,若认证机制使用出厂默认密码,这些密码应具备以下条件:要么每个设备的密码独一无二且符合有关强度的最佳实践;要么强制用户在首次使用前或使用时进行更改。例如,一些设备会在出厂时为每个设备生成一个独特的密码,并通过安全的方式告知用户,如将密码打印在设备外壳的贴纸下,且密码由真随机数生成器或其他加密安全的伪随机数生成器创建。
(二)非工厂默认密码要求
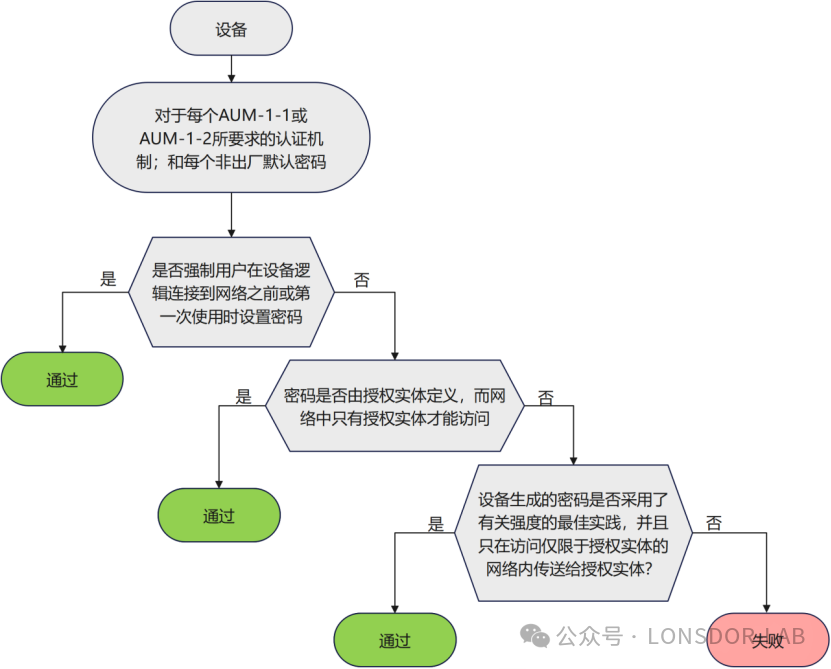
AUM - 5 - 2针对非出厂默认密码提出要求,此类密码应在以下几种情况下设置:用户在设备首次使用前或逻辑连接到网络前进行设置;由网络中访问受限的授权实体定义;由设备使用最佳实践生成并仅与网络中访问受限的授权实体通信。这一系列要求旨在从密码生成和设置的源头保障设备的安全性,防止因弱密码导致设备被攻击。
三、AUM - 6:暴力破解保护
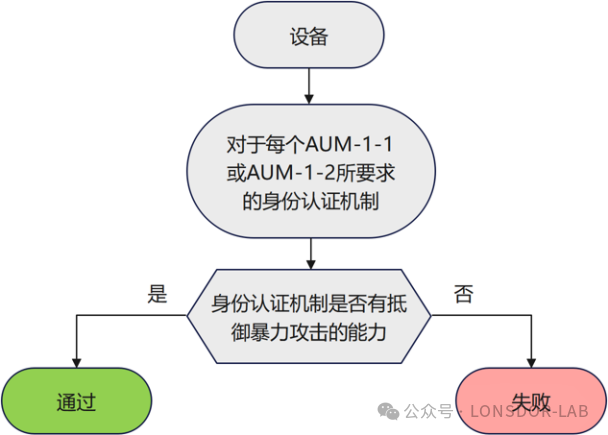
AUM - 6 要求基于AUM - 1或AUM - 2的认证机制必须具备抵御暴力破解攻击的能力。在实际网络环境中,攻击者可能通过大量的认证尝试来突破认证机制或影响设备的可用性,因此这一要求对于保障设备安全至关重要。
为实现这一目标,有多种技术可供采用。比如在连续失败的认证尝试之间设置时间延迟,让攻击者难以快速进行大量尝试;限制失败认证尝试的次数,达到一定次数后暂停登录一段时间;采用多因素认证方式,增加认证的复杂性;基于最佳实践加密,提高认证值的强度等。对于机器对机器的认证,还可以采用诸如设置长密码(超过 16 个字符且复杂度高)、允许 IP 地址列表、设置警告 / 日志机制等措施。但在采用这些技术时,也需要考虑相关风险,如资源耗尽和拒绝服务等问题,确保在防范攻击的同时,不会对合法用户的正常访问造成过大影响。
AUM - 4到AUM - 6条款从更改认证器、密码强度管理以及抵御暴力破解攻击等多个方面,进一步完善了EN 18031标准下的AUM身份认证机制。这些条款相互配合,为无线电设备提供了更为全面和深入的安全保障。在实际应用中,设备制造商和用户应严格遵循这些标准要求,不断提升设备的安全性,以应对日益复杂的网络安全威胁。同时,随着技术的不断发展,我们也期待相关标准能持续优化和更新,更好地适应新的安全挑战。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前