
在智能手表日益普及的当下,其集成了健康监测、移动支付、信息交互等多种功能,涉及大量用户敏感数据。如何尽量大而全地智能手表的AUM控制机制进行测试,本文将紧跟ACM机制测试之后,详细阐述智能手表AUM 机制的测试过程。
测试准备阶段
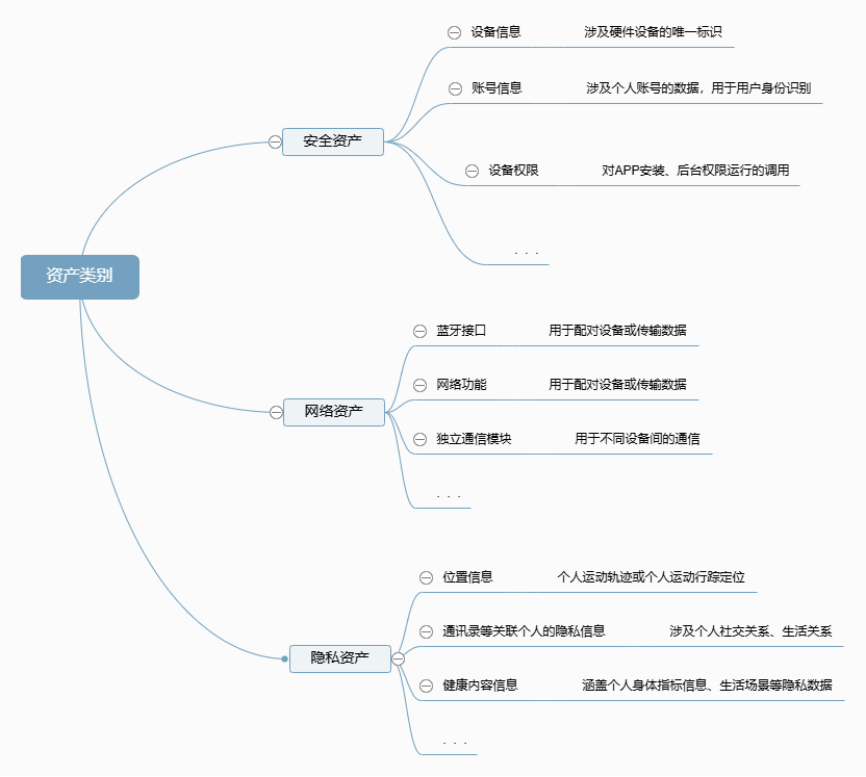
对上一章ACM机制测试的资产进行同步梳理,明确智能手表的安全资产、网络资产以及隐私资产的大体类别。通过下图将设备所有可能涉及到的资产进行二次梳理并在测试过程中做到不漏不重地测试。
测试环境搭建
搭建的测试环境应具备:
1.待测智能手表及配套终端设备(如配对手机),确保设备运行最新固件版本。
2.网络环境:模拟公网、局域网等不同网络场景,用于测试网络环境对AUM 机制的影响。
3.测试工具:日志分析工具(记录认证过程日志)、压力测试工具(模拟暴力破解场景)、数据包捕获工具(分析认证数据传输安全性)等。
文档收集与分析
收集智能手表的产品说明书、产品设计文档、设备安全策略说明等,重点分析以下内容:
支持的身份认证方式(如密码、指纹、面部识别、多因素认证等)。
用户账号的创建、删除。
认证失败处理机制(如锁定策略、告警机制)。
与AUM 相关的隐私保护措施(如生物特征数据的存储方式)。
测试过程
身份认证机制有效性(AUM-1、AUM-2、AUM-3)
测试目标
验证智能手表身份认证机制能否有效区分授权用户与未授权用户。
测试方法
1.基础测试:
使用合法凭证(正确密码、已录入的指纹/面部信息)尝试解锁设备或访问敏感功能,验证是否能成功通过认证。
使用非法凭证(错误密码、未录入的生物特征)进行测试,记录认证失败的响应(如错误提示、尝试次数限制)。
2.认证测试:
针对密码认证:测试系统是否强制要求密码复杂度或尝试使用弱密码创建账号,验证是否被拒绝。
针对生物识别(若支持):使用伪造生物特征(如3D 打印指纹膜、面部照片)进行认证,测试抗伪造能力;采集同一用户不同状态下的生物特征(如不同光照下的面部、不同角度的指纹),验证识别稳定性。
3.多因素认证测试(若支持):
启用多因素认证(如密码+ 验证码、指纹 + 手机验证码),测试各因素是否独立生效,缺少任一因素时是否拒绝认证。
模拟其中一种认证因素泄露场景(如验证码被截取),验证仅通过单因素能否完成认证。
评估标准
若合法凭证能100% 通过认证,非法凭证均被拒绝,且密码复杂度符合EN18031-1 对强认证的要求,生物识别对抗伪造能力达到行业安全标准,如果多因素认证机制逻辑严谨,单因素无法绕过认证流程,则测试通过;反之则不通过。
用户账号管理及身份验证器合规测试(AUM-4、AUM-5)
测试目标
验证用户账号的创建、删除、权限分配等管理流程是否符合EN18031 标准对用户管理的规范,特别是权限隔离与最小权限原则的落实。
测试方法
账号创建与初始化测试:
测试账号创建过程是否强制进行身份核验(如绑定手机号/邮箱或其他能够验证身份的方式进行验证)。
检查初始密码策略:是否随机生成或强制用户首次登录修改默认密码,默认密码是否符合复杂度要求。
账号删除与数据处理测试:
执行账号删除操作,检查关联的敏感数据(如健康记录、支付信息)是否按EN18031-2 要求彻底删除或匿名化处理。
测试删除后账号凭证是否失效,能否通过旧凭证重新访问设备。
评估标准
账号创建过程包含有效的身份核验环节,初始密码策略符合安全要求。
账号删除后数据处理符合隐私保护要求,旧凭证无法复用。
测试结果处理与整改
测试完成后,需对结果进行量化评估,形成测试报告,内容包括:
各项测试的通过情况,未通过项的具体表现及风险等级(高、中、低)。
不符合EN18031 标准的具体条款及原因分析。
针对未通过项,需制定整改方案:
对高风险问题(如密码明文传输、生物识别易被伪造),要求立即修复并重新测试。
对中低风险问题(如会话超时时间过长),制定计划,确保在产品迭代中完善。
总结
智能手表AUM 机制的测试是确保其符合 EN18031 标准的关键环节,通过全面测试身份认证有效性、用户账号管理合规性、会话管理安全性及特殊场景适应性,可有效防范未授权访问风险,保护用户隐私与资产安全。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前