

距离2026年9月11日强制生效不足三个月,制造商须立即建立合规响应机制
一、什么是漏洞通报义务
欧盟《网络弹性法案》(CRA)第14条规定的漏洞通报义务,要求制造商在发现产品存在正在被黑客积极利用的安全漏洞或发生重大安全事件时,必须在规定时限内向欧盟网络安全局(ENISA)和成员国计算机安全事件响应团队(CSIRT)提交分级报告。
该机制的核心逻辑是“快速预警、逐步完善”——即使信息不完整,也必须先行通报,后续分阶段补充完整信息。
适用范围:所有投放欧盟市场的“带有数字元素的产品”,包括硬件设备、软件应用及包含软件组件的产品。存量产品同样适用。
二、24小时报告机制:三个阶段
当制造商确认产品中存在正在被利用的漏洞时,计时器立即启动,须按以下三个阶段完成报告:
第一阶段:24小时内 — 预警通报
必须提交的信息:
明确标注该漏洞处于“正在被积极利用”状态
受影响产品在欧盟成员国市场的销售情况(已知范围内)
可后续补充的信息:技术细节、严重程度评分、攻击特征等。
关键原则:即使仅有有限信息,也必须在24小时内提交预警,不得因信息不全而延迟上报。
第二阶段:72小时内 — 漏洞通报
在预警基础上补充以下内容:
产品基本信息
漏洞及被利用行为的基本性质描述
已采取的补救或缓解措施
用户当前可采取的应对措施
信息敏感程度标注(如适用)
第三阶段:补丁发布后14天内 — 最终报告
在向用户发布安全更新或补救方案后,须提交:
漏洞的完整技术描述
严重程度评估(如CVSS评分)及影响范围
攻击者相关信息(如可获取)
安全更新或补救措施的详细说明
三、重大安全事件的报告义务
除“被利用的漏洞”外,以下重大安全事件同样触发报告义务,制造商须严格遵守。
触发条件
符合以下任一情形即构成重大安全事件:
情形一:事件损害了产品保护重要数据或关键功能的能力,导致产品无法有效防范或抵御网络攻击。
情形二:事件导致或可能导致恶意代码在产品或用户系统中被植入或执行。
典型场景示例
软件或固件更新包被植入恶意代码
代码签名密钥或签名服务遭受入侵
源代码仓库被攻破,影响已发布产品的完整性
构建或发布管道被未经授权访问
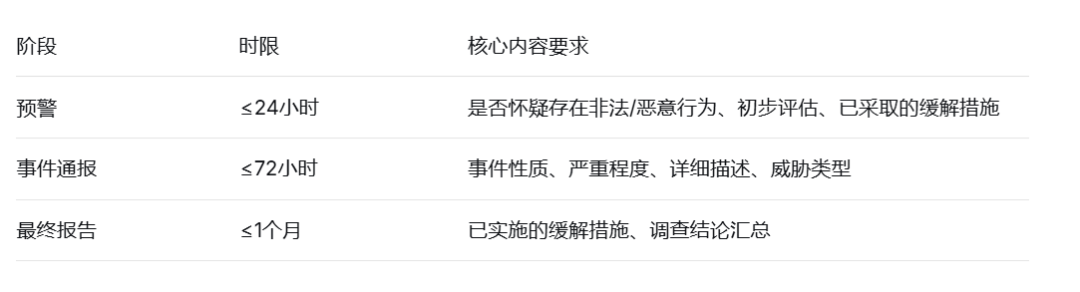
报告时限与内容要求
四、报告渠道与用户通知
报告渠道:所有通报通过ENISA单一报告平台(SRP)一次性提交,该平台自动将报告同步送达各成员国CSIRT和ENISA。平台预计于2026年9月11日前完成开发并开放使用。
用户通知义务:除向监管机构报告外,制造商还必须通知受影响用户,告知漏洞或事件情况以及可采取的防护措施。
保密处理:如报告内容涉及敏感信息,制造商可标注保密性,监管机构将予以相应处理。
五、制造商必须注意的合规要点
第三方组件的责任归属:如果漏洞来自产品集成的第三方组件(包括开源组件),制造商仍负有完整的通报义务。制造商应在采购合同中明确要求供应商配合漏洞披露。
存量产品的适用性:2027年12月11日全面实施日期前已上市的产品,同样属于通报义务的覆盖范围,制造商须建立对存量产品的监控机制。
分阶段报告的合规性:CRA明确允许分阶段提交信息。先行提交不完整的预警报告属于合规行为,为等待完整信息而延迟提交则构成违规。
通报义务独立于修复义务:24小时时限仅针对通报行为,不要求在24小时内完成漏洞修复。制造商应在通报后尽快开发并发布安全更新。
更多文章:
实力认证!领世达实验室顺利通过 EN 18031-1 能力验证,软件安全测试技术获国家级认可!
高效开案!PSTI测试开案全流程指南
高效开案!EN 18031测试开案全流程指南
欧盟CRA漏洞披露,2026年强制生效
公司简介
深圳市领世达检测技术有限公司专注第三方检测认证与技术咨询,主营各国的产品网络安全、国际市场准入及产品可靠性测试服务。核心覆盖 EN 18031、PSTI、CRA、CE、FCC、UKCA 、JC-Star、CSA 2024、SB-327、NIST 8259A等认证,提供网络安全测试、无线产品RF测试、以及环境可靠性检测等一站式解决方案。公司依托集团技术实力,遵循 ISO/IEC 17025 体系,为消费电子、物联网、通讯电子等企业提供专业高效的合规入市服务,助力客户突破全球贸易技术壁垒。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前