

一、引言
欧盟《网络弹性法案》(Cyber Resilience Act, CRA,Regulation (EU) 2024/2847)作为全球首部针对全品类数字元素产品的强制性横向安全法规,核心目标是通过统一安全标准,防范数字产品网络风险,保障欧盟市场用户安全与关键基础设施稳定。该法案 2024 年 12 月生效,2027 年 12 月全面实施,覆盖范围无地域限制,所有进入欧盟市场的软硬件产品均受约束,违规企业最高可处全球营业额 2.5% 或 1500 万欧元罚款(取高值)。产品风险分级是 CRA 合规的核心基石,直接决定产品合规路径、评估强度与义务边界,精准分级是企业开展合规自查的首要前提。
二、CRA 产品风险分级核心逻辑与关键判定要点
CRA 基于产品核心功能、安全故障影响范围、用户安全关联度三大核心维度,将数字产品划分为普通产品、重要产品(I/II 类)、关键产品三级,分级差异直接对应合规要求的严苛程度,判定关键在于 “风险影响的系统性与严重性”。
(一)分级核心判定标准
普通产品(Default Class)
判定关键:核心功能不涉及网络安全基础设施,故障仅造成局部、轻微影响,不威胁公共安全与关键基础设施。
典型品类:智能灯泡、蓝牙音箱、健身手环、普通消费级摄像头、办公软件(非安全类)、游戏软件等,覆盖欧盟市场约 90% 数字产品。
合规要求:制造商自我声明合规,自主完成风险评估、安全测试与技术文档编制,无需第三方介入,流程最简。
重要产品(Important Class,I/II 类)
I 类重要产品
判定关键:承担网络安全防护或数据传输核心功能,故障可引发区域性网络波动、用户数据泄露,或影响中小型企业运营。
典型品类:企业级防火墙、UTM 系统、工业 PLC(基础款)、VPN 网关、网络管理系统、智能电表(非网关)。
合规要求:强制第三方符合性评估,公告机构全程介入测试审核,合规强度显著提升。
II 类重要产品
判定关键:具备基础网络连接或安全辅助功能,故障可能影响少量用户或局部网络,存在一定安全风险。
典型品类:消费级路由器、智能家居中控、密码管理器、浏览器、基础 VPN 软件、可穿戴智能设备(带数据传输)。
合规要求:优先采用欧盟协调标准,可自我声明;未采用协调标准时,需欧盟公告机构第三方评估。
关键产品(Critical Class,Annex IV)
判定关键:直接支撑关键基础设施运行或提供核心安全服务,故障会导致跨区域系统性瘫痪、大规模用户安全受损或社会秩序受影响,风险等级最高。
典型品类:硬件安全模块(HSM)、根 CA 证书产品、工业防火墙、SCADA 核心组件、云平台核心组件、身份认证系统、智能电表网关。
合规要求:最高等级审查 + 持续监控,必须通过欧盟公告机构严格评估,部分需获得 EUCC 高级别认证,全生命周期接受监管机构监督。
(二)分级核心差异总结
风险等级
核心判定关键
合规评估方式
违规罚款上限
普通产品
局部轻微影响,无系统风险
自我声明
1000 万欧元或营业额 2%
重要 I 类产品
辅助安全功能,局部风险
协调标准自我声明 / 第三方评估
1500 万欧元或营业额 2.5%
重要 II 类产品
核心网络功能,区域风险
强制第三方评估
1500 万欧元或营业额 2.5%
关键产品
基础设施核心,系统性风险
严格第三方评估 + 持续监控
1500 万欧元或营业额 2.5%
三、CRA 法案覆盖范围与豁免条款
(一)全覆盖核心范畴
CRA 覆盖所有带有数字元素的产品(PDEs),即具备直接或间接网络连接能力的硬件、软件及嵌入式组件,无论产品销售模式(付费 / 免费)、企业总部所在地,只要投放欧盟市场即受约束。
硬件产品:智能手机、笔记本、智能家居设备、可穿戴设备、联网玩具、路由器、交换机、防火墙、智能电表、工业控制硬件。
软件产品:操作系统、办公软件、移动 App、浏览器、密码管理器、VPN 软件、云服务组件、数据库软件、工业控制软件。
嵌入式与 IoT 组件:MCU、CPU、SoC、ECU、T-BOX 等嵌入式芯片,以及各类联网设备的内置固件。
(二)明确豁免清单
为避免法规重叠,CRA 豁免已有专项欧盟法规覆盖的产品及非商业性数字产品,核心豁免类别如下:
专项法规覆盖产品:医疗设备(MDR/IVDR)、航空设备、航海设备、汽车及车载组件、国防与国家安全专用产品。
非商业开源软件:无商业化盈利目的、免费开源且不用于商业产品集成的软件。
特殊场景产品:展会原型机、测试用未完工软件、替换原装同规格的备用零部件。
纯 SaaS 服务:仅提供远程数据处理、不涉及本地部署的云服务(由 NIS2 指令监管)。
四、企业 CRA 合规自查全流程
企业自查需以 “分级判定为起点、覆盖范围排查为基础、全生命周期合规校验为核心”,结合法案实施时间表(2026 年 9 月漏洞报告生效、2027 年 12 月全面执行),分 3个阶段推进。
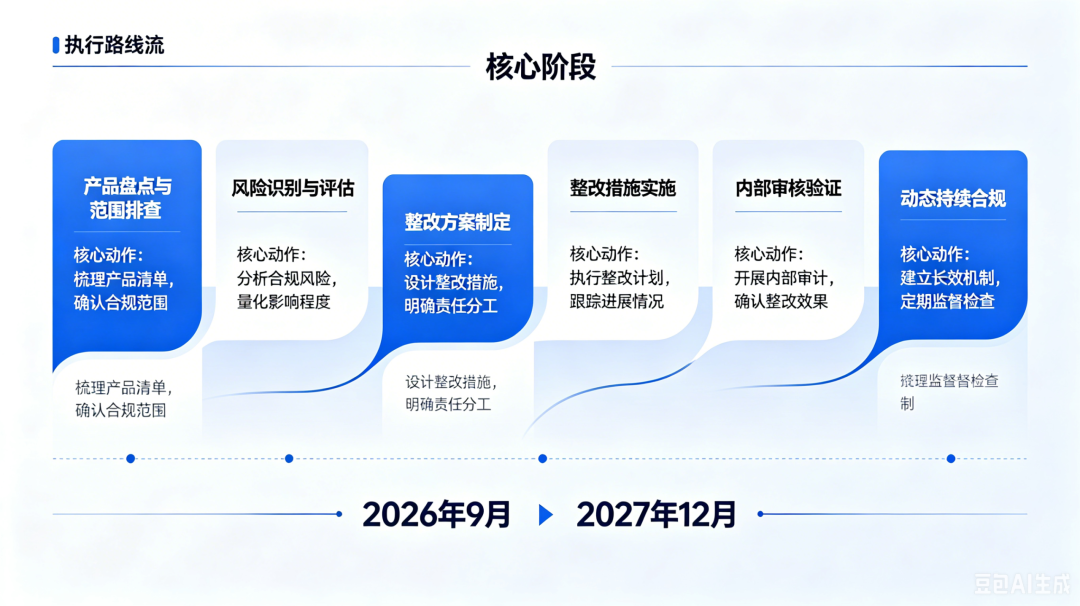
(一)阶段 1:产品清单梳理与覆盖范围排查
全面盘点企业所有在售 / 研发 / 规划的数字产品,包括硬件、软件、嵌入式组件,标注产品型号、功能、销售区域、连接能力。
对照 CRA 覆盖范围与豁免清单,逐一筛选在欧盟市场投放或计划投放的产品,排除豁免品类,形成《CRA 覆盖产品清单》。
重点核查边缘产品:如带联网功能的家电、工业传感器、免费 App 等,避免因功能界定模糊导致遗漏。
(二)阶段 2:产品风险分级精准判定
基于 CRA 附件 III、IV 产品清单,对覆盖产品逐一匹配分级类别,无明确匹配项时按 “普通产品” 初步归类。
核心校验分级合理性:重点核查重要产品与关键产品的核心功能、故障影响范围,避免分级过高(增加合规成本)或过低(合规不足)。
(三)阶段 3:全生命周期合规义务自查
1. 设计研发阶段(安全左移)
自查是否落实 “安全默认、最小权限、安全设计” 原则,无硬编码密码、后门,默认关闭非必要端口与服务。
核查安全功能:加密机制、访问控制、安全启动、固件升级防护等是否完备。
开源 / 第三方组件管理:是否编制SBOM(软件物料清单),明确组件版本、来源及漏洞状态。
2. 漏洞管理与事件响应
建立漏洞全生命周期管理流程:发现、验证、修复、披露,明确漏洞跟踪系统与安全联系方式。
自查事件通报能力:72 小时内报告已被利用的高危漏洞 / 安全事件,24 小时内通知欧盟 CSIRT 与成员国监管机构。
制定协调漏洞披露(CVD)政策,明确与研究人员的协作机制。
3. 技术文档与合规标识
技术文件留存:产品设计文档、风险评估报告、测试报告、SBOM、合规声明等,留存期限不少于 10 年。
CE 标志与符合性声明(DoC):普通产品自我声明,重要 / 关键产品需公告机构出具证书,确保产品标注合规。
4. 供应链合规
审核供应商安全资质,签订安全责任协议,明确组件安全义务。
排查供应链漏洞:对上游组件、开源软件进行安全审计,避免供应链攻击风险。
更多文章:
实力认证!领世达实验室顺利通过 EN 18031-1 能力验证,软件安全测试技术获国家级认可!
高效开案!PSTI测试开案全流程指南
高效开案!EN 18031测试开案全流程指南
NIST IR 8259A 核心解读
公司简介
深圳市领世达检测技术有限公司专注第三方检测认证与技术咨询,主营各国的产品网络安全、国际市场准入及产品可靠性测试服务。核心覆盖 EN 18031、PSTI、CRA、CE、FCC、UKCA 、JC-Star、CSA 2024、SB-327、NIST 8259A等认证,提供网络安全测试、无线产品RF测试、以及环境可靠性检测等一站式解决方案。公司依托集团技术实力,遵循 ISO/IEC 17025 体系,为消费电子、物联网、通讯电子等企业提供专业高效的合规入市服务,助力客户突破全球贸易技术壁垒。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前