
作为欧盟RED指令下最严格的网络安全标准,EN18031通过14项核心机制构建起完整的安全防护体系。本文将带您快速掌握这些机制的核心要求与合规要点。
一、通用安全机制(适用于全系列标准)
1. 访问控制机制(ACM)
通过角色权限管理、强制访问控制等技术,确保只有授权实体可访问设备关键资产(如管理密码、网络配置),对儿童设备还特别要求家长可配置访问限制。
2. 身份认证机制(AUM)
采用单因素 / 双因素认证技术(如密码 + 指纹),验证用户身份合法性,处理敏感数据(如医疗信息)时强制使用双因素认证。
3. 安全更新机制(SUM)
要求设备支持安全升级,确保更新包通过数字签名验证,自动更新需具备人工确认功能,防止意外中断服务。
4. 安全存储机制(SSM)
对加密密钥、用户数据等敏感信息实施加密存储,防止物理或逻辑攻击导致数据泄露。
5. 安全通信机制(SCM)
通过 TLS/IPsec 等协议保障数据传输安全,抵御中间人攻击和重放攻击,要求通信双方身份可验证。
6. 可信加密密钥(CCK)
确保加密密钥生成、存储、更新的全生命周期安全。
7. 通用设备能力(GEC)
涵盖漏洞管理、接口控制、输入验证等基础安全要求,例如禁止出厂默认开启不必要服务。
8. 密码学(CRY)
要求使用符合最佳实践的加密算法。
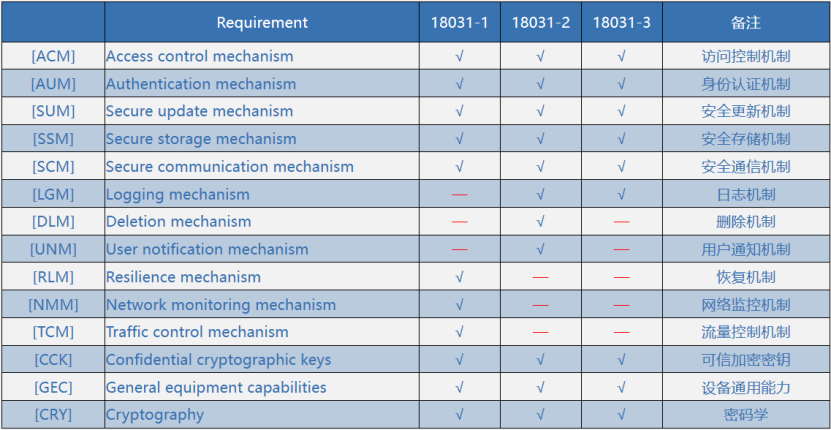
二、差异化安全机制(按标准部分划分)
EN 18031-1 专用机制
恢复机制(RLM)
设备需具备灾难恢复能力,确保网络攻击后可快速恢复服务
网络监控(NMM)
实时监测异常流量,识别 DDoS 等网络攻击行为
流量控制(TCM)
限制设备对网络资源的占用,防止服务质量下降
EN 18031-2 专用机制
日志机制(LGM)
记录用户操作、数据访问等关键事件
删除机制(DLM)
确保用户数据可删除
用户通知机制(UNM)
告知设备用户影响个人信息保护或隐私的变化
EN 18031-3 专用机制
设备完整性(GEC-8)
通过硬件安全模块(HSM)验证软件启动过程,防止篡改
日志机制(LGM)
记录每笔金融交易,确保可追溯性
以上便是 EN 18031 标准 14 大核心机制的详细解析。无论是通用安全机制构建的基础防护,还是差异化机制针对不同场景的精准守护,都在为产品合规与用户安全筑牢防线。对于企业而言,深入理解这些机制,是应对欧盟市场准入要求、提升产品竞争力的关键一步。若想进一步了解落地实践或获取专业合规支持,欢迎随时与我们联系,共同攻克标准挑战!
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前