

五、核心概念(Concepts)
Security objectives(安全目标):
通用IT:机密性>完整性>可用性;IACS:可用性>完整性>机密性(因IACS直接控制物理过程,停机后果严重)。
Foundational requirements(基础要求):7项核心要求,确保IACS安全落地:
访问控制(AC)、使用控制(UC)、数据完整性(DI)、数据机密性(DC)、数据流向限制(RDF)、事件及时响应(TRE)、资源可用性(RA)。
Defence in depth(纵深防御):
逻辑:通过多层防护(如边界防火墙+内部入侵检测+终端防病毒),延迟或阻止攻击,弥补单一措施缺陷。
Threat-risk assessment(威胁风险评估):
核心要素:要素
定义与作用
资产(Asset)
物理(设备)、逻辑(数据/知识产权)、人员(技能),是防护核心对象
漏洞(Vulnerability)
系统设计/运维缺陷(如未打补丁),可被威胁利用
威胁(Threat)
可能破坏安全的事件/行为(如恶意代码、内部误操作),分主动(如DDoS)与被动(如嗅探)
对策(Countermeasure)
降低风险的措施(技术:防火墙;管理:政策;物理:门禁)
风险(Risk)
威胁利用漏洞的可能性与后果,需评估初始风险→实施对策→评估残余风险
Security program maturity(安全程序成熟度):
5个阶段,呈生命周期演进:阶段
关键步骤
概念(Concept)
识别防护需求、文档化资产与威胁、制定安全政策
功能分析(Functional analysis)
定义安全需求、漏洞评估、风险分类、划分安全任务
实施(Implementation)
详细设计(如安全区边界)、部署对策、培训人员
运行(Operations)
系统运维、合规审计、持续培训
回收处置(Recycle and disposal)
淘汰系统拆解、知识产权归档、更新安全边界
Policies(政策):
层级:企业级(顶层目标,如责任划分)→操作级(实施细节,如防火墙配置)。
核心内容:风险管理、访问管理、物理安全、远程访问、审计流程等。
Security zones & Conduits(安全区与通道):
安全区:按安全需求分组(如“控制区”“企业区”),可包含子区,通过边界(如防火墙) enforcement 政策。
通道:保护通信资产(如“企业通道”“控制通道”),分可信(同安全级)与不可信(需额外验证)。
Security levels(安全等级):
SL(target):基于风险评估设定的目标等级;
SL(achieved):当前实际达到的等级(随时间下降,需维护);
SL(capability):对策/设备的安全能力(如防火墙的防护效果)。
等级划分:3级:SL1(低)、SL2(中)、SL3(高)。
类型:
生命周期:评估阶段→开发实施阶段→维护阶段,确保SL(achieved)≥SL(target)。
六、模型(Models)
Reference models(参考模型):
通用模型(Level 0-4):层级
名称
核心功能
0
过程(Process)
物理过程与传感器/执行器(如管道、阀门)
1
基础控制(Basic control)
直接控制物理过程(如PLC、RTU),含安全防护系统
2
监控控制(Supervisory control)
操作员界面、过程历史数据采集(如HMI、 historian)
3
运行管理(Operations management)
生产调度、质量分析(如MES制造执行系统)
4
企业系统(Enterprise systems)
业务规划(如ERP、财务系统)
SCADA专属模型:适配地理分散场景(如控制中心→远程站点)。
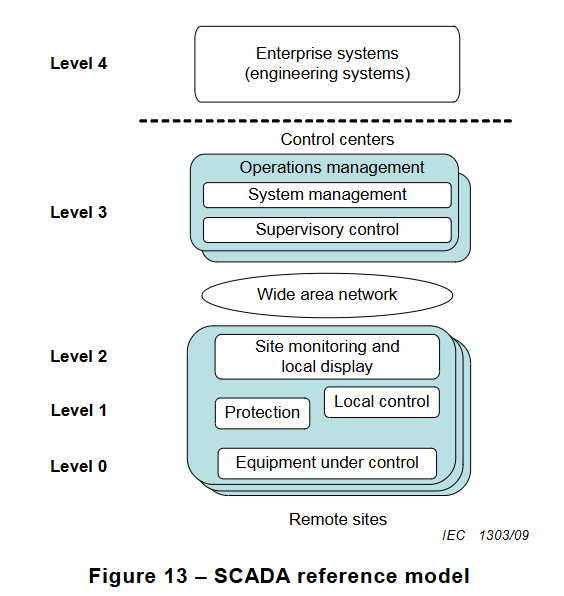
Asset models(资产模型):
层级结构:企业→地理站点(含控制中心/远程站点)→区域→单元/生产线→控制设备→现场I/O网络→传感器/执行器。
Reference architecture(参考架构):
基于资产模型的具体配置,如“多工厂-企业-控制区”架构,通过防火墙隔离不同安全级区域。
Zone and conduit model(区域与通道模型):
多工厂区域模型:企业区为父区,各工厂为子区,工厂内包含控制子区;
SCADA通道模型:含“控制中心-远程站点”的通信通道,分可信(专用WAN)与不可信(公网)。
从参考架构衍生,定义区域/通道的特征(如资产清单、访问控制、威胁对策)。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前