

引言:网络安全成为工业领域新焦点
近年来,随着工业4.0和智能制造的深入推进,工业控制系统(ICS)和运营技术(OT)环境面临的网络安全威胁日益增加。从能源设施到智能制造工厂,从交通系统到水处理厂,关键基础设施的安全运行已经成为国家安全和经济稳定的重要组成部分。在这一背景下,IEC 62443系列标准作为工业自动化和控制系统网络安全的国际标准,正受到越来越多企业和组织的重视。
我们敏锐地察觉到IEC 62443-3-3认证评估服务正在成为工业网络安全领域的新蓝海。本文将深入解析这一标准,探讨其市场价值,并为相关企业提供实施建议。
什么是IEC 62443系列标准?
IEC 62443是由国际电工委员会(IEC)制定的系列标准,专门针对工业自动化和控制系统的网络安全。该系列标准分为四个部分:
1.通用部分(概念和术语)
2.策略和程序(政策层面)
3.系统层面(技术层面)
4.组件层面(产品层面)
其中,IEC 62443-3-3属于第三部分,全称为"系统安全要求和安全等级",规定了工业自动化和控制系统在系统层面的网络安全要求。
IEC 62443-3-3的核心内容
IEC 62443-3-3标准定义了7项基础需求(FR),这些基础需求又细分为多种系统需求(SR),如下图所示:
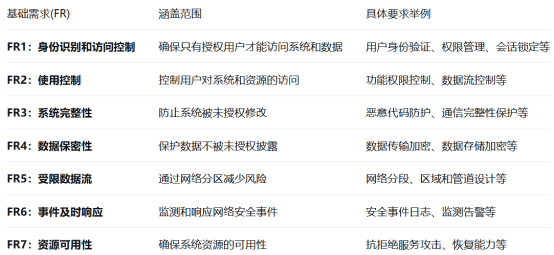
标准还定义了4个安全等级(SL),用于评估系统安全强度:
SL1: 防止意外或无意的滥用
SL2: 防止使用简单手段的故意滥用
SL3: 防止使用复杂手段的故意滥用
SL4: 防止国家级别攻击者使用先进手段的攻击
应对日益增长的工业网络安全威胁
随着工业系统与互联网的连接日益紧密,网络攻击面不断扩大。根据工业网络安全公司Dragos的报告,2022年全球工业网络安全事件同比增长了30%以上。攻击目标涵盖电力、水务、制造等关键基础设施,造成的经济损失和社会影响不可估量。
合规性和法规要求
全球多个国家和地区已经开始将工业网络安全纳入法规要求。例如:
美国通过《关键基础设施安全改进法案》
欧盟通过《网络和信息系统安全指令》(NIS2)
中国推出《网络安全法》和《关键信息基础设施安全保护条例》
这些法规大多参考或直接采用IEC 62443系列标准作为技术基础。
市场竞争优势
获得IEC 62443-3-3认证的产品和系统在市场上具有明显优势:
增强客户信任:证明了对网络安全的重视和能力
满足采购要求:越来越多的大型企业和政府项目要求供应商提供安全认证
降低风险和责任:通过遵循国际标准降低安全事件发生的概率和责任风险
实施IEC 62443-3-3认证的步骤
差距分析
首先对现有系统进行全面评估,识别与标准要求之间的差距。这一阶段包括:
审查现有安全策略和程序
评估技术控制措施的有效性
识别需要改进的领域
制定实施计划
根据差距分析结果,制定详细的实施计划,包括:
确定目标安全等级(SL)
制定安全要求清单
分配资源和时间表
明确责任分工
实施安全控制
按照计划实施必要的安全控制措施,包括:
技术控制:防火墙、入侵检测系统、访问控制系统等
管理控制:安全策略、程序、培训等
物理控制:设备安全、区域访问控制等
文档化和验证
详细记录所有安全措施和实施过程,并进行测试验证:
进行渗透测试和漏洞评估
验证安全控制的有效性
准备认证所需的文档
认证审核
选择认可的认证机构进行正式审核:
第一阶段:文件审核
第二阶段:现场审核
获得认证证书
检测机构的新机遇
作为检测机构,开展IEC 62443-3-3认证评估服务不仅能够拓展业务范围,还能为客户提供更多附加值:
服务内容拓展
预评估和差距分析服务
认证评估和测试服务
培训和咨询服务
持续合规性监测服务
市场需求旺盛
随着工业网络安全意识的提升,相关认证市场需求呈现爆发式增长。预计未来五年,全球工业网络安全市场将以年均复合增长率15%以上的速度增长。
建立行业权威
通过提供专业认证服务,检测机构可以建立在该领域的权威地位,吸引更多高端客户和合作伙伴。
结语
IEC 62443-3-3作为工业自动化控制系统网络安全的国际标准,正在成为保障关键基础设施安全的重要工具。对于制造企业来说,获得该认证是提升产品竞争力和市场信任的有效途径;
文章来源:原创(wie)
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前