

EN18031 系列标准作为欧盟 RED 指令(2014/53/EU)下的强制性技术规范,针对摄像头这类典型的联网隐私设备,明确了双重合规义务:
EN18031-1(网络安全):覆盖所有具备 Wi-Fi、蓝牙等无线联网功能或自动系统升级能力的摄像头,核心管控存储环节的网络资产防护;
EN18031-2(隐私保护):强制适用于具备人脸管理、哭声识别等隐私数据收集功能的摄像头,重点规范敏感信息的存储安全。
一、核心意义
1)欧盟市场准入的 "通行证"
2025 年8月1日起,未通过 EN18031合规的摄像头将被禁止进入欧盟市场,并且已上市产品面临海关抽查。合规不仅是销售前提,更可规避最高达年营业额 4% 的罚款及产品召回损失。
2)隐私与数据安全的 "防护盾"
摄像头存储的视觉数据是隐私泄露重灾区,SSM 合规从根源阻断风险:
加密存储可防止未授权访问导致的肖像数据滥用,符合 GDPR"数据最小化与保密性" 原则;完整性保护避免固件被篡改导致的设备沦为 "偷窥工具"
3)产品竞争力与行业信任的 "加分项"
在欧盟市场,EN18031合规标志已成为消费者选择摄像头的核心参考指标。通过 SSM 合规的产品,其硬件级加密、安全密钥管理等特性可形成差异化优势,同时推动行业摆脱 "默认密码泛滥"" 数据裸存 " 等乱象,建立标准化的存储安全基准。
二、核心合规基准
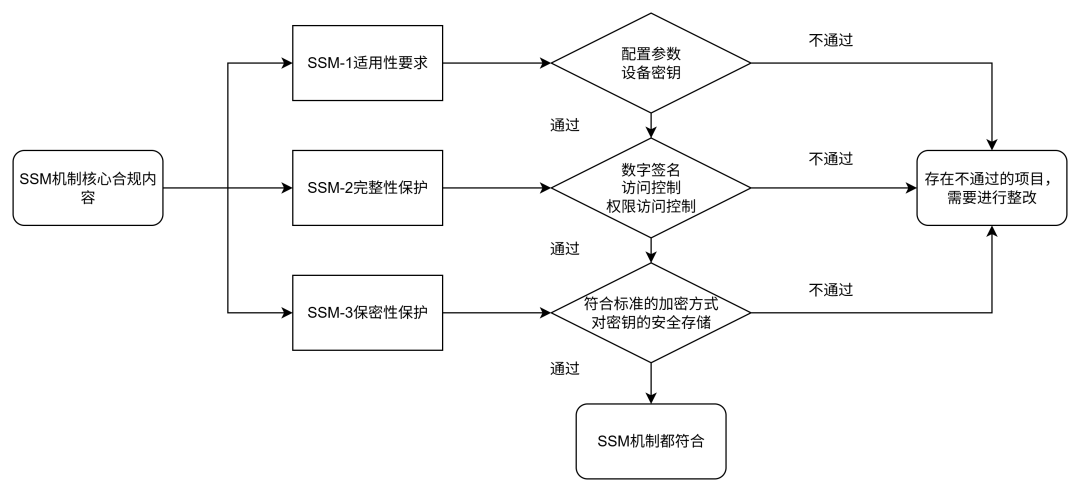
SSM 作为 EN18031 体系 14 项核心安全机制之一,通过三个层级构建摄像头存储安全防线,其要求与摄像头特性深度绑定:
1)SSM-1 适用性要求:需明确覆盖摄像头三大核心存储资产—— 视频流缓存(含肖像隐私)、设备密钥(Wi-Fi 密钥、云认证令牌)、配置参数(访问控制策略),仅当设备处于物理访问严格受限的封闭环境时可豁免特殊存储保护;
2)SSM-2 完整性保护:通过数字签名、访问控制、硬件防护等手段,防止存储的固件、视频数据及权限配置被未授权篡改,如固件修改需触发 CRC 校验失败告警;
3)SSM-3 保密性保护:对机密存储资产实施 AES-256 等符合 FIPS 140-3 标准的加密,禁用 ECB 等弱加密模式,同时严禁密钥硬编码等低级漏洞。
三、实施与维护
摄像头SSM合规测试需遵循 "风险分级、分步实施、持续验证" 的逻辑,根据设备风险等级分为自我声明与公告机构(NB)认证两种路径,具体流程涵盖如下阶段:
1)前期评估
风险等级判定:使用决策树方法评估风险,若为儿童监护摄像头等涉及敏感群体数据的设备,或存在免密码访问功能,可选择采用 NB 认证路径;普通家用联网摄像头若满足无默认密码、安全更新完善等条件,可选择自我声明路径;
资产与差距分析:梳理摄像头存储分层架构(固件区、配置区、视频缓存区),采用 OpenVAS、OWASP ZAP 等工具扫描设备漏洞,重点排查默认密钥留存、加密算法过时等问题;
技术文件筹备:建全《安全文档》(含硬件安全芯片集成方案、加密算法应用说明)、风险评估报告(覆盖存储泄露、篡改风险及防护措施)、软件物料清单(SBOM)及隐私政策(需符合 GDPR 要求)。
2)认证测试
网络资产存储测试:验证 TLS 1.2 + 加密协议在配置数据存储中的应用,测试 DDoS 攻击下存储系统的稳定性;
隐私数据存储测试:检测视频数据加密强度、用户数据删除响应时间(需≤30 天),验证儿童设备家长控制权限对存储访问的限制;
抗攻击测试:通过固件篡改、暴力破解密钥等手段,验证 SSM 的容错与防护能力。
这既是欧盟市场的强制准入门槛,更是企业守护用户隐私、抵御网络攻击、构建品牌信任的核心抓手,其流程的系统性与意义的多元性,决定了它将成为摄像头行业安全发展的核心指引。
文章来源:原创(23)
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前