
在当今数字化时代,智能手表作为兴起的穿戴式设备,它不仅能实时监测健康数据,还能接收消息、拨打电话等。而这一切功能的实现,很大程度上依赖于蓝牙通信技术。但你是否想过,智能手表为何要对蓝牙安全通信机制进行加密处理呢?尤其是在数据安全被大众所了解和关心的时代,如何保障个人这些隐私数据的安全是智能手表在数据传递过程中重要的地方。
蓝牙通信以无线电波作为媒介,这就使得第三方有可能轻易截获信息。想象一下,当你通过智能手表与手机连接,查看自己的心率、血压等健康数据,这些数据对于个人来说是极其私密的。如果蓝牙通信没有加密,那么在数据传输过程中,附近的不法分子就有可能利用设备截获这些信息,从而侵犯你的隐私。
从已强制要求实行的EN18031和其他标准来看,对蓝牙安全通信机制进行加密,首要目的是确保保密性。保密性要求通信内容无法被预期接收者以外的任何人阅读,这通常通过加密来实现。智能手表采用的蓝牙低功耗(BLE)技术,使用一种称为 AES - CCM(带有密码块链消息验证代码的高级加密标准)的特殊加密方式。它就像是给数据穿上了一层坚固的铠甲,将可读数据(明文)转换为加扰的、不可读的格式(密文)。在这个过程中,需要加密算法和密钥。加密算法如同加扰过程的规则,而密钥则是确保每次转换独一无二的关键信息。只有拥有正确密钥的接收者,才能将密文转换回明文,获取其中的信息。
就比如智能手表与手机同步运动数据,如果没有加密,黑客可能会在两者通信时截获数据,了解你的运动习惯、日常活动轨迹等。而通过AES - CCM 加密,黑客即便截获了数据,看到的也只是一堆乱码,无法获取有效信息。
完整性也是加密的重要原因之一。它保证数据在传输过程中不被篡改。在智能手表的使用场景中,数据的完整性至关重要。智能手表监测到你的心率数据为每分钟80 次,这个数据需要准确无误地传输到手机或其他设备上进行分析。如果在传输过程中数据被恶意篡改,显示为每分钟 180 次,那么可能会导致错误的健康判断。BLE 技术通过消息验证码(MAC)等机制来确保数据的完整性。MAC 就像是数据的 “指纹”,发送方在数据传输时会附带一个 MAC 值,接收方收到数据后,会根据接收到的数据重新计算 MAC 值,并与发送方附带的 MAC 值进行比对。如果两者一致,说明数据在传输过程中没有被篡改;反之,则说明数据可能已被恶意修改。
身份验证同样是加密的关键作用。它确保参与通信的设备确实是它们声称的设备。在智能手表的蓝牙通信中,如果没有身份验证,就可能遭受中间人(MITM)攻击。
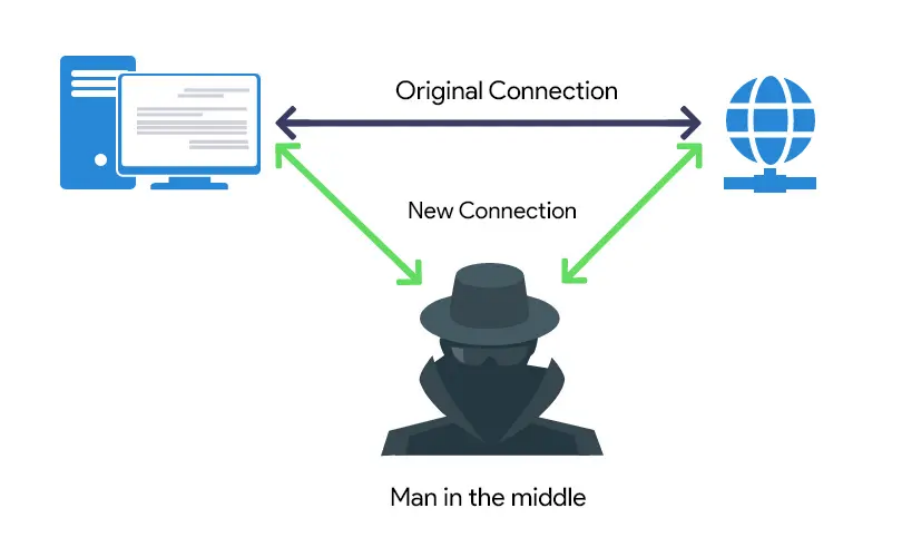
不法分子可能伪装成你的手机,与智能手表建立连接,从而获取手表中的数据,甚至向手表发送恶意指令。为了防止这种情况发生,蓝牙LE 结合了多种机制。在配对过程中,设备之间会进行身份验证。比如采用椭圆曲线 Diffie - Hellman(ECDH)加密协议进行密钥交换,两个设备即便通过不安全的通道也能创建共享密钥,大大增强了安全性。只有通过身份验证的设备,才能进行后续的通信,这就有效阻止了冒名顶替者的入侵。
不可否认性也是蓝牙安全通信机制加密的重要考量因素。它可以防止设备否认它发送了消息。在一些涉及重要数据传输或指令发送的场景中,不可否认性尤为重要。例如,当你通过智能手表向医疗设备发送健康数据授权指令时,如果没有不可否认性保障,设备可能在发送指令后否认发送过该指令,导致数据传输出现问题。通过加密和相关的数字签名技术,就可以明确消息的发送者,防止设备抵赖。
另外,可用性也与加密密切相关。可用性涉及设计网络以抵抗干扰、干扰或其他可能中断服务的攻击或从中恢复。智能手表的蓝牙通信需要保证在各种环境下都能稳定、安全地运行。通过加密,可以增强通信的稳定性,减少外界干扰和攻击对通信的影响。
隐私保护也是智能手表对蓝牙安全通信机制加密的重要原因。随着人们对隐私的重视程度不断提高,智能手表的隐私保护也备受关注。蓝牙LE 通过隐藏或匿名设备的地址或其他识别功能,来防止未经授权的跟踪设备及其用户。例如,蓝牙 LE 使用身份解析密钥(IRK)生成可解析私有地址(RPA),这些临时且可变的蓝牙设备地址使得恶意观察者很难根据设备的地址长期跟踪设备。只有受信任的设备才能从其 RPA 解析设备的真实身份,从而保护了用户的隐私。
所以智能手表对蓝牙安全通信机制进行加密处理是多方面因素共同作用的结果。它涵盖了保密性、完整性、身份验证、不可否认性、可用性以及隐私保护等多个关键领域,为用户提供了一个安全、可靠的通信环境,是保障用户的个人信息和隐私安全的一个重要方式,也是数据安全的在手表这样的穿戴式设备的一个主要实现途径。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前