

新加坡的物联网网络安全标签计划(CLS (IoT)) 并非传统意义上的“法案”,而是由新加坡网络安全局(CSA)主导、网络安全认证中心(CCC)管理的自愿性安全认证体系,核心是通过不同等级的分类标准对物联网设备进行细致化分级标签提升物联网设备安全透明度与市场规范度。
一、CLS (IoT) 的核心意义所在
CLS (IoT) 作为新加坡 “更安全网络空间总规划(Safer Cyberspace Masterplan)” 的关键举措,其意义贯穿消费者、厂商、产业与国家战略四层,具体可分为四点:
1. 赋能消费者做出知情购买决策
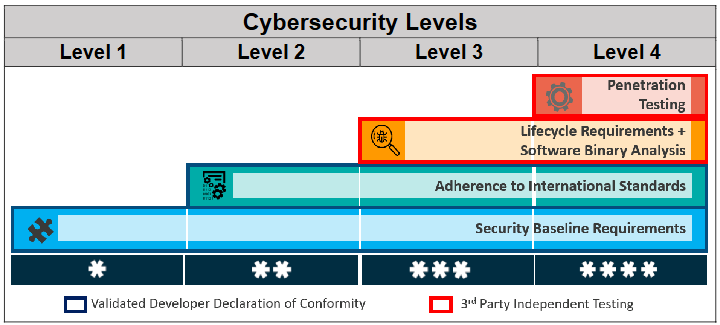
标签直观展示设备安全等级(1-4 级),解决消费者 “看不懂安全参数” 的痛点,帮助其优先选择安全防护更完善的物联网设备(如无通用默认密码、支持软件更新的产品)。
2. 为厂商提升产品安全设计能力
分级体系倒逼厂商从“被动补漏洞” 转向 “主动建安全”:低等级(1-2 级)要求符合基础 / 国际标准,高等级(3-4 级)需满足生命周期安全和渗透测试,推动产品从研发端强化安全。
通过计划可帮助厂商“差异化产品”—— 安全等级更高的设备能在市场中脱颖而出,形成竞争优势( Level 4 设备可宣传 “通过黑盒渗透测试,抵御常见攻击”)。
3. 简化生成协作推动国际互认与降本
CSA 明确目标是与 “理念一致的合作伙伴” 达成互认,避免设备出口时重复接受多国安全评估,降低厂商的认证成本(如符合 CLS (IoT) 的设备,未来可能无需重复通过其他国家类似的二进制分析测试)。
统一的测试标准,对于第一、二级设备可以采用ETSI EN 303 645标准作为测试的结果,减少了不同要求重复测试的浪费,也规范了测试实验室的操作,减少厂商与实验室间的沟通成本。
4. 支撑国家战略提升安全底座
作为新加坡“数字经济与智慧国” 建设的配套措施,CLS (IoT) 通过提升消费级物联网设备(如智能家居、网关)的安全水平,减少恶意攻击入口(如设备被劫持形成僵尸网络),保护公众与企业免受网络威胁。
二、CLS (IoT) 分级测试流程
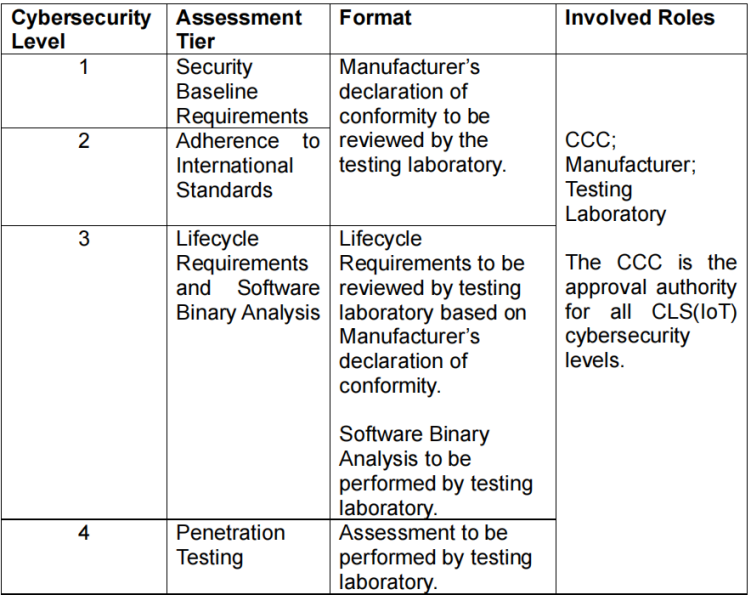
CLS (IoT) 采用四级递进式测试,安全要求从“基础声明” 逐步升级到 “深度渗透测试”,每级对应不同的目标、测试内容与验收标准,核心流程以及涉及角色如下:
1. Level 1:安全基线要求(入门级)
核心目标:确保设备满足最基础的安全防护,规避“低级漏洞”(如通用默认密码、无软件更新机制)。
核心要求:参考欧洲 ETSI EN 303 645 标准,需满足 3 项强制条款:
无通用默认密码(用户首次使用需修改密码);
建立漏洞报告管理机制(如提供漏洞反馈通道);
支持软件更新(修复已知漏洞)。
2. Level 2:符合国际标准
核心目标:确保设备满足更全面的国际安全标准,而非仅基础基线。
核心要求:需 100% 符合 ETSI EN 303 645 标准的所有强制条款(比 Level 1 更全面,如数据加密、访问控制等)。
3. Level 3:生命周期要求 + 软件二进制分析
核心目标:从“产品安全” 延伸到 “研发流程安全”,同时通过技术扫描排查软件漏洞(如缓冲区溢出、恶意代码)。
核心要求:在 Level 2 基础上新增两项关键内容:
生命周期安全:符合新加坡 IMDA 物联网安全指南,需落地 8 项流程(如研发阶段的安全评审、产品退市后的漏洞响应);
软件二进制分析:测试实验室扫描设备固件与配套 APP,排查 3 类风险(常见软件错误、第三方库漏洞、恶意软件)。
4. Level 4:黑盒渗透测试(最高级)
核心目标:模拟真实攻击者视角,测试设备抵御“常见攻击” 的能力(如网络入侵、密码破解),是安全等级最高的认证。
核心要求:在 Level 3 基础上,新增黑盒渗透测试,测试流程包括 6 项:
设备 setup 与指南验证(如用户手册是否引导安全配置);
符合性验证(实测厂商声明的安全措施是否落地);
执行“计划强制的最小测试用例”;
公开领域漏洞排查(如 CVE 数据库、GitHub 上的设备漏洞);
黑盒渗透测试(基于威胁场景设计用例,如模糊测试、接口攻击);
密码破解(若获取加密凭证,尝试暴力破解)。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前