

一、什么是 prEN 40000-1-3:2025?
如果说 1-1 是合规词典、1-2 是风控框架,那么 prEN 40000-1-3:2025 就是CRA漏洞合规的执行手册。
这是整套EN40000系列中落地性最强、审核最严格的实操标准,专门规范产品全生命周期漏洞处置规范。标准直接对应CRA法案“厂商持续安全维护、漏洞响应、补丁更新、官方报送”法定责任,是企业规避欧盟产品下架、处罚、召回风险的核心依据。
该标准为终版草案,2026年正式落地,是企业顺利落地CRA后市场合规的必备准则。
二、为什么1-3是出海企业必过关卡?
CRA合规核心执法重点,不在于售前资料合规,而在于产品上市后的持续安全运维。以往企业出货后不再维护漏洞的模式,在CRA新规下属于严重违规。
prEN 40000-1-3:2025 明确核心规则:产品交付不代表合规结束,厂商必须全程监控漏洞、快速响应、迭代补丁、公示风险、合规报送,全程留痕可审计。
尤其 2026年9月CRA强制漏洞报送制度生效,高危漏洞限时上报欧盟,未按本标准搭建漏洞体系的企业,无法进入欧盟市场。
三、EN40000系列标准联动关系
整套标准分工清晰、层层闭环:
1-1 定术语:统一漏洞、风险、资产官方定义,统一合规话术;
1-2 定原则:确立产品全生命周期风控与安全设计框架;
1-3 定流程:将风控原则落地为可审核、可归档的标准化漏洞处置动作;
1-4 定技术:明确产品防漏洞、抗攻击的硬性技术要求;
1-5 定建模:通过威胁建模提前预判漏洞风险,实现前置防御。
简言之:1-3是连接产品安全设计与实战漏洞治理的核心落地通道。
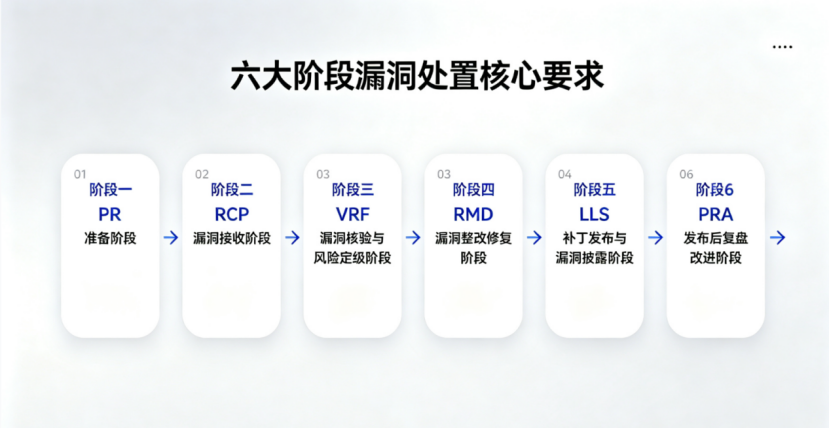
四、六大阶段漏洞处置核心要求
本标准将产品漏洞全生命周期,严格划分为准备、接收、核验定级、整改修复、补丁发布、复盘改进六大闭环阶段,明确各阶段强制条款、输出文档、时效约束,是CRA现场审核核心核查内容。
阶段一:PRE 准备阶段(上市前置,29项强制条款)
所有工作必须在产品上市前完成,是整套漏洞体系的基础前提。企业需成文落地漏洞管理制度、组织架构与响应机制,公开CVD漏洞披露渠道与提报规则,组建专职PSIRT安全响应团队。同时搭建外部漏洞情报监控渠道,常态化维护SBOM软硬件物料清单,规划OTA安全升级与防篡改机制,建立常态化漏洞扫描机制与漏洞台账归档体系,实现漏洞全流程可追溯。
阶段二:RCP 漏洞接收阶段(11项强制条款)
企业需设立固定、公开的漏洞受理入口,不得拒收有效漏洞报告。接收漏洞后需限时回执确认、生成内部工单,按内部自测、外部研究员、供应链、监管预警、情报抓取五类来源分类登记。涉密漏洞全程加密存储传输,完整留存上报记录、沟通纪要,保证所有漏洞来源可溯源、可核查。
阶段三:VRF 漏洞核验与风险定级阶段(6项强制条款)
优先完成漏洞真实性复现核验,确认漏洞适配产品版本与影响范围。基于CVSS评分体系完成四级漏洞评级,结合业务场景二次研判风险,依托SBOM快速锁定受影响产品与固件版本。结合野外利用情况判定处置优先级,输出《漏洞影响评估报告》,明确修复周期与临时缓解方案;对无效漏洞需出具正式判定说明并回复提报方。
阶段四:RMD 漏洞整改修复阶段(5项强制条款)
按风险等级硬性排期,严重、高危漏洞禁止无故延期修复。补丁开发完成后,需开展兼容性、回归性测试与渗透复测,避免引入新增风险。无法立即修复的漏洞,需主动提供配置加固、权限隔离等临时缓解方案,并告知终端用户。安全补丁需独立推送,禁止捆绑无关功能更新,全程留存补丁开发、测试、评审全套归档记录。
阶段五:RLS 补丁发布与漏洞披露阶段(7项强制条款)
通过OTA升级、官网固件、客户定向通知等多渠道推送安全补丁,同步发布标准化安全公告,明确漏洞等级、影响范围、修复方案。高合规场景需输出CSAF、VEX机器可读公告,适配企业客户自动化风控体系。严格执行漏洞协调披露机制,针对已被野外利用的高危漏洞,满足CRA 24小时欧盟监管上报要求。全程统计补丁推送覆盖率与升级数据,所有公告、补丁、推送记录统一归档留存。
阶段六:PRA 发布后复盘改进阶段(核心强制要求)
漏洞闭环后必须完成专项复盘,精准定位漏洞根因,区分设计缺陷、编码问题、第三方组件、流程疏漏等问题类型。针对性优化SDL安全开发流程、编码规范与供应链准入机制,杜绝同类漏洞重复发生。定期复盘PSIRT响应效率,优化处置堵点,将复盘成果纳入安全知识库,用于内部研发合规培训,实现体系持续迭代。
五、产品全生命周期漏洞管理要求
标准明确漏洞管理贯穿产品全生命周期,覆盖研发、测试、上市运维、退市四大阶段:研发阶段通过规范编码、依赖检测、SBOM管理实现漏洞前置预防;测试阶段通过扫描、渗透测试提前挖掘并闭环漏洞;上市后持续监控漏洞情报、迭代补丁、落实合规报送;退市阶段公示服务终止时间,闭环存量漏洞,杜绝遗留安全风险。
六、企业落地的核心价值
1. 满足CRA法定强制义务
1-3是漏洞合规官方协调标准,按六阶段流程落地可获得合规推定效力,规避欧盟处罚、产品召回、市场下架风险。
2. 标准化漏洞治理体系
统一漏洞接收、定级、修复、披露、复盘全流程,告别漏洞处置混乱、无记录、无追溯的行业乱象。
3. 适配2026年新规落地
提前搭建PSIRT响应机制与漏洞报送流程,无缝衔接2026年9月CRA强制漏洞报送节点。
4. 提升合规审核通过率
标准化台账、处置报告、补丁记录、复盘文档,可直接用于客户稽核、第三方认证与监管抽查。
七、全文总结
prEN 40000-1-3:2025 是CRA后市场合规的核心落地标准。1-2解决了产品事前风险预防,1-3解决了产品事后漏洞治理,形成完整安全闭环。CRA合规不再是一次性过关,而是全生命周期的持续安全能力。企业严格落地六大阶段漏洞处置流程,才能真正满足欧盟长效合规要求,保障产品稳定出海。
更多文章:
实力认证!领世达实验室顺利通过 EN 18031-1 能力验证,软件安全测试技术获国家级认可!
高效开案!PSTI测试开案全流程指南
高效开案!EN 18031测试开案全流程指南
欧盟CRA漏洞披露,2026年强制生效
公司简介
深圳市领世达检测技术有限公司专注第三方检测认证与技术咨询,主营各国的产品网络安全、国际市场准入及产品可靠性测试服务。核心覆盖 EN 18031、PSTI、CRA、CE、FCC、UKCA 、JC-Star、CSA 2024、SB-327、NIST 8259A等认证,提供网络安全测试、无线产品RF测试、以及环境可靠性检测等一站式解决方案。公司依托集团技术实力,遵循 ISO/IEC 17025 体系,为消费电子、物联网、通讯电子等企业提供专业高效的合规入市服务,助力客户突破全球贸易技术壁垒。
官网:www.lsd-lab.cn
客服热线:400-661-8031
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前