

在当今数字化时代,物联网的飞速发展给人们的生活和生产带来了极大的便利,但与此同时,物联网设备的安全问题也日益凸显。本篇文章将讲述EN 18031认证机制中关于物联网设备的Kerberos 认证协议,保障物联网设备安全。
Kerberos 作为一种成熟的网络认证协议,在保障网络安全方面有独特优势。Kerberos 主要涉及客户端、认证服务器(AS)和票据授予服务器(TGS)。认证流程如下:
1.客户端向 AS 发起访问应用服务器的请求,其中包含自身身份信息。
2.AS 验证客户端身份后,向客户端返回票据授予票据(TGT),TGT 由客户端密钥加密。
3.客户端凭借 TGT 向 TGS 请求服务票据,TGS 验证 TGT 合法性后,向客户端发放服务票据,此票据包含客户端访问特定应用服务器的权限信息。
4.客户端使用服务票据向应用服务器请求服务,应用服务器验证服务票据后为客户端提供服务。
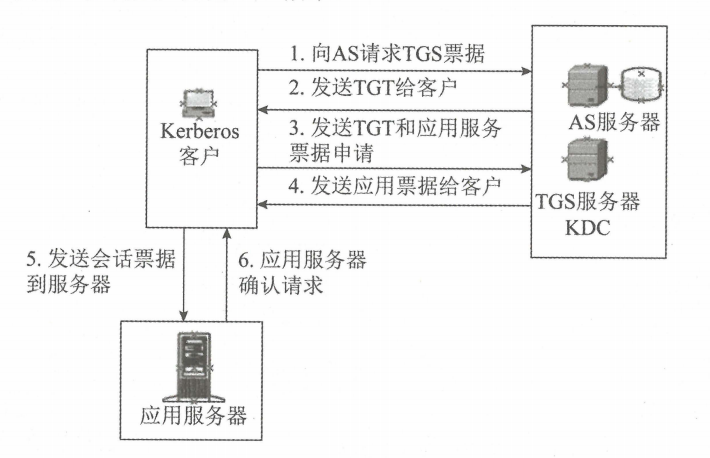
Kerberos 认证协议优点主要有两个方面。首先是能够减少密钥暴露风险:Kerberos 以票据形式传递身份认证信息,客户端无需向应用服务器直接发送密钥,极大降低了密钥暴露概率。对于物联网设备,密钥安全至关重要,一旦泄露,设备控制权将可能丧失。其次是单点登录特性:客户端获取 TGT 后,可凭借其获取不同应用服务器的服务票据实现单点登录。在物联网环境中,这能提高设备使用效率,减少重复身份认证的麻烦。
在智能家居系统中,有众多如智能门锁、智能灯光、智能家电等设备。以用户手机 APP 控制智能门锁为例,结合Kerberos认证和EN 18031的AUM机制,在手机 APP(客户端)向智能门锁(应用服务器)发送开锁指令前,Kerberos 完成初步身份认证,确保 APP 和门锁身份合法。同时,AUM 机制中的适用性规则进一步判断开锁操作是否符合认证场景要求,如判断该操作是否属于敏感操作需更高级别认证。若用户手机 APP 在登录过程中,AUM 机制根据密码强度要求确保用户输入的密码符合标准,防止弱密码攻击,保障 Kerberos 认证中客户端身份验证的第一步安全。
智能家居设备间的数据传输安全至关重要。例如智能电表向家庭能源控制中心传输用电数据时,Kerberos 通过票据机制对数据传输进行加密保护。而 EN 18031 的 AUM 机制中的抗暴力破解措施可以防止攻击者对数据传输过程进行暴力破解攻击,保障数据传输的稳定性和安全性。
在医院物联网系统中,医疗监测设备向医院信息系统传输患者数据时,Kerberos 认证确保数据来源合法和传输安全。同时,EN 18031 的 AUM 机制可以根据数据操作类型判断是否符合认证场景。例如,在医院信息系统接收心电监护仪(客户端)传输的患者心电数据(应用服务器)时,AUM 机制判断该操作属于敏感操作,进而进一步验证心电监护仪的认证凭证,如验证监护仪的密码强度等,保障患者数据传输的安全。
但是物联网设备资源有限,Kerberos 认证协议和 EN 18031 相关机制的运行可能消耗大量设备资源,影响设备性能。对此,企业可以对Kerberos协议进行优化,开发轻量化版本。例如简化票据格式和加密算法,减少资源消耗。同时,可采用硬件加速技术,为物联网设备配备专门加密芯片辅助计算。
物联网环境网络复杂且动态,设备在不同网络间切换可能影响认证稳定性。采用网络自适应技术,使认证系统能根据网络变化调整参数和流程。如网络不稳定时延长票据有效期,减少重新认证次数。同时加强网络连接冗余设计,保障认证顺利进行。
Kerberos 认证协议与 EN 18031 相关安全机制相结合,为物联网设备安全提供了全面且深入的保障。尽管在应用过程中存在挑战,但通过技术创新和优化,它们将在保障物联网设备安全、推动物联网产业健康发展方面发挥至关重要的作用。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前