
在当今数字化飞速发展的时代,设备的安全性变得至关重要,尤其是对于联网无线电设备。欧洲标准EN 18031中的AUM认证机制,与认证技术原理紧密相关,在保障设备安全方面发挥着关键作用。
一、认证技术原理概述
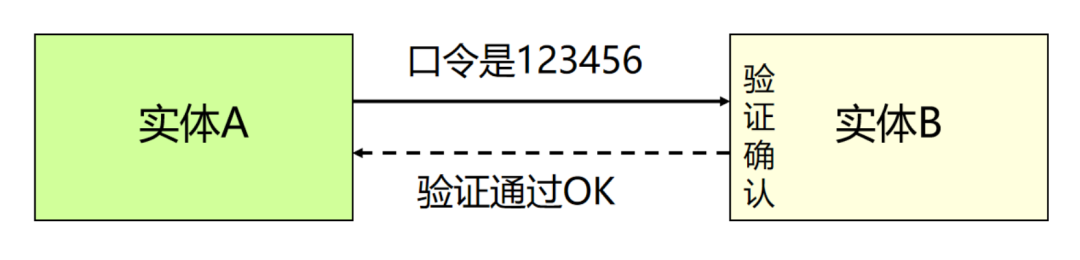
认证技术一般由标识(Identification)和鉴别(Authentication)两部分组成。标识是代表实体对象的身份标志,确保实体的唯一性和可识别性,同时与实体存在强关联,通常用名称和标识符(ID)来表示。而鉴别则是利用口令、电子签名、数字证书、令牌、生物特征、行为表现等相关数字化凭证对实体所声称的属性进行识别验证的过程。
二、认证分类
(一)按需要认证凭证的类型数量分类
1. 单因素认证
例如基于口令的认证,用户只需要输入正确的密码即可完成认证。这种方式简单易行,但安全性相对较低,因为一旦密码泄露,身份很容易被冒用。
2.双因素认证
比如结合口令和动态验证码的认证方式。用户除了输入密码外,还需要输入通过手机短信或其他安全令牌获取的动态验证码,增加了认证的安全性。
3.多因素认证
综合了多种认证因素,如生物特征(指纹、面部识别等)、硬件令牌和密码等,大大提高了身份认证的可靠性。
(二)按认证双方角色和所依赖外部条件分类
1. 单向认证
验证者对声称者进行单方面的鉴别,而声称者不需要识别验证者的身份。例如用户登录网站,网站验证用户的身份,但用户不需要验证网站的身份。
单向认证技术有两种:基于共享秘密和基于挑战响应。
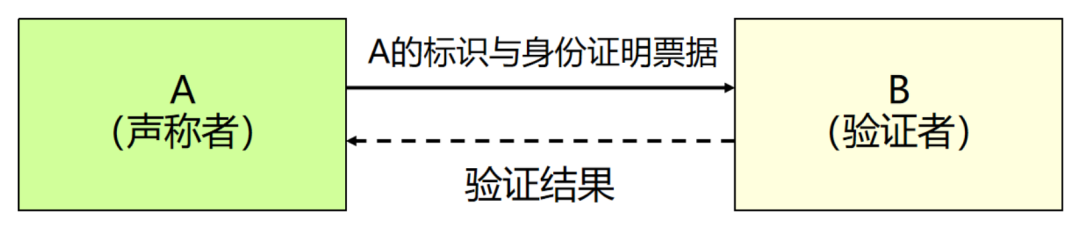
基于共享秘密认证:设验证者和声称者共享一个秘密KAB,IDA为标识,过程如下:
① A产生并向B发送消息(IDA,KAB)
② B收到(IDA,KAB)的消息后,B检查IDA和KAB的正确性。若正确,则确认A的身份。
③ B回复A验证结果消息。
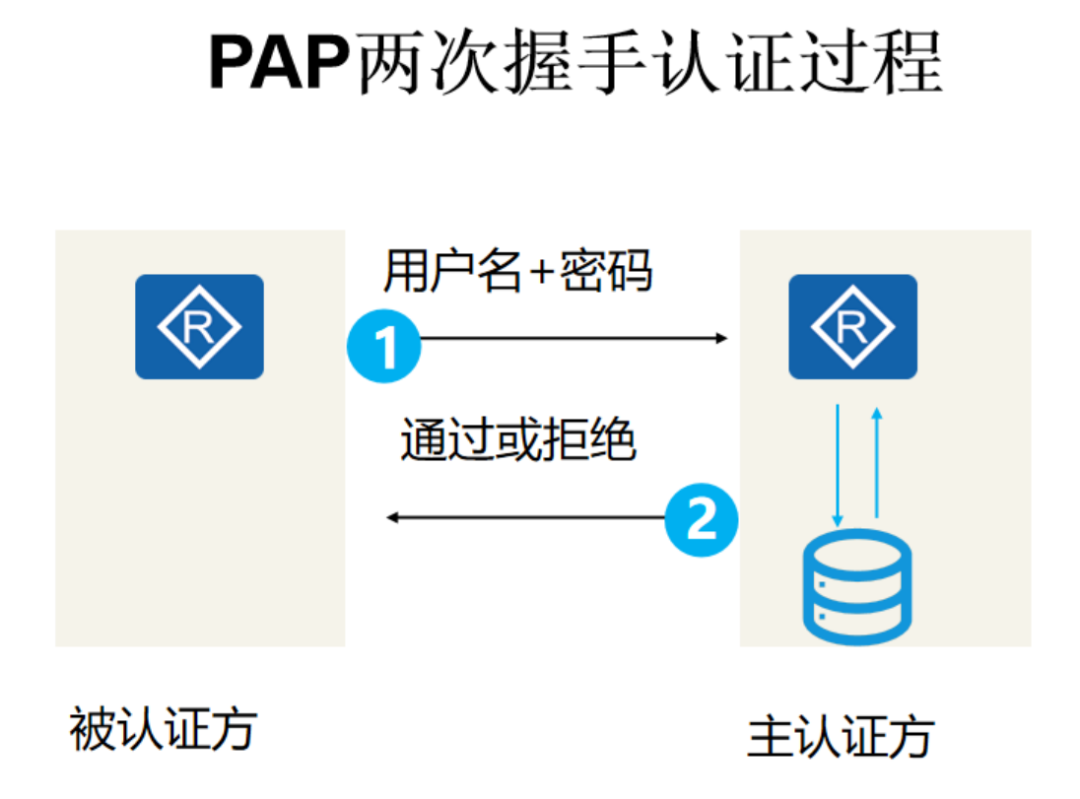
应用协议PAP:两次握手验证协议,口令以明文传送,被验证方首先发起请求。
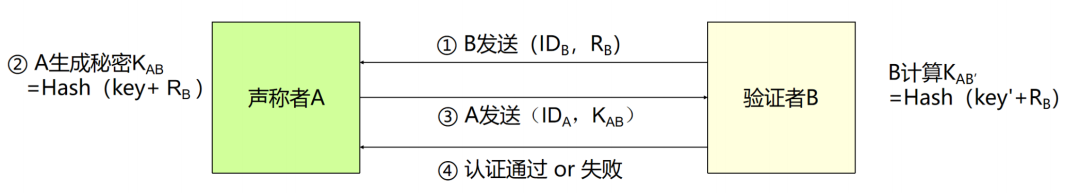
基于挑战响应的认证:设验证者B生成一个随机数RB,IDA为实体A的标识,ID为实体B的标识,则认证过程如下:
① B产生一个随机数RB,并向A发送消息(IDB,RB)。
② A收到(IDB,RB)消息后,安全生成包含随机数R;的秘密KAB,并发送消息(IDA,KAB)到B。
③ B收到(IDA,KAB)的消息后
如果采用HASH算法,则B本地生产KAB’,并对比KAB 和KAB’,如果相等则认证通过。
如果采用对称加密算法,B解密KAB,检查RB是否正确。若正确,则确认A的身份。
④B回复A验证结果消息。
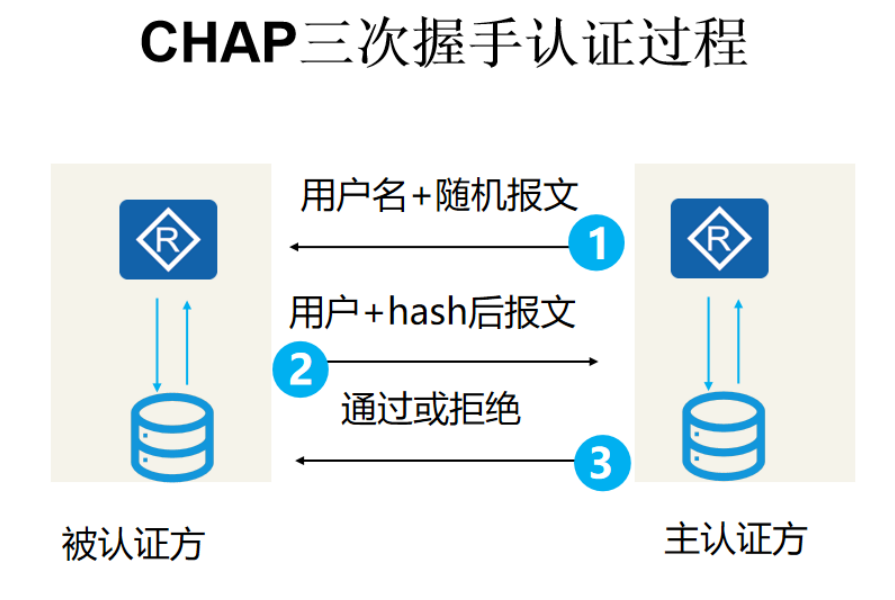
应用协议CHAP:三次握手,认证过程不传送认证口令,传送HMAC散列值。
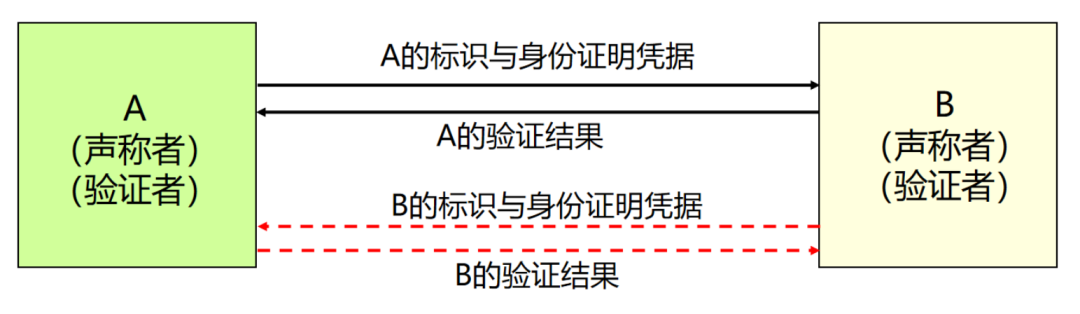
2. 双向认证
验证者和声称者互相进行身份验证。在网络服务认证过程中,双向认证要求服务方和客户方互相认证,这样可以解决服务器的假冒识别安全问题。
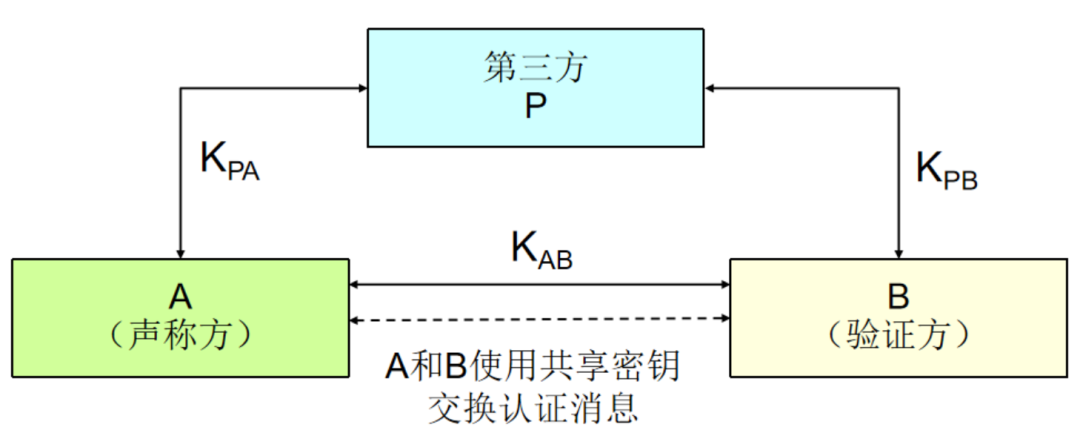
3. 第三方认证
两个实体在鉴别过程中通过可信的第三方来实现,可信的第三方简称TTP(Trusted Third Party)。例如在一些电子商务交易中,买卖双方通过第三方支付平台进行身份验证和交易担保。
三、AUM认证机制与认证技术原理的结合
AUM 认证机制在认证适用性方面的规定,与认证技术原理中的不同认证方式和场景需求相契合。
从认证分类来看,在涉及高风险操作如网络接口修改敏感参数等场景下,采用双因素或多因素认证方式是符合 AUM认证机制要求的。这是因为高风险操作一旦被非法操作,后果严重,需要更强的认证保障。而对于一些低风险的操作或者在可信环境下的操作,根据 AUM - 1 机制可以豁免认证,这也符合认证技术原理中根据风险评估选择合适认证方式的原则。
在单向认证、双向认证和第三方认证的选择上,AUM认证机制下的不同操作场景也有不同的适用情况。例如在设备内部的用户操作界面访问一些普通功能时,可能只需要单向认证;而在涉及网络交易等需要双方确认身份安全的场景下,双向认证或者第三方认证则更为合适。
总之,EN 18031的AUM认证机制通过合理地规定认证的适用性,结合认证技术原理,为联网无线电设备的安全操作提供了重要的保障,确保设备在不同场景下能够采取合适的认证策略,抵御潜在的安全威胁。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前