

一、文档概述
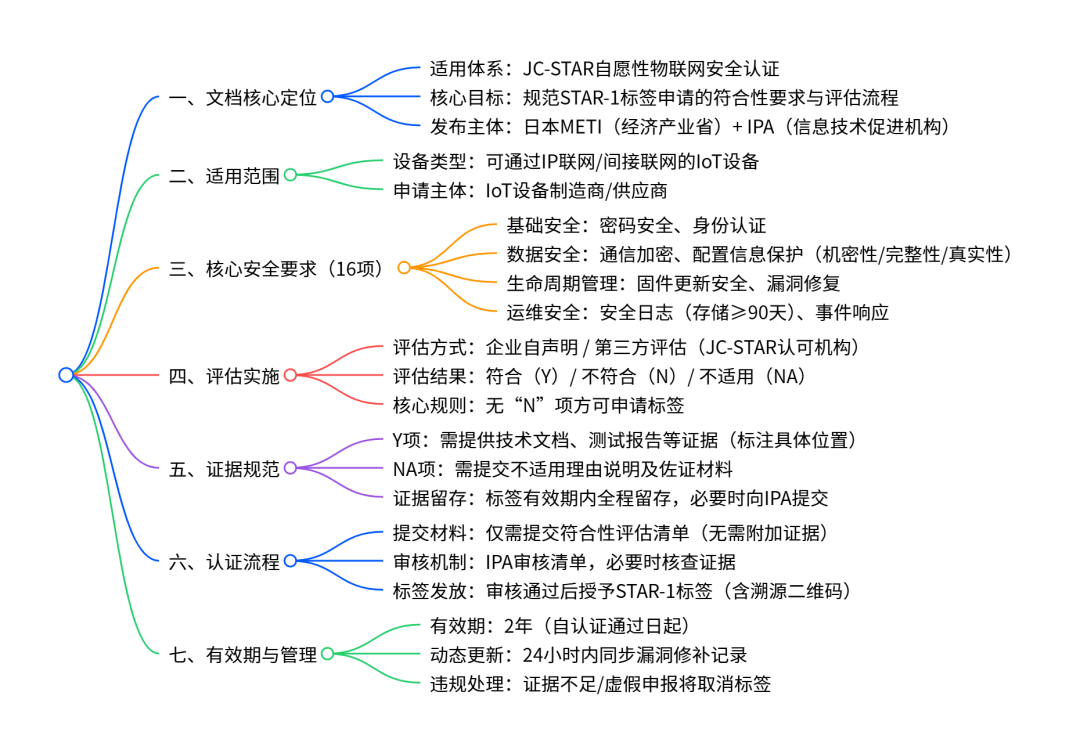
体系背景:JC-STAR 是全球首个覆盖全品类物联网设备的网络安全透明度机制,于 2025 年 3 月 25 日正式发布,STAR-1 为基础保障层认证,是高阶标签(STAR-2/3/4)的入门级要求。
文档用途:明确 STAR-1 标签申请的 “符合性要求”“评估方法”“证据规范”“流程规则”,是申请方与评估机构的核心依据。
强制属性:整体为自愿性认证,无法律强制要求,但可作为产品市场竞争力与客户采购的重要参考。
二、适用范围
设备界定:可通过 IP 协议直接连接互联网,或通过其他设备间接联网的物联网设备(如工业 IoT 路由器、储能 EMS 产品等)。
排除情况:无明确排除设备类型,仅需根据产品特性判定 16 项安全要求的 “适用 / 不适用”。
三、核心安全要求(16 项)
要求类别
核心领域
关键要求
身份与访问控制
密码安全、身份认证
采用强密码策略,支持多因素认证(如适用),未授权用户无法访问核心功能
数据与通信安全
通信加密、配置信息保护
传输数据加密,保护通信相关配置信息(区分需保护 / 无需保护类型,明确保护维度)
固件与更新安全
固件更新机制、完整性验证
固件更新包需数字签名,防止篡改,提供更新日志记录功能
漏洞与风险管理
漏洞发现、修复与披露
建立全生命周期漏洞管理流程,及时响应安全威胁
运维与审计安全
安全日志、事件响应
日志存储周期≥90 天,包含关键操作记录,具备基本安全事件响应能力
其他安全要求
物理安全、供应链安全等(其余未明确分类项)
结合产品场景制定针对性安全措施,无明确统一要求但需提供合规佐证
四、评估实施规则
评估方式选择
自声明评估:企业自行对照 16 项要求完成评估,填写清单并留存证据。
第三方评估:委托 JC-STAR 认可的第三方机构(JC-STAR Evaluation Body)完成评估,由机构出具清单。
评估结果判定
符合(Y):需提供明确证据,包括技术文档(标注章节页码)、测试报告、设备截图 / 日志等,可复用其他认证结果(如通用准则 CC 认证)作为部分证据。
不符合(N):任何一项出现 “N” 结果,直接失去申请资格,需整改后重新评估。
不适用(NA):需满足对应要求的 “不适用条件”,提交理由说明及佐证材料(如产品无相关功能的证明),否则视为无效。
评估周期:无明确规定,建议评估完成日期距申请日期不超过 90 天。
五、证据管理规范
证据提交:申请时仅需提交《符合性评估清单》,无需附加证据,但需在标签有效期内全程留存。
证据核查:IPA 审核后若有疑问,申请方需在规定时间内提交证据,涉密材料可提供可披露的说明文件。
证据要求:需清晰可追溯,技术文档需标注名称、编号、相关章节,测试报告需明确测试方法与结果。
六、认证流程与标签管理
申请流程
步骤 1:完成评估并填写《STAR-1 符合性评估清单》。
步骤 2:向 IPA 提交清单及相关申请表格(如申请表、确认申请书等)。
步骤 3:IPA 审核(必要时核查证据),审核通过后发放 STAR-1 标签。
标签特性
内置二维码:链接至 IPA 数据库,包含供应商信息、产品信息、安全更新、漏洞记录等溯源内容。
有效期:2 年,到期后需提交安全状态更新报告申请续期。
动态管理:厂商需在 24 小时内通过 API 接口向 IPA 数据库同步产品漏洞修补记录,确保安全信息实时更新。
七、违规处理规则
标签取消情形:证据不足无法说明合规性、提供虚假材料、未按要求更新安全信息、产品核心安全功能变更未重新评估。
后果:标签取消后,产品需停止使用 STAR-1 标识,且可能影响后续高阶标签申请资格。
4. 关键问题
问题 1:哪些 IoT 设备可以申请 STAR-1 标签?申请的核心前提是什么?
答案:可申请的设备为 “可通过 IP 协议直接联网,或通过其他设备间接联网的物联网设备”(如工业 IoT 路由器、储能 EMS 产品、智能监控设备等),无明确品类限制;核心前提是 16 项核心安全要求的评估结果无 “不符合(N)” 项,且所有 “符合(Y)” 项有完整证据支撑、“不适用(NA)” 项有合规理由说明。
问题 2:STAR-1 评估的证据准备有哪些关键要求?可复用其他认证结果作为证据吗?
答案:证据需满足 “可追溯、可验证” 要求,“符合(Y)” 项需提供技术文档(标注章节页码)、测试报告、设备日志 / 截图等,且需在标签有效期内全程留存;可复用其他认证结果(如 ISO/IEC 15408 通用准则认证、CC 认证)作为部分证据,但需确认认证内容与 STAR-1 对应要求一致,且标注证据关联关系。
问题 3:STAR-1 标签的有效期是多久?认证后还需履行哪些持续义务?
答案:STAR-1 标签有效期为 2 年,自认证通过之日起计算;认证后需履行三项核心义务:一是留存所有评估证据至标签有效期结束,二是 24 小时内同步产品漏洞修补记录至 IPA 数据库,三是有效期届满前提交 “产品安全状态更新报告” 申请续期,若产品核心安全功能变更需重新完成全流程评估。

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前