

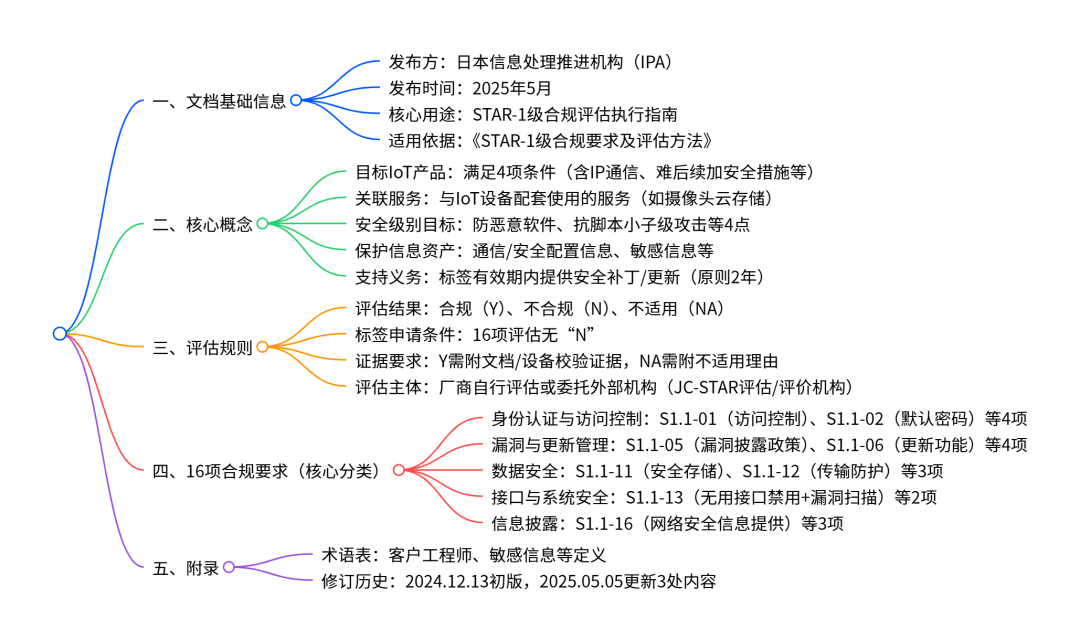
日本信息处理推进机构(IPA)2025 年 5 月发布了基于 JC-STAR 的 STAR-1 合规评估指南,核心针对满足 “可通过 IP 联网、难以后续添加新安全措施” 等 4 项条件的 IoT 产品,明确了 16 项合规要求(涵盖访问控制、密码安全、软件更新、数据存储 / 传输安全等),规定评估结果为 “合规(Y)”“不合规(N)”“不适用(NA)”,16 项均无 “N” 才可申请合规标签,标签有效期原则上 2 年,厂商需在有效期内提供安全支持,同时允许厂商自行评估或委托 JC-STAR 认可的外部机构开展评估工作。
一、文档基础框架
项目
关键信息
文档名称
Labeling Scheme based on Japan Cyber-Security Technical Assessment Requirements (JC-STAR) STAR-1 Assessment Guide
发布主体
日本信息处理推进机构(Information-technology Promotion Agency, Japan,IPA)
发布时间
2025 年 5 月
文档篇幅
63 页
核心目的
明确《STAR-1 级合规要求及评估方法》的具体执行流程,为 IoT 产品 STAR-1 合规标签申请提供评估依据
二、核心概念界定
目标 IoT 产品(需同时满足 4 项条件)
包含设备(标签授予对象为设备);
具备通过 IP 协议收发数据的能力;
可直接或间接连接互联网;
需使用购买时提供的安全功能,除漏洞修复更新外,难以自行添加新安全措施(PC、智能手机等因不满足此项默认排除,特殊定制款除外)。
关联服务
定义:与 IoT 设备配套使用才能实现产品用途的服务(如网络摄像头配套的云存储服务);
评估范围:IoT 设备、关联服务及两者间的通信路径。
安全级别目标
防止恶意软件感染及扩散;
抵御来自互联网的脚本小子级攻击(利用公开工具的低技术门槛攻击);
明确漏洞响应与支持政策,标签有效期内提供支持;
防范受保护信息泄露,确保处置 / 转售时数据可安全删除。
支持义务
有效期:原则 2 年,若提前终止支持则有效期至支持终止日;
支持内容:提供安全补丁 / 更新文件,无法提供时需给出替代方案(如产品更换);
提供方式:免费向所有用户提供,或仅向签订维护 / 销售合同的采购方收费提供。
三、评估核心规则
评估结果分类
合规(Y):满足该项要求;
不合规(N):未满足该项要求;
不适用(NA):符合特定不适用条件(需附详细理由及证据)。
标签申请门槛:16 项合规要求评估结果中无任何 “不合规(N)”,否则不可申请。
证据管理规则
申请时:仅需提交合规评估清单,无需附加证据;
有效期内:需留存证据,IPA 核查或监督时可能要求提交;
证据类型:文档评估(技术文档、内部规章等)、设备校验(照片、日志、测试结果等)。
评估主体选择
自行评估:厂商自行完成评估并填写清单;
委托外部机构:可委托 JC-STAR 评估机构或评价机构(需满足特定资质),清单需标注 “合规评估外包”;
临时替代:JC-STAR 评价机构认证体系 2025 财年启动前,JISEC 体系下 “软件” 领域评价机构可等效替代。
四、16 项合规要求核心内容(按类别梳理)
类别
对应要求编号
核心要求
评估方式
身份认证与访问控制
S1.1-01
对通过 IP 通信访问受保护信息资产的行为,实施基于适当认证的访问控制
文档评估
S1.1-02
若使用默认密码,需为每台设备唯一且≥6 位难猜测,或首次启动强制修改为≥8 位密码
文档评估
S1.1-03
网络用户认证的认证值(密码、指纹等)可修改,并向用户提供修改流程
文档评估
S1.1-04
非受限设备需具备防暴力破解机制(如失败次数限制、多因素认证)
设备检查
漏洞与更新管理
S1.1-05
公开漏洞披露政策,含报告联系方式、处理流程、状态更新流程
文档评估
S1.1-06
软件可更新、可验证最新版本、更新版本断电后保留
设备检查
S1.1-07
向用户提供简单易懂的软件更新流程(自动更新、手动更新等)
文档评估
S1.1-08
网络更新前需验证软件完整性(如哈希校验、数字签名,采用 CRYPTREC 推荐算法)
文档评估
S1.1-09
制定安全更新优先级政策,含漏洞严重度判定、响应组织架构、多方协作机制
文档评估
数据安全
S1.1-11
受保护信息资产需安全存储(加密、签名、存储在安全区域等)
文档评估
S1.1-12
网络传输的受保护信息需防窃听(加密传输或仅在受保护环境传输)
文档评估
S1.1-15
用户可删除使用过程中存储的个人数据、配置值等,删除后安全相关软件版本保留
文档评估 + 设备检查
接口与系统安全
S1.1-13
禁用 IoT 产品非必要且有攻击风险的接口(TCP/UDP 端口、蓝牙等),并进行漏洞扫描
文档评估 + 设备检查
S1.1-14
断电 / 断网恢复后,认证值和已更新软件不恢复出厂设置
设备检查
信息披露
S1.1-10
向用户提供产品型号查询方式(设备标注或通过 GUI / 关联应用查询)
设备检查
S1.1-16
向用户提供安全相关信息( setup / 使用流程、更新通知、免责声明、支持终止政策、处置风险与数据删除方法)
文档评估
五、附录信息
术语表明确 “客户工程师”“通信功能配置信息”“一般敏感信息” 等关键术语定义;
修订历史2024 年 12 月 13 日发布初版,2025 年 5 月 5 日发布 1.1 版,主要更新 S1.1-11(安全存储方式)、S1.1-12(例外情况判定)相关表述。
关键问题及答案
问题 1:哪些 IoT 产品需要遵守 STAR-1 合规要求?核心判定条件是什么?
答案:需同时满足 4 项核心条件的 IoT 产品:① 包含设备(标签授予对象为设备);② 具备通过 IP 协议收发数据的能力;③ 可直接或间接连接互联网(即使通过 VPN、防火墙等逻辑隔离,仍可能被纳入);④ 需使用购买时提供的安全功能,除漏洞修复更新外,难以自行添加新安全措施。PC、智能手机、平板电脑等因不满足第④项,默认排除在适用范围外(特殊定制款需额外满足 3 项限制条件才可申请)。
问题 2:STAR-1 合规标签申请的核心门槛的是什么?评估过程中对证据有哪些要求?
答案:核心门槛:16 项合规要求的评估结果中无任何 “不合规(N)”,仅 “合规(Y)” 和 “不适用(NA)” 可接受。证据要求:① 评估结果为 “Y” 时,需在清单中注明证据信息(文档评估需含文档名称、编号、相关章节;设备检查需含照片、日志、测试结果摘要等);② 评估结果为 “NA” 时,需准备说明不适用理由的文档(需解释针对相关威胁已采取适当措施或有替代方案);③ 申请时仅需提交清单,证据需在标签有效期内留存,IPA 核查时需配合提交(受 NDA 限制无法提交的文档需提供可披露的解释说明)。
问题 3:厂商在 STAR-1 合规标签有效期内的核心义务是什么?软件更新相关有哪些关键合规要求?
答案:核心义务:在标签有效期内(原则 2 年,最长至支持终止日)提供安全支持,包括针对产品缺陷和漏洞的安全补丁 / 更新文件,无法提供时需给出替代方案(如产品更换),且支持需向所有用户免费提供或仅向签订特定合同的采购方收费提供。软件更新相关关键要求:① 软件可更新、可验证最新版本、更新版本断电后保留;② 向用户提供简单易懂的更新流程(自动更新、通过关联服务 / 设备接口更新等);③ 网络更新前需通过哈希校验、数字签名等方式验证软件完整性(采用 CRYPTREC 推荐算法);④ 制定安全更新优先级政策,明确漏洞严重度判定、响应流程和多方协作机制。

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前