
数字化时代,平板电脑成为工作、学习和生活的必备设备,出口欧洲市场时,其安全性与合规性至关重要。EN18031 标准中的访问控制机制(ACM)测试,是保障平板电脑安全资产和网络资产免受未经授权访问的关键。本文将解析平板电脑测试 EN18031 的 ACM 机制,带您了解其测试目标、要点及流程。
一、测试目标:筑牢访问安全防线
ACM 机制测试的核心目标是验证访问控制机制的有效性,确保其正确管理对安全资产和网络资产的访问,为平板电脑安全运行保驾护航。
(一)ACM-1 访问控制适用性
访问控制机制首要任务是限制未经授权实体访问安全资产和网络资产。评估适用性需通过概念评估、功能完整性评估和功能充分性评估验证机制是否有效实施。
特殊情况下设备可不使用访问控制机制:公共可访问性是预期功能,如蓝牙广播信标;物理或逻辑措施限制未经授权访问,如带物理锁的家庭路由器 WPS 键;法律影响不允许采用。
权限绑定要素包括身份凭证、设备状态、访问接口类型及自由组合。功能完整性评估要检查是否有未登记却可访问的资产,需全面检查软件及接口。功能充分性评估针对记录资产,确认访问控制机制存在。无证据表明机制未实施,评估即“通过”。
(二)ACM-2 适当的访问控制机制
访问控制机制需拒绝未经授权访问,同时保障授权实体正常访问。评估配置有效性需验证是否遵循需知、必要使用、最小权限等原则。
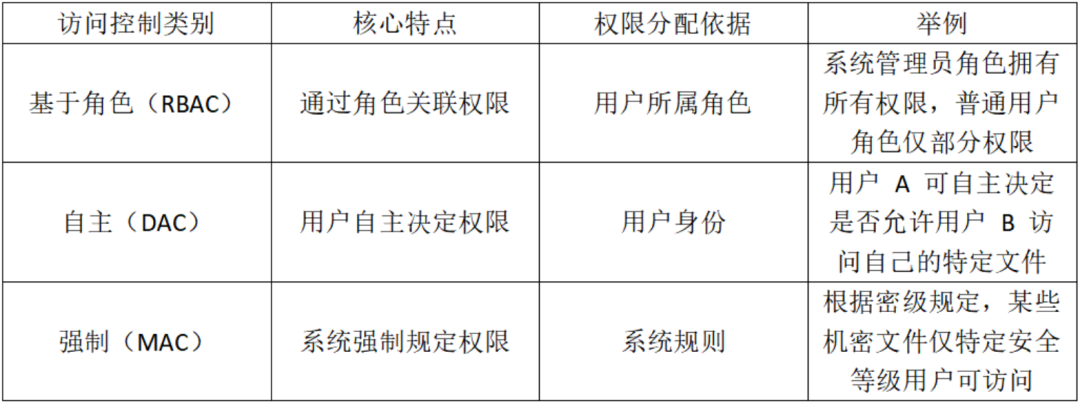
访问控制类别有基于角色(RBAC)、自主(DAC)、强制(MAC)访问控制。不同类别评估要点不同:
RBAC 需确认用户角色分配、权限最少、授权访问及角色变更权限。
DAC 要确认用户身份分配、权限关联、授权访问及身份变更权限。
MAC 需保证许可发放后访问、许可关联最小特权及更改权限限制。
Generic 类别要确认授权访问、遵循最小权限及设置变更权限限制。
二、测试要点:聚焦关键环节
(一)访问控制策略验证
检查是否定义明确访问控制策略,确认其覆盖所有需保护的安全资产和网络资产。明确策略是访问控制基础,能为后续权限管理提供指导。
(二)权限分配与验证
测试不同用户角色和权限下的访问控制效果,确保权限分配合理且验证机制有效。合理分配可避免权限滥用,有效验证保证权限真实可靠。
(三)异常处理
模拟未经授权访问尝试,验证系统能否正确拒绝并记录。良好异常处理能力是应对安全威胁的保障,可及时发现防范潜在风险。
三、测试流程:规范严谨操作
(一)文档审查
此阶段需全面收集平板电脑的访问控制相关文档,包括产品设计说明书、安全策略文档、用户手册、权限配置指南等。审查时重点确认访问控制策略的文字描述是否清晰明确,是否对安全资产和网络资产的范围进行了准确定义,策略覆盖的资产类型是否完整,有无遗漏关键资产。同时检查文档中是否明确了访问控制的原则、类别及具体实施方式,确保文档逻辑连贯、内容一致,为后续测试执行提供清晰的依据和标准。
(二)权限配置
依据前期文档审查结果和测试计划,搭建与实际使用场景一致的测试环境,包括平板电脑硬件设备、操作系统、相关应用程序及网络环境。根据不同访问控制类别(如 RBAC、DAC、MAC 等)创建多组测试用户账户,为每个账户分配不同的角色或身份。在配置权限时,严格按照最小权限原则,为每个角色或身份精准配置对应的访问权限,涵盖对各类安全资产和网络资产的访问权限,如文件读取、数据修改、功能使用、网络连接等。配置完成后,需逐一检查权限配置是否准确无误,确保不同用户账户的权限边界清晰。
(三)访问测试
选取配置好的不同权限用户账户依次登录平板电脑系统。针对 [E.Info.ACM-1.SecurityAsset] 和 [E.Info.ACM-1.NetworkAsset] 中记录的每项安全资产和网络资产,分别进行访问尝试,包括本地直接访问和远程访问等不同接口类型的访问。记录每个用户账户对每项资产的访问结果,如是否成功访问、访问时的系统提示、能否执行特定操作等。同时对比测试结果与预期权限配置,验证授权用户是否能正常访问对应资产,未授权用户是否被限制访问,以此评估访问控制机制的实际执行效果。
(四)异常测试
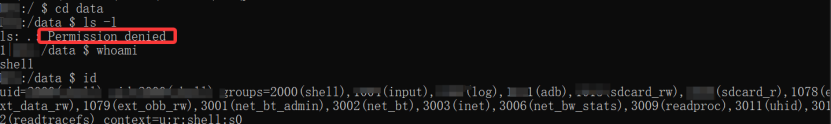
模拟多种未经授权的访问场景,如使用未注册的用户账户尝试登录系统、已注册但无对应权限的用户账户访问受限资产、通过非法篡改的接口发起访问请求、在设备异常状态(如系统故障、网络波动)下尝试访问等。详细记录系统对每种异常访问尝试的响应情况,包括是否直接拒绝访问、是否发出警告提示、是否记录访问日志(包含访问时间、访问来源、访问对象、失败原因等信息)。检查系统日志记录是否完整、准确,能否为后续的安全审计和问题追溯提供有效依据,确保系统具备良好的异常防护和记录能力。
严格遵循 EN18031 标准中 ACM 机制的测试目标、要点和流程,对平板电脑全面测试,可确保其访问控制机制有效,符合欧洲市场安全要求,为用户提供安全体验,助力产品在欧洲市场推广。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前