
在当今数字化时代,智能手表作为一种高度普及的可穿戴设备,不仅具备基本的时间显示功能,还集成了丰富的健康监测、通信、支付等功能,存储和传输着大量用户的敏感信息。随着欧盟EN18031 标准的实施,对智能手表这类联网无线电设备的网络安全提出了严格要求,其中访问控制机制(ACM)作为保障设备安全的关键防线,其有效性和合规性至关重要。本文将深入探讨基于 EN18031 标准的智能手表 ACM 机制测试过程。
预备知识
明确智能手表的ACM 机制旨在管理实体(如用户、第三方应用程序、外部设备等)对智能手表安全资产(如个人设置、设备信息等)和网络资产(如蓝牙接口、Wi-Fi接口、移动网络接口等)的访问。通过实施有效的访问控制,确保只有授权实体能够访问相应资产,防止数据泄露、篡改和恶意攻击,保护用户的隐私和设备的安全运行。智能手表的管理实体图如下所示。
资产识别与梳理
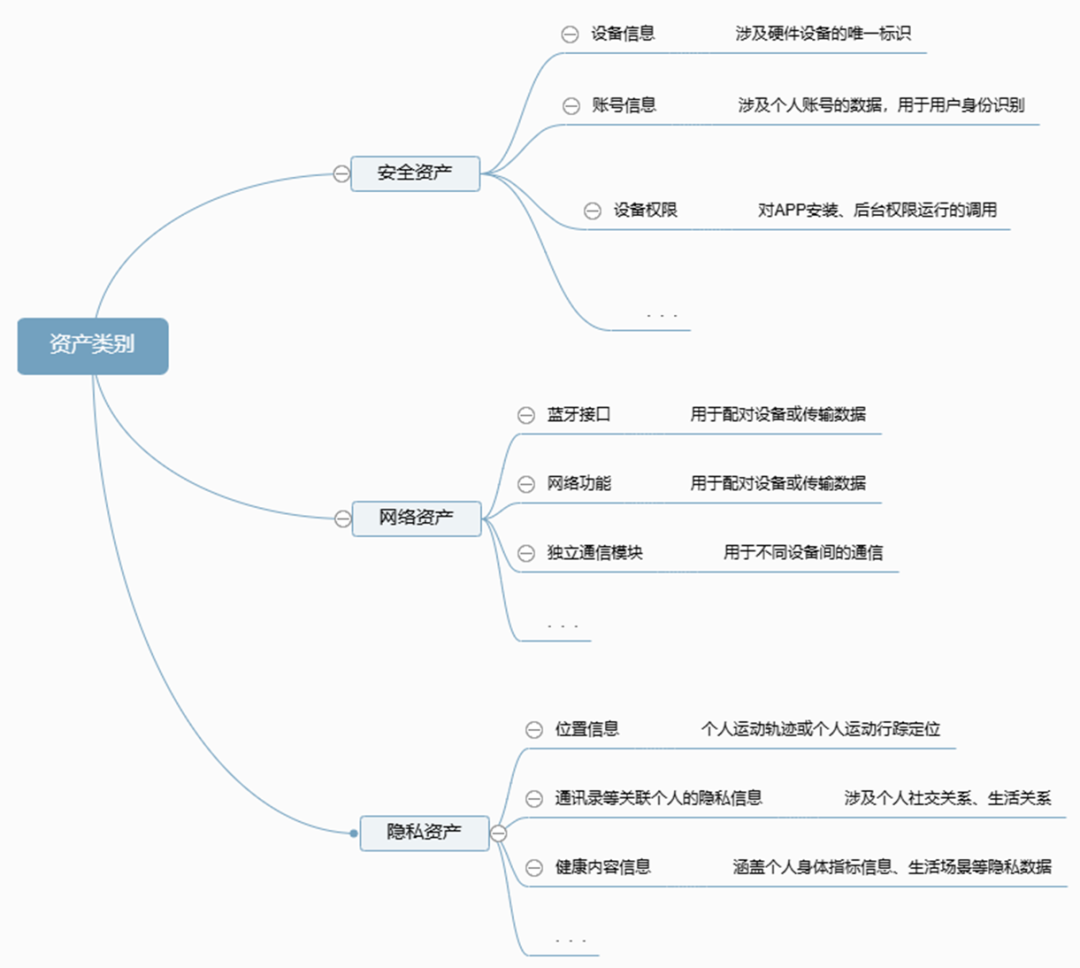
在进行ACM 机制测试之前,首要任务是全面识别智能手表的安全资产和网络资产以及隐私资产。
将识别出的资产整理成详细的清单,包括资产的名称、描述、所属类别、可能的访问方式以及潜在的风险等级等信息。
文档收集与审查
对接收集并审查智能手表制造商提供的与ACM 机制相关的文档,如产品设计文档、安全策略文档、用户手册等。
测试过程
ACM - 1:访问控制机制适用性测试
测试目标:确认智能手表是否为所有重要资产设置了访问控制。
测试方法:
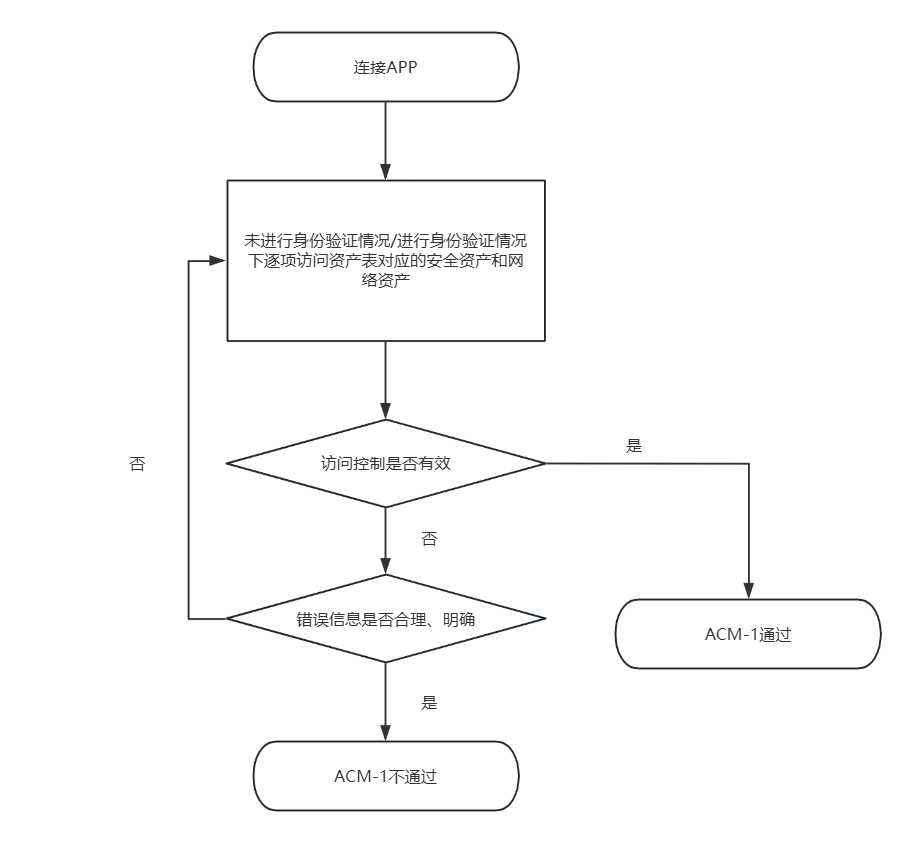
1.依据前期整理的资产清单,逐一尝试访问每一项安全资产和网络资产。例如,尝试在未进行任何身份验证的情况下,通过第三方应用程序读取智能手表中的健康数据;或者在未连接到授权Wi-Fi网络的情况下,试图通过Wi-Fi接口进行数据传输。
2.验证访问控制是否存在且有效。若访问被拒绝,检查返回的错误信息是否合理、明确,是否能够准确提示用户访问被拒绝的原因是由于未授权。流程图如下图所示。
结果评估
如果所有重要资产都受到有效的访问控制,即未授权访问均被拒绝,且错误提示信息清晰合理,则该项测试通过。反之,则该项测试不通过。
ACM - 2:访问控制机制适当性测试
测试目标:验证智能手表的访问控制机制是否足够安全。
测试方法:
边界测试:对访问控制的边界条件进行测试。例如,测试智能手表在输入密码时,是否对密码长度、复杂度有合理的限制。尝试输入极短或极长的密码,以及不符合密码复杂度要求(如仅包含数字、仅包含字母等)的密码,观察系统的响应。若系统能够正确提示密码不符合要求,且拒绝使用不符合条件的密码进行登录,则边界测试通过。
结果评估
只有当边界测试、权限分级测试和会话管理测试等各项测试均通过时,才能判定访问控制机制适当性测试通过。若其中任何一项测试未通过,都表明访问控制机制存在安全隐患,测试不通过。
ACM - 3:儿童可访问内容的默认访问控制测试(若适用EN18031-2)
测试目标
若智能手表具备面向儿童使用的功能,且儿童可通过隐私功能访问外部内容,验证这些访问控制机制默认是否确保儿童只能访问来自授权实体的内容。
测试方法
模拟儿童使用智能手表的场景,检查默认设置下,儿童是否能够访问到未经授权的外部内容,如不良网站链接、不适合儿童的应用程序等。
检查智能手表是否提供了家长或监护人可配置的访问控制策略,用于限制儿童对外部内容的访问。
结果评估
如果在默认设置下,儿童无法访问未经授权的外部内容,且家长或监护人能够有效地配置访问控制策略来限制儿童的访问,则该项测试通过。否则测试不通过。
ACM - 4:玩具和儿童保育设备中儿童隐私资产的默认访问控制测试(若适用EN18031-2)
测试目标
对于具备玩具或儿童保育功能的智能手表,验证除儿童及其家长或监护人之外,任何第三方对儿童隐私功能和个人信息的访问控制机制在默认情况下是否加以限制。
测试方法
检查智能手表的隐私设置和访问控制策略,确认默认情况下第三方应用程序或服务无法访问儿童的隐私资产。
查看监测智能手表与外部服务器之间的数据传输,查看是否有未经授权的第三方尝试获取儿童隐私数据的迹象。
结果评估
若默认情况下第三方无法访问儿童隐私资产,且只有在设备预期功能所需的授权访问情况下才允许特定第三方获取相关信息,则该项测试通过。反之,则测试不通过。
ACM - 5:家长 / 监护人在儿童玩具中的访问控制测试(若适用EN18031-2)
测试目标
若智能手表被设计为儿童玩具,验证对于儿童可访问的安全和隐私资产,由ACM - 1 要求的访问控制机制是否可由授权实体(通常是家长或监护人)配置,以限制儿童对这些受保护资产的访问。
测试方法
登录家长或监护人的管理账号,查看是否提供了对儿童可访问的安全和隐私资产的访问控制配置界面。例如,是否可以设置儿童对健康数据的查看权限,限制儿童只能查看自己的部分基本健康信息,而不能进行数据修改或查看详细的分析报告。
尝试修改访问控制配置,例如禁止儿童访问某些敏感的应用程序或功能模块,然后观察儿童在使用智能手表时,是否受到了相应的访问限制。
结果评估
如果家长或监护人能够顺利配置访问控制机制,且配置后的限制能够有效应用于儿童的使用场景,即儿童无法访问被限制的安全和隐私资产,则该项测试通过。若家长或监护人无法进行有效的访问控制配置,或者配置后限制未生效,则测试不通过。
ACM - 6:家长 / 监护人对其他实体访问玩具中隐私资产的访问控制测试(若适用EN18031-2)
测试目标
若智能手表为儿童玩具,则对此适用。
测试方法
检查智能手表是否提供了家长或监护人对其他实体访问儿童隐私资产的控制功能。
结果评估
若家长或监护人能够有效配置其他实体对儿童隐私资产的访问控制,且系统能够准确执行这些配置,拒绝未经授权的访问,则该项测试通过。否则,若家长无法进行有效的访问控制配置,则测试不通过。
测试结果总结与反馈
在完成所有ACM 机制相关的测试后,对测试结果进行全面总结。整理各项测试的通过情况、发现的问题及缺陷,并详细记录每个问题的具体表现、出现的测试环节以及可能对智能手表安全造成的影响程度。
将测试结果及时反馈给智能手表制造商提出相应的整改措施或计划。整改完成后,再对相关问题进行测试,确保问题得到彻底解决。通过严格按照EN18031 标准进行智能手表 ACM 机制的测试,不断优化和完善智能手表的访问控制功能,能够有效提升智能手表的网络安全性能,保护用户的隐私和设备安全,满足欧盟市场对联网无线电设备的安全合规要求。
···
探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前