

2025 年 8 月 1 日起,欧盟正式实施 EN 18031 标准,对无线电设备的网络安全、隐私保护提出强制要求。对于需出口欧盟的平板电脑,安全更新机制作为防御漏洞的核心环节,其合规性直接决定市场准入资格。本文结合标准要求与行业现状,拆解合规要点与优化方向。
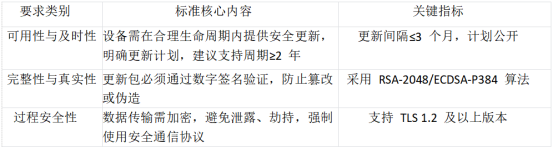
一、EN 18031 对安全更新机制的 3 大核心要求
EN 18031 通过 “全生命周期安全” 理念,从更新的 “时间、验证、传输” 三环节设定硬性规范,具体要求如下:
二、平板电脑现有安全更新机制合规性分析
结合市场调研,当前平板更新机制在“及时性、安全性、记录完整性” 上存在明显合规差距,具体问题如下:
1. 更新发起:及时性不足,依赖用户主动操作
多数平板采用“自动检测 + 手动触发” 双模式,但存在两大问题:
自动检测间隔过长:约 30% 的设备将检测间隔设为 7 天(如部分入门级安卓平板),远超标准 “尽快推送” 的要求,导致高危漏洞修复延迟;
用户参与度低:约 60% 用户不会主动检查更新(据 2025 年消费电子安全报告),依赖手动触发易造成 “更新滞后” 风险。
2. 更新传输:仍有设备使用不安全协议
合规情况:头部品牌(如苹果、三星)已全面采用 HTTPS 传输,但约 20% 小众品牌或老旧设备(系统版本低于 Android 10)仍使用 HTTP 协议,更新包易被窃取篡改;
典型风险:2025 年 Q1 某国产平板因 HTTP 传输,被黑客植入恶意代码,导致欧盟市场紧急召回,损失超千万欧元。
3. 更新安装与记录:流程不规范,日志缺失
安装环节:40% 设备允许用户在更新系统核心文件时强制中断(如拔掉充电器),易造成系统碎片化,留下安全漏洞;
日志记录:70% 设备的更新日志仅记录 “更新时间”,缺失 “更新内容、校验结果、失败原因” 等关键信息,不符合标准 “可追溯” 要求。
三、不符合标准的核心影响
市场准入受阻:2025 年 8 月至今,已有 12 款平板因更新机制不合规,被欧盟 RAPEX(非食品类消费品快速预警系统)拒绝入境;
召回与罚款:某台系品牌平板因未做更新包数字签名,被查出可篡改系统权限,不仅召回 5 万台设备,还被处以年营收 3% 的罚款(约 800 万欧元);
品牌信任危机:上述召回事件导致该品牌欧盟市场份额从 8% 跌至 3%,用户复购率下降 40%。
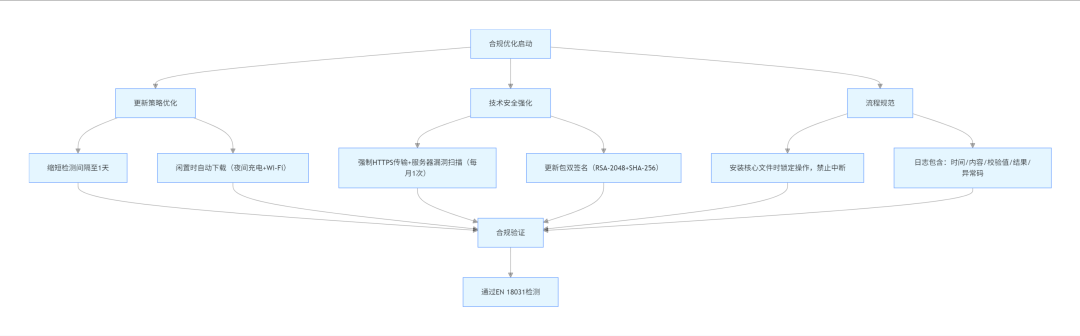
四、合规优化路径(附流程图)
针对上述问题,可通过“策略 - 技术 - 流程” 三维优化,确保符合 EN 18031 标准:
具体落地建议
1.策略层:
在设备首次开机时,弹窗告知用户“更新支持周期(如 2 年)” 及 “每月第 2 周推送更新”,并提供 “自动更新” 开启选项;
2. 技术层:
传输端:禁用 HTTP 协议,强制 HTTPS 并验证服务器证书链;
校验端:更新包除数字签名外,额外生成 SHA-256 哈希值,设备接收后双重校验;
3. 流程层:
安装时:弹出“核心更新中,请勿中断” 提示,锁定电源键与返回键;
日志端:按“EN 18031 日志模板” 记录,支持用户在 “设置 - 安全 - 更新日志” 中查看,同时上传至制造商云端备份(保留 1 年)。
五、总结
EN 18031 对平板安全更新机制的要求,本质是通过 “全流程可控” 保障用户数据安全。制造商需摒弃 “重销售、轻维护” 的思维,从 “更新及时性、传输安全性、记录完整性” 三方面发力,不仅能顺利进入欧盟市场,更能提升产品竞争力。建议在产品研发阶段即嵌入合规设计,避免后期改造增加成本(据测算,前期合规设计可降低 60% 的后期整改费用)。
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前