

EN18031网关作为“网络边界枢纽”,覆盖了局域网中跨网络数据转发、数据接收,有着明确的对于网络资产的访问过程,所以对于EN18031标准下,需要核心管控AUM机制对于产品网络资产端访问防护。
一、认证适用性
核心要求:明确网关产品在认证过程中对于不同涉及场景的边界,防范未授权访问
场景涉及:用户登录网关管理的API接口、网关本地存储访问、固件升级、等隐私数据查看
测试要点:
a)检验向外暴露的接口的功能是否允许非授权访问;
b)确认访客用户的局限性,以及访问日志的可追溯性。
二、适当认证机制
核心要求:认证方式的安全性和包容性
场景涉及:遵循“最小权限原则”,至少划分不同的角色类型
测试要点:
a)对于超级管理员仅允许本地登录(禁止远程操作);
b)验证运维管理员仅能修改网络配置;
c)确认多因素认证(如密码 + 验证码)在远程访问时强制启用。
三、验证安全测试
核心要求:杜绝不完整 / 无效信息通过认证,防范重放攻击
场景转化:密码验证:防部分匹配(如输错前 4 位拒绝登录);防暴力身份鉴别
测试要点:
a)登录过程中抓包,检查认证信息是否加密传输;
b)重放旧认证报文,验证是否被服务器拒绝;
c)测试无效证书(如过期 / 伪造)能否接入管理后台;
d)检测无认证绕过漏洞,传输过程防窃听篡改。
四、密码强度
核心要求:根治弱密码风险,从源头管控密码质量
场景涉及:出厂密码:每台设备唯一(TRNG 生成);用户密码:至少 8 位的强密码策略(含大小写 / 数字 / 特殊字符)
测试要点:
a)检查同型号设备,确认默认密码无重复;
b)首次开机强制改密,验证是否为首次登录强制要求更改密码;
c)尝试设置 "12345678" 等弱密码,确认是否被系统拒绝;
d)对于密码的需求应为:默认密码唯一,自定义密码符合强密码规则。
五、暴力破解防护测试
核心要求:通过延迟 / 锁定 / 多因子机制抵御暴力攻击
场景转化:输错 3 次延迟 30 秒,5 次锁 1 小时这样的失败次数限制登录的防暴力破解操作
测试要点:
a)自动化工具连续爆破 10 次,检查是否触发锁定策略;
b)验证锁定状态下是否阻断网络访问(防 DoS 绕过);
c)检查锁定日志是否同步至云端告警;
d)攻击尝试被有效拦截,且不影响合法用户访问。
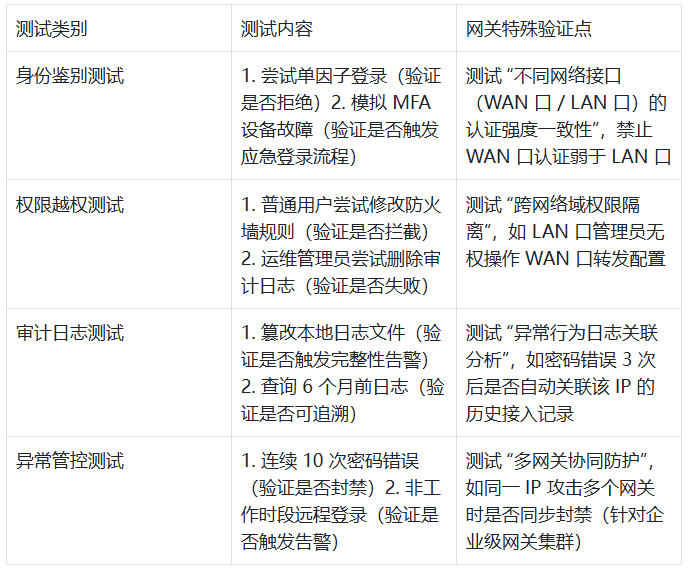
六、意义所在
网关作为“内网与外网的连接点”,AUM 机制直接决定网络防护强度:
多因子认证可阻断 90% 以上的暴力破解攻击(如 2024 年某工业网关因无 MFA,被黑客破解管理员密码后入侵生产内网,导致停产 3 天,合规网关可完全规避此类风险);
权限分级可防止“单一账户泄露引发全网失控”,例如家用网关普通用户账户泄露后,黑客仅能查看设备列表,无法修改 DNS 配置(避免被劫持至钓鱼网站)。
标准下的网关 AUM 合规,不仅是欧盟市场的强制准入要求,更是网关产品守护网络边界安全、保护用户隐私、赢得市场信任的核心保障。更是避免出现未通过 EN18031 AUM 合规的网关产品将被禁止进入欧盟市场,已上市产品面临 “海关扣留 + 市场召回” 双重处罚。
文章来源:原创(233)
···

探索 · 专注 · 领先工匠精神 从始至终 探索之途 一往无前